在行动伺服器上启用加密
若要使用HTTPS通讯协定在行动伺服器与用户端和服务之间建立安全连线,必须在伺服器上套用有效凭证。证书确认证书持有者已被授权建立安全连接。
如需更多资讯,请参阅 Certificates guide for Milestone XProtect products
注意
为伺服器群组设定加密时,必须使用属于相同CA凭证的凭证启用加密,或如果加密已停用,必须在伺服器群组的所有电脑上停用加密。
注意
由CA(证书颁发机构)颁发的证书具有证书链,并且在该证书链的根上是CA根证书。当设备或浏览器看到此证书时,它会将其根证书与操作系统(Android、iOS、Windows等)上预安装的根证书进行比较。如果预先安装的证书列表中列出了根证书,则操作系统会确保用户与服务器的连接足够安全。这些证书是为域名颁发的,不是免费的。
步驟:
在安装了行动伺服器的电脑上,从以下位置开Server Configurator启:
Windows“开始”功能表
或
右键单击计算机任务栏上的Mobile Server Manager图标即可打开Mobile Server Manager
在<Mobile串流媒体凭证>Server Configurator下,开启加密。
按一下“选取凭证”以开启具有唯一主体名称的凭证清单,这些凭证具有私人金钥,并安装在Windows凭证存放区的本机电脑上。
选取凭证,以加密用户端与XProtect MobileMobile伺服器XProtect Web Client的通讯。
选取详细资料以检视关于所选凭证的Windows凭证存放区资讯。
已向服Mobile Server务使用者提供私人金钥的存取权。所有用户端都必须信任此凭证。
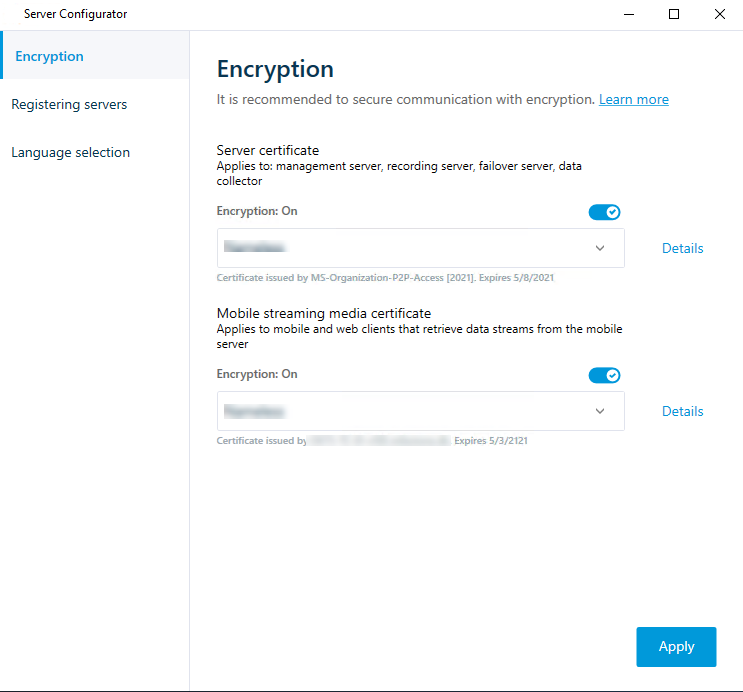
按一下“套用”。
重要
套用凭证时,服Mobile Server务将重新启动。