移动设备服务器数据加密
在 XProtect 视频管理软件中,每个移动设备服务器都启用或禁用加密。如果在移动设备服务器上启用加密,那么对于与检索数据流的所有客户端、服务和集成之间的通信,您可以选择使用加密通信。
该图说明了如何在 XProtect 视频管理软件中签署、信任和分发证书以保护与移动设备服务器的通信的基本概念。
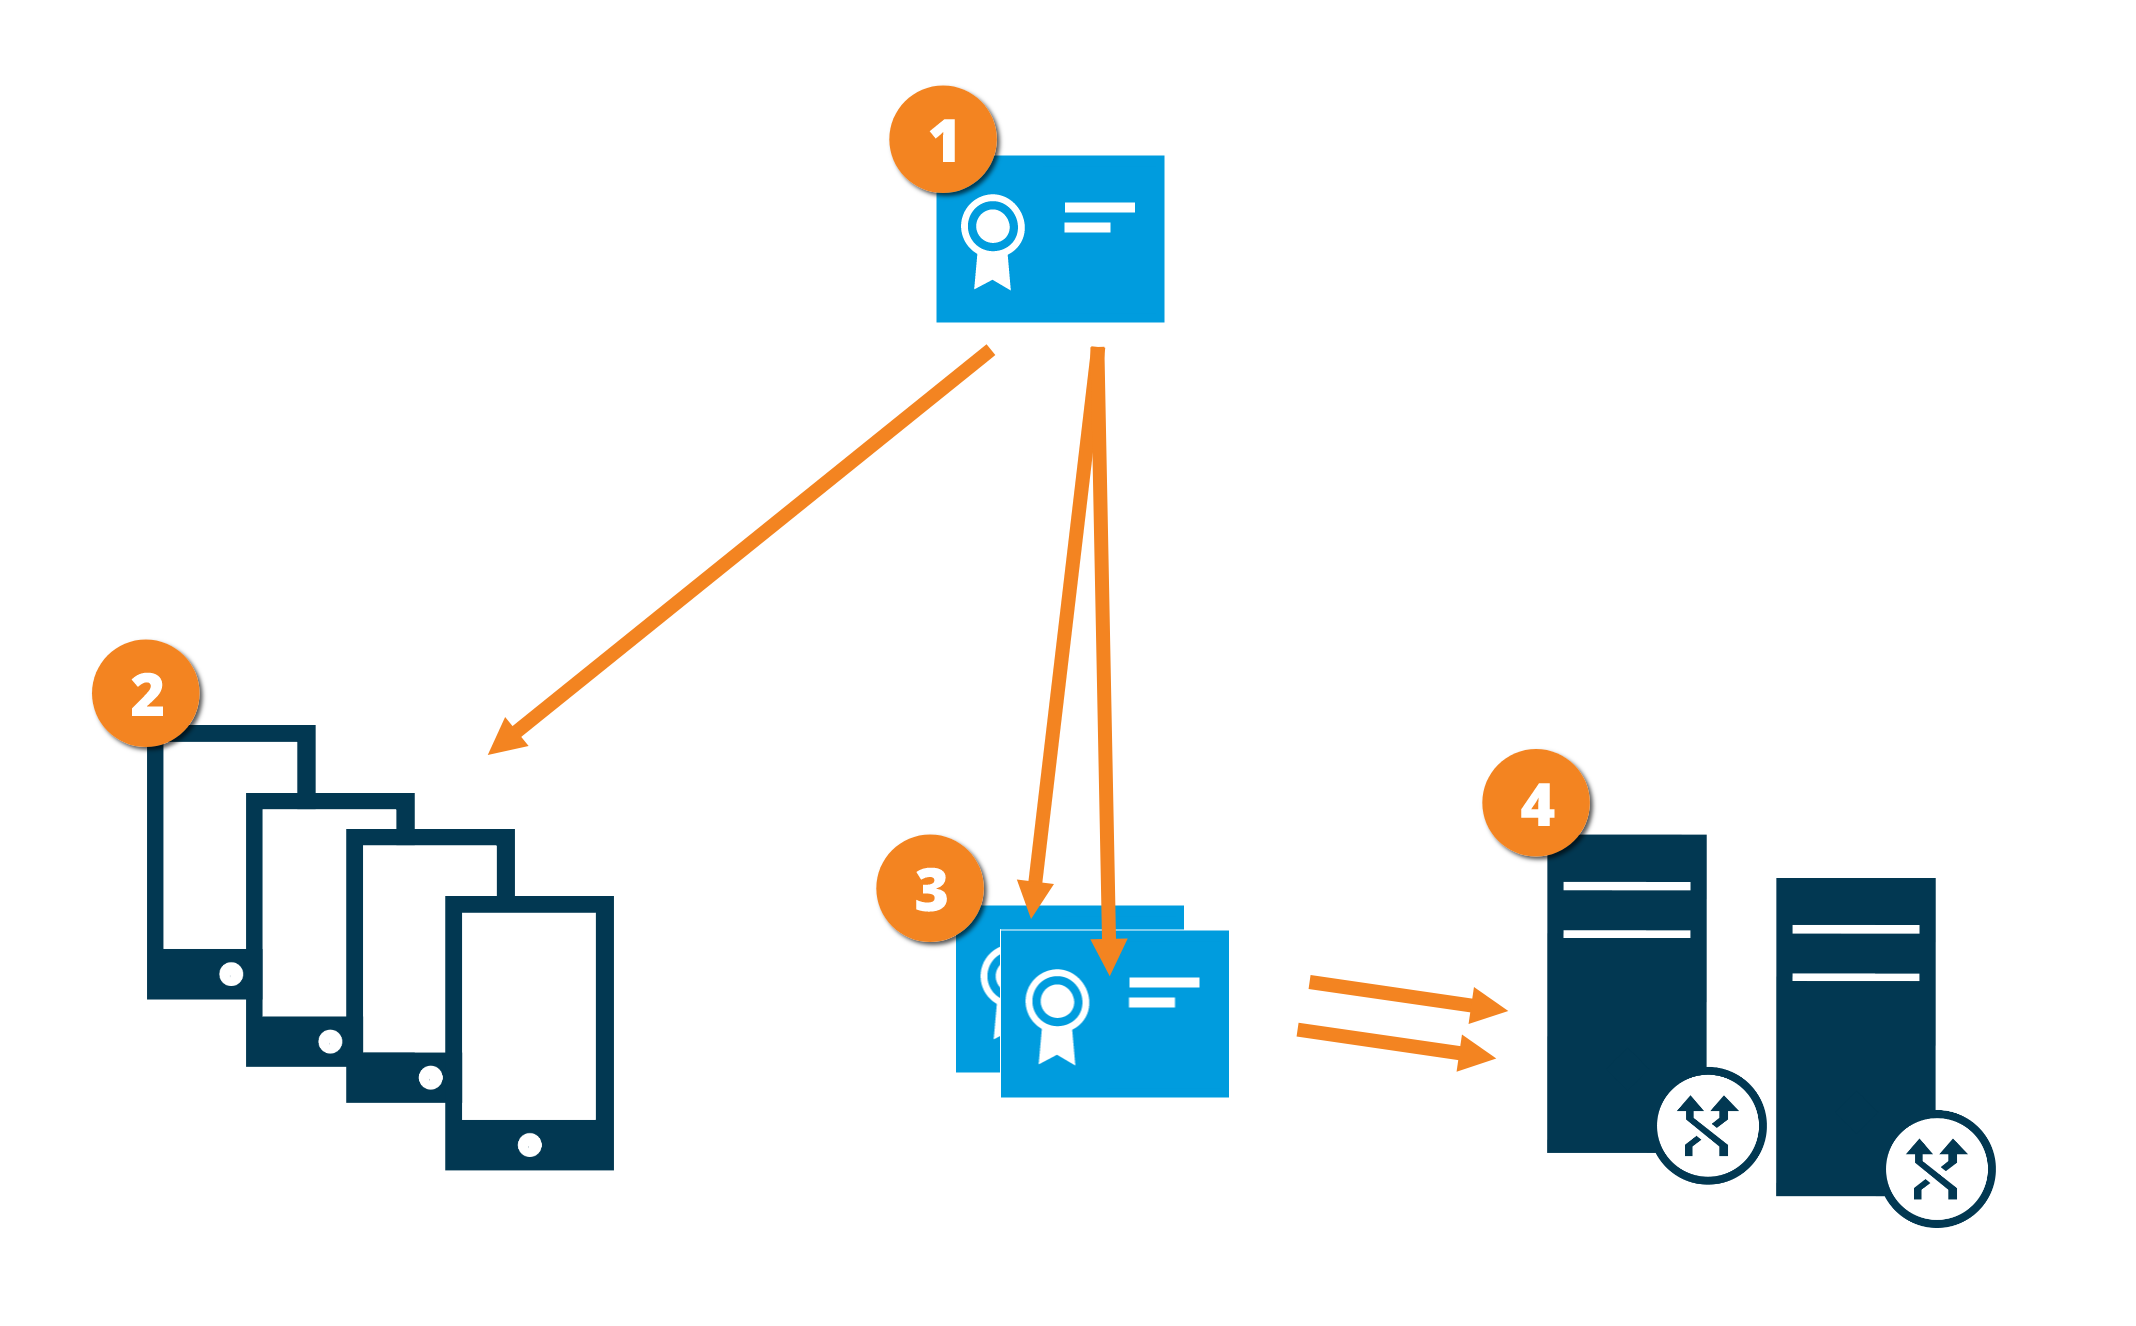
 CA 证书充当受信任的第三方,受主体/所有者(移动设备服务器)和证书验证方(所有客户端)的信任
 必须在所有客户端上信任 CA 证书。通过这种方式,客户端可以验证 CA 颁发的证书的有效性
 CA 证书用来在移动设备服务器与客户端和服务之间建立安全连接
 必须在运行移动设备服务器的计算机上安装 CA 证书