Mobilserverdatakryptering
I XProtect VMS är kryptering aktiverad eller inaktiverad per mobilserver. När du aktiverar kryptering på en mobilserver har du möjlighet att använda krypterad kommunikation med alla klienter, tjänster och integrationer som tar emot dataströmmar.
Grafiken illustrerar det grundläggande konceptet för hur certifikat signeras, betros och distribueras i XProtect VMS för att säkra kommunikationen med mobilservern.
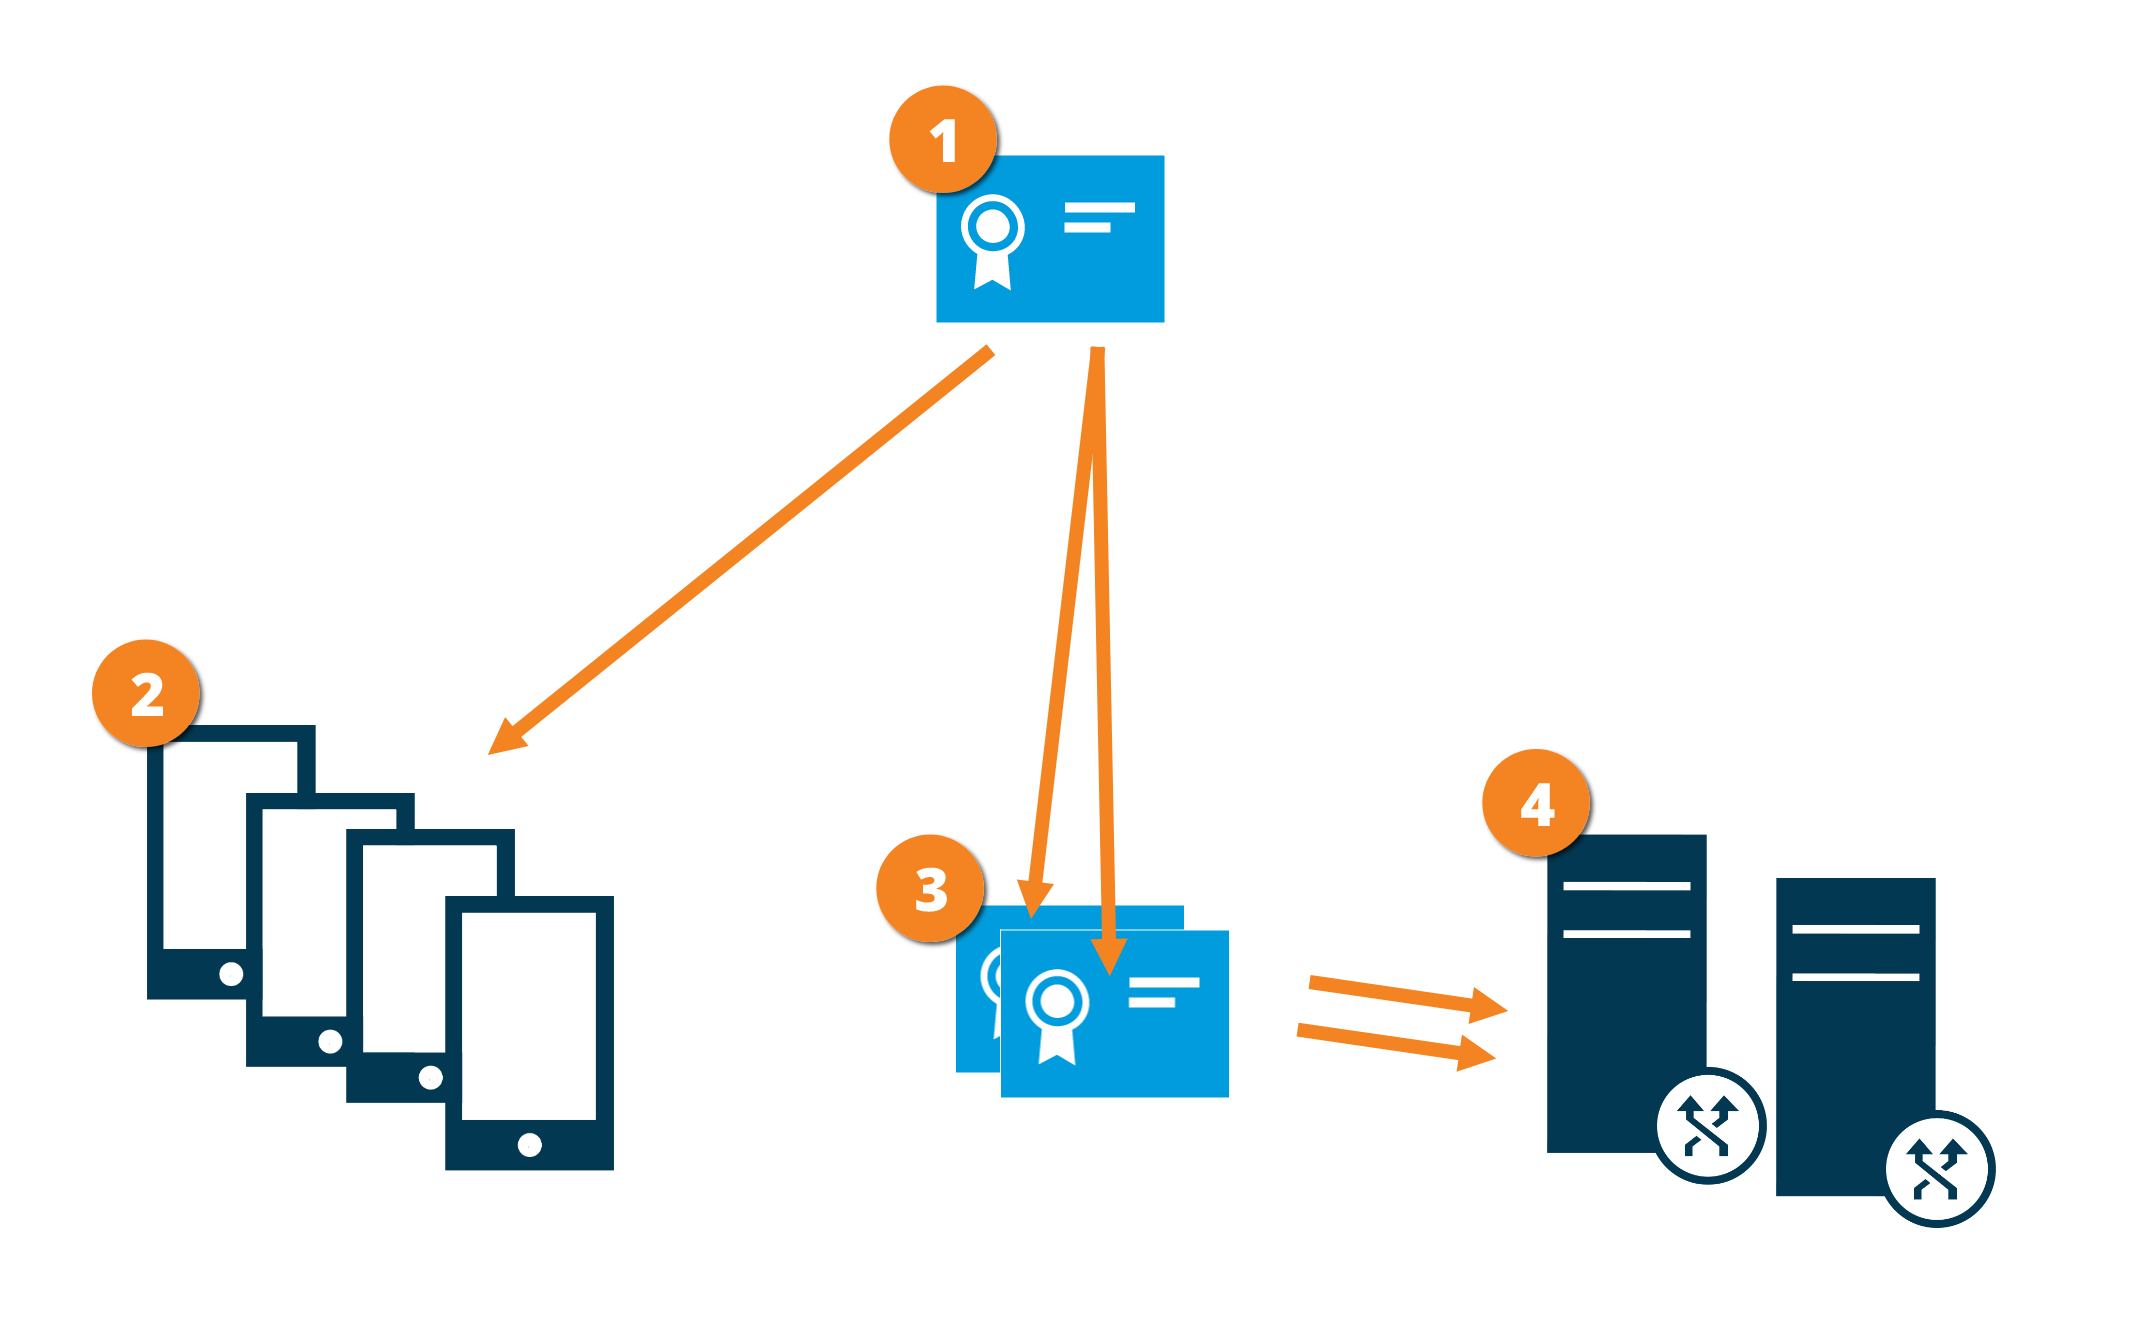
 Ett CA-certifikat fungerar som en betrodd tredje part, betrodd av både ämnet/ägaren (mobilservern) och av den part som verifierar certifikatet (alla klienter)
 Certifikatutfärdarcertifikatet måste vara betrott på alla klienter. På detta sätt kan klienter verifiera giltigheten av certifikat som utfärdats av certifikatutfärdaren
 CA-certifikatet används för att upprätta en säker anslutning mellan mobilservern och klienter och tjänster
 Certifikatutfärdarcertifikatet måste installeras på datorn som mobilservern körs på