Szyfrowanie danych serwera usług mobilnych
W XProtect VMS szyfrowanie jest włączone lub wyłączone dla każdego serwera usług mobilnych. Po włączeniu szyfrowania na serwerze usług mobilnych dostępna będzie opcja korzystania z zaszyfrowanej komunikacji ze wszystkimi klientami, usługami i integracjami, które pobierają strumienie danych.
Na rysunku przedstawiono podstawową koncepcję podpisywania, zaufanego i dystrybucji certyfikatów w XProtect VMS w celu zabezpieczenia komunikacji z serwerem usług mobilnych.
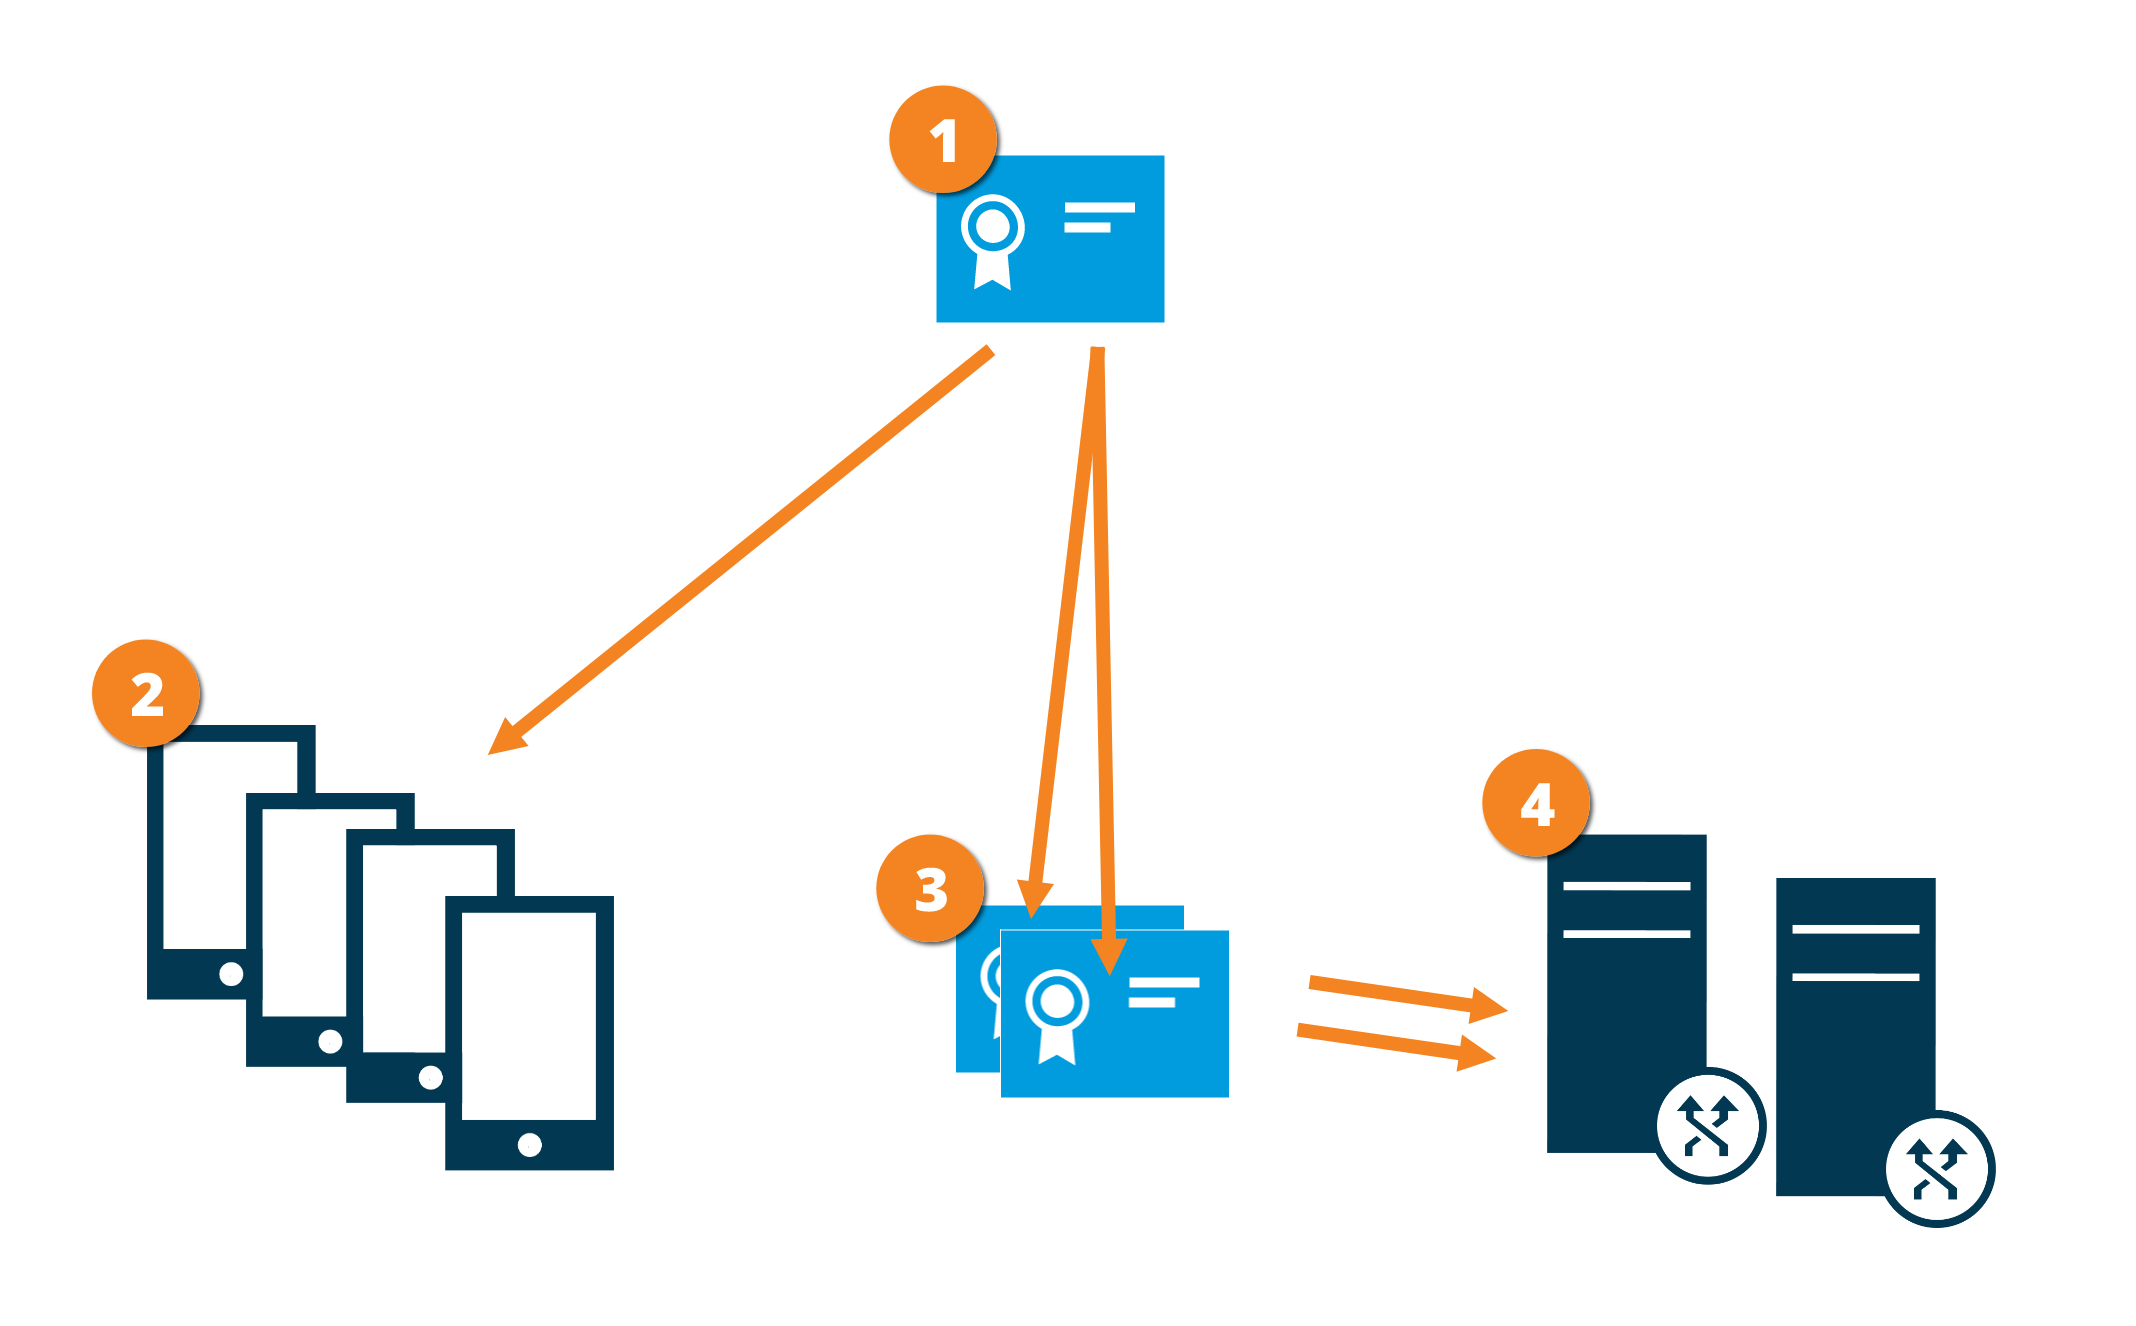
 Certyfikat CA działa jako zaufana strona trzecia, której ufa zarówno podmiot/właściciel (serwer mobilny), jak i strona weryfikująca certyfikat (wszyscy klienci)
 Certyfikat CA musi być zaufany na wszystkich klientach. W ten sposób klienci mogą weryfikować ważność certyfikatów wydanych przez CA
 Certyfikat CA służy do ustanawiania bezpiecznego połączenia między serwerem usług mobilnych a klientami i usługami
 Certyfikat CA musi być zainstalowany na komputerze, na którym działa serwer usług mobilnych