모바일 서버 데이터 암호화
XProtect 비디오 관리 소프트웨어에서 암호화는 모바일 서버별로 활성화 또는 비활성화됩니다. 모바일 서버에서 암호화를 활성화할 때, 모든 클라이언트, 서비스 및 데이터 스트림을 검색하는 통합에 대한 암호화된 통신을 사용하는 옵션을 얻게 됩니다.
이 그림은 모바일 서버로부터 통신을 보호하기 위해 인증서가 XProtect 비디오 관리 소프트웨어에서 서명되고 신뢰받고 배포되는 방법에 대한 기본 개념을 보여줍니다.
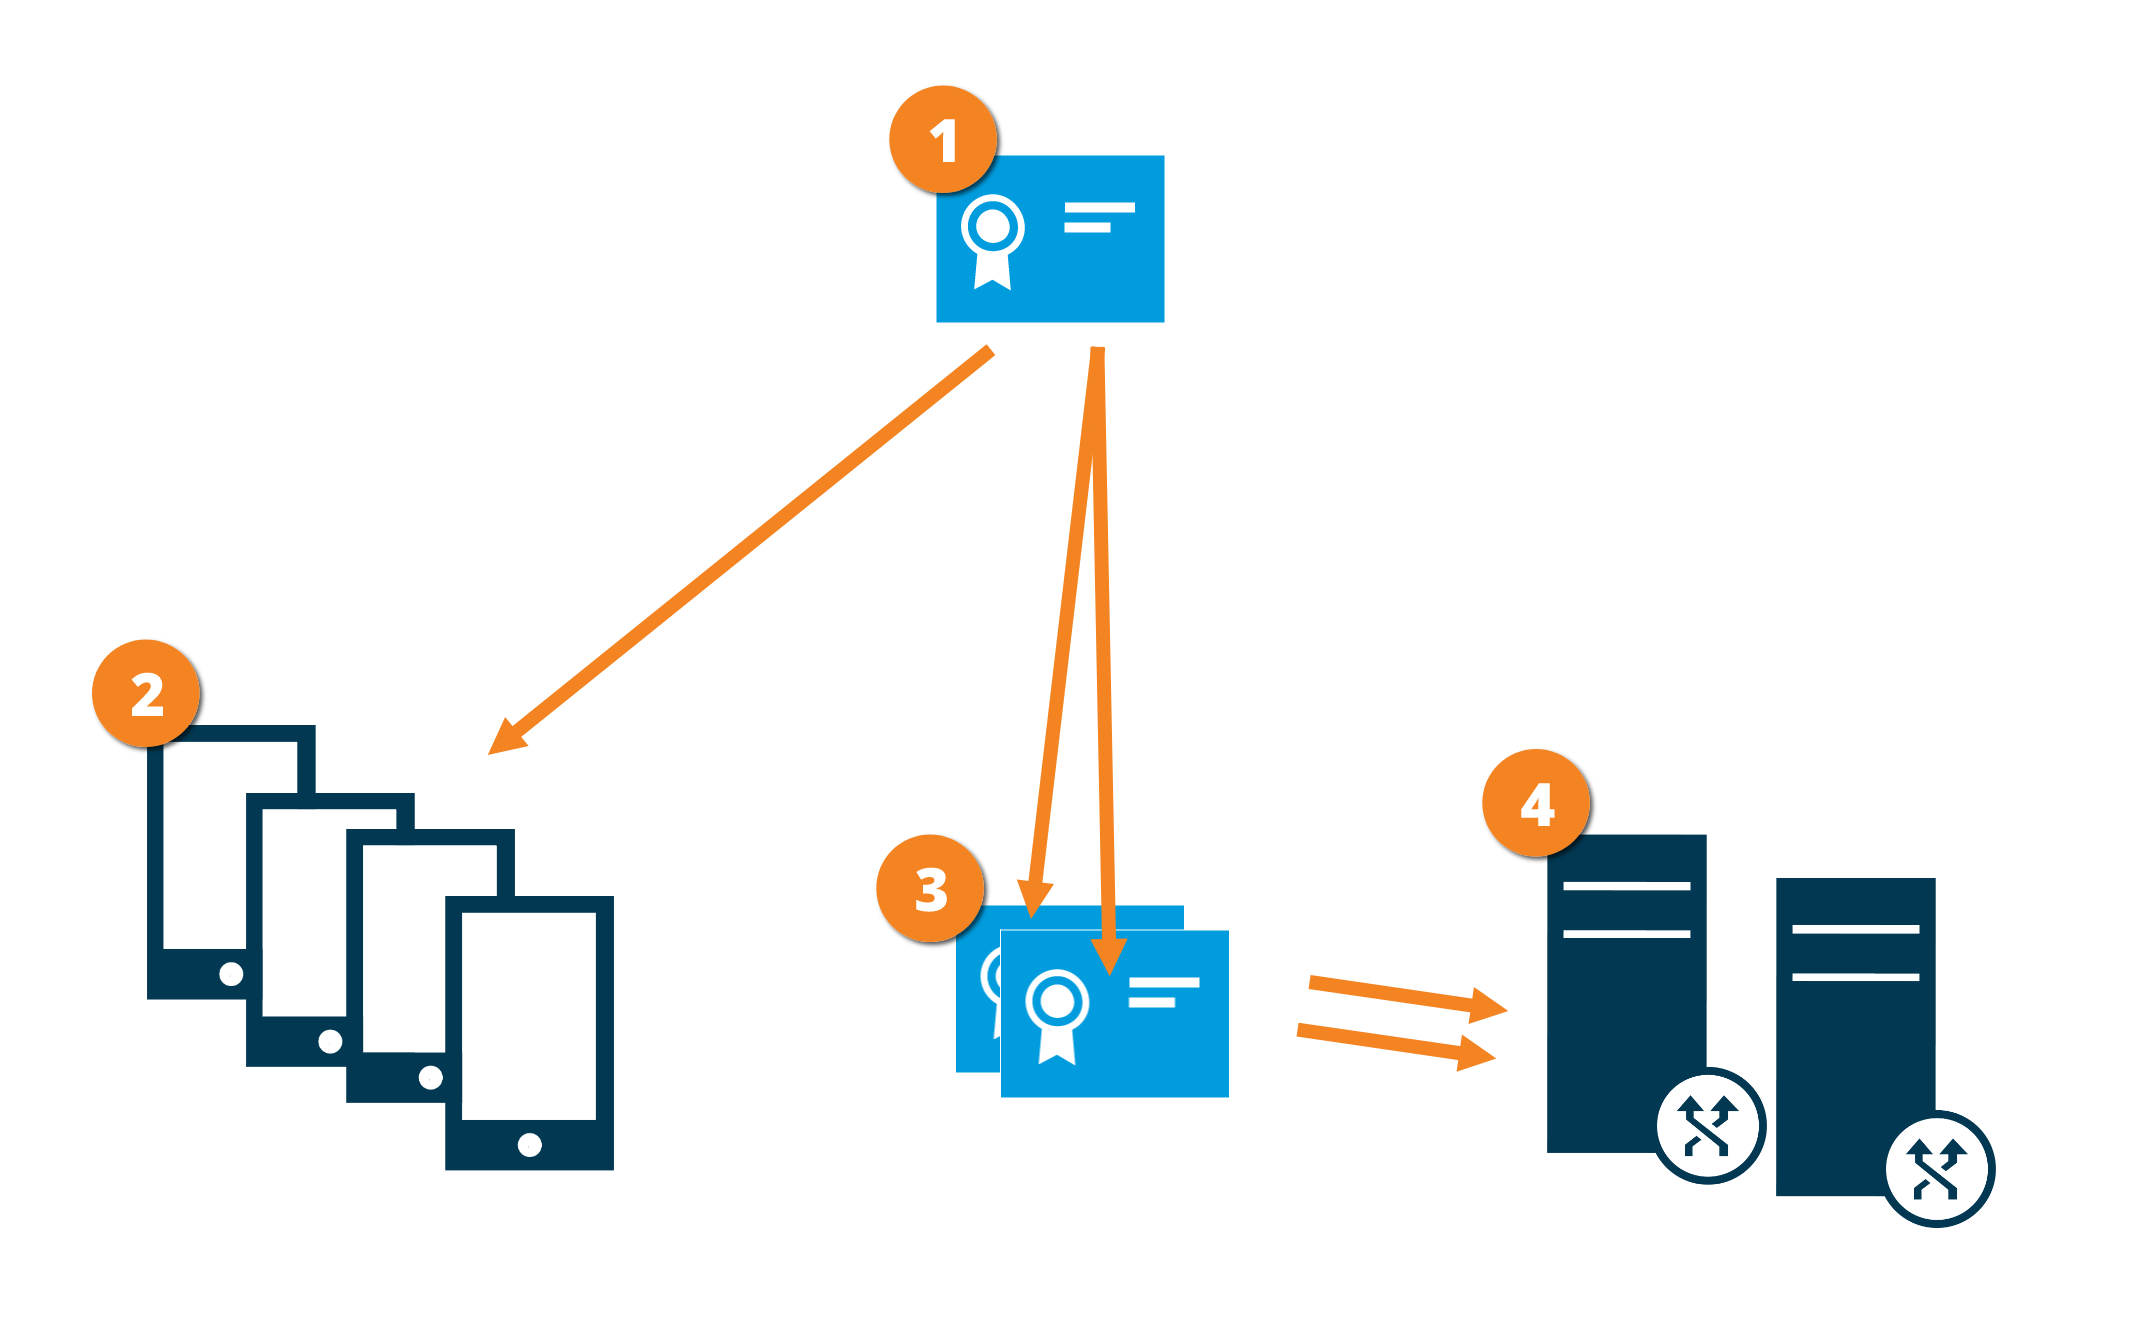
 CA는 신뢰할 수 있는 제자의 역할을 하며, 주체/소유자(모바일 서버) 모두에 의해 그리고 인증서를 확인하는 당사자(모든 클라이언트)가 신뢰합니다.
 CA 인증서는 모든 클라이언트 컴퓨터에서 신뢰할 수 있어야 합니다. 이 방법으로 클라이언트는 CA가 발행한 인증서의 유효성을 확인합니다.
 CA 인증서는 모바일 서버와 클라이언트 및 서비스 간에 보안 연결을 수립하기 위해 사용합니다.
 CA 인증서는 반드시 모바일 서버를 실행하는 컴퓨터에 설치되어야 합니다