Cryptage des données du serveur mobile
Sur XProtect VMS, le cryptage est activé ou désactivé par serveur mobile. Lorsque vous activez le cryptage sur un serveur mobile, vous aurez l’option d’utiliser une communication cryptée avec tous les clients, services et intégrations récoltant des flux de données.
Le diagramme illustre le concept de base de comment les certificats sont-ils signés, fiables et distribués dans XProtect VMS dans le but de sécuriser la communication avec le serveur mobile.
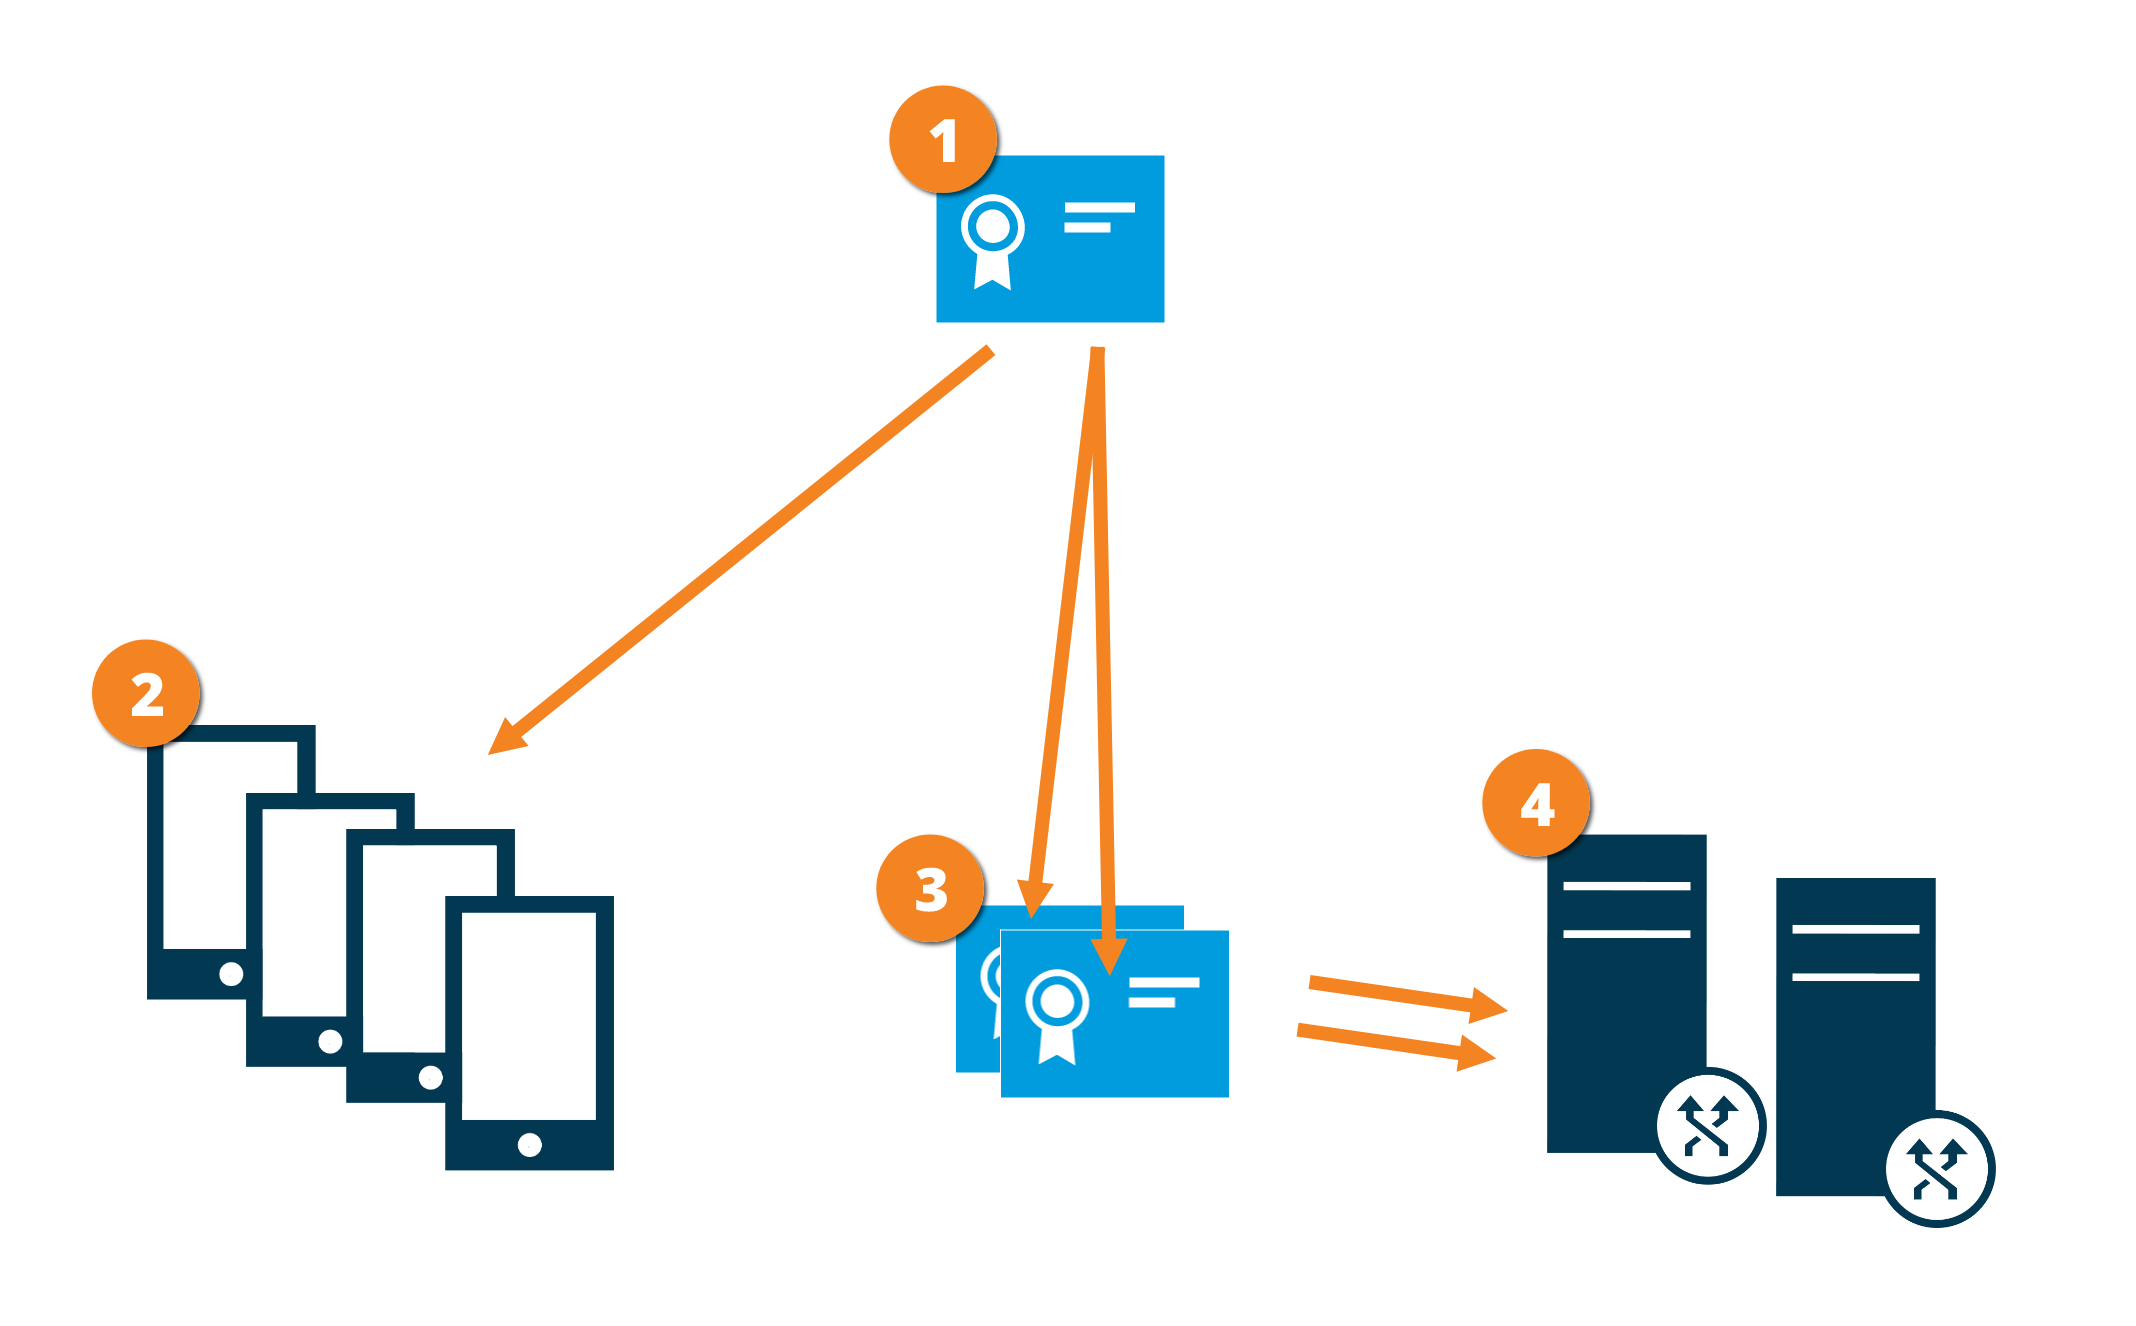
 Un certificat de l’AC agit en tant que tiers de confiance, jouissant de la confiance du sujet/propriétaire (le serveur mobile) et de la partie vérifiant le certificat (tous les clients)
 Le certificat privé de l’AC doit être fiable sur tous les clients. De cette manière, les clients vérifient la validité des certificats émis par l’AC
 Le certificat de l’AC est utilisé pour établir une connexion sécurisée entre le serveur mobile et les clients et services
 Le certificat de l’AC doit être installé sur un ordinateur exécutant le serveur mobile