Šifrování dat mobilního serveru
V XProtect systému VMS je šifrování povoleno nebo zakázáno pro každý mobilní server. Pokud povolíte šifrování na mobilním serveru, budete mít možnost používat šifrovanou komunikaci se všemi klienty, službami a integracemi, které zpřístupňují datové proudy.
Grafika ilustruje základní koncept toho, jak jsou certifikáty podepisovány, důvěryhodné a distribuovány v systému XProtect VMS, aby byla zajištěna komunikace s mobilním serverem.
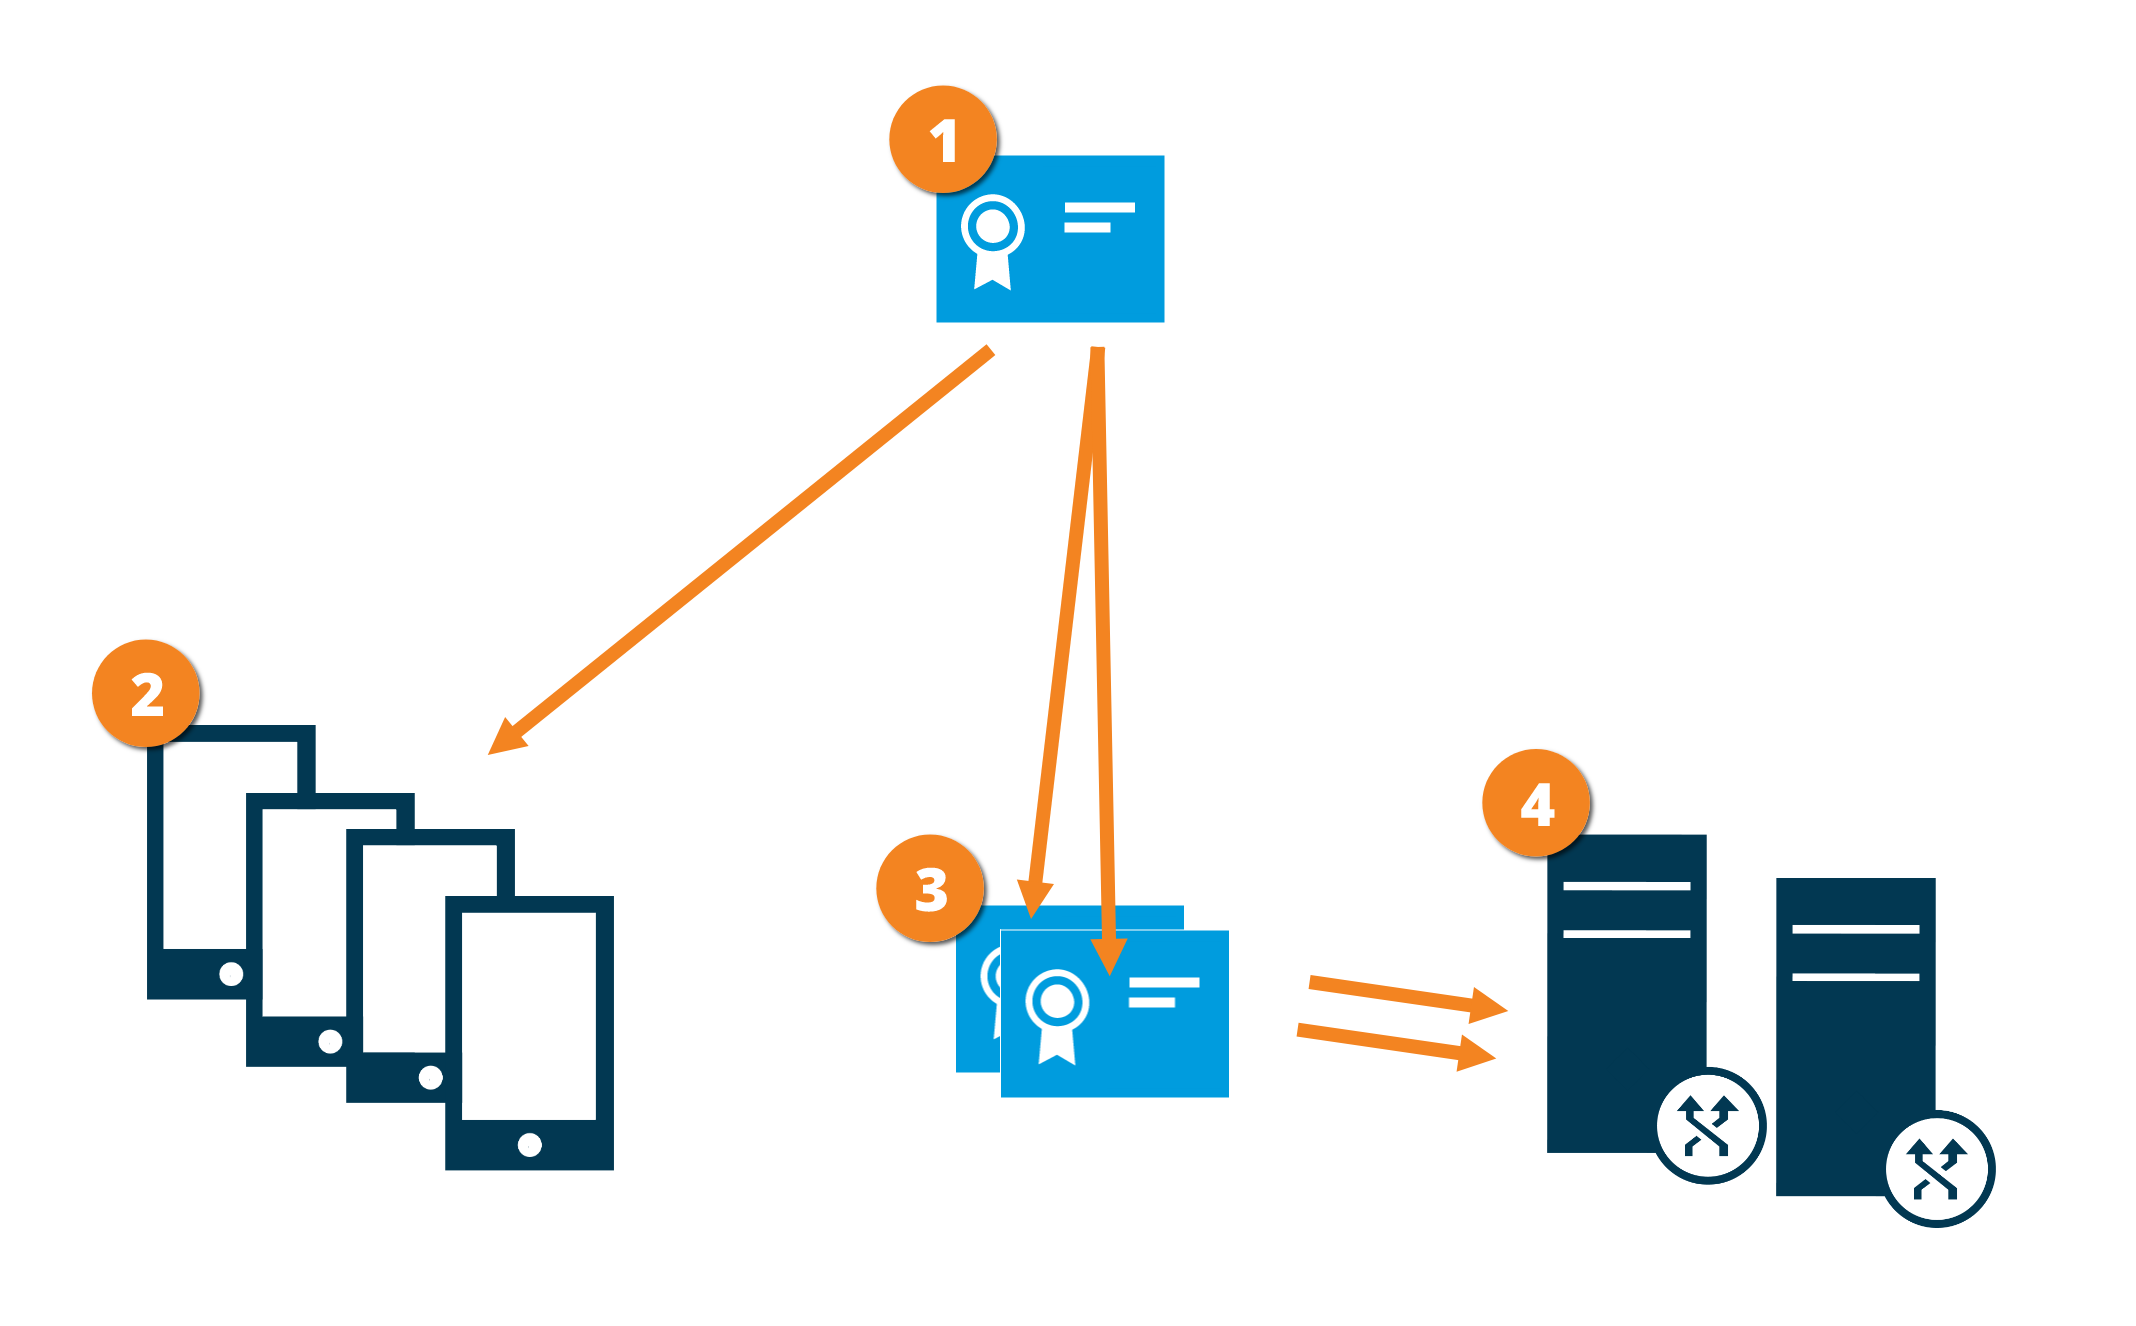
 Certifikát CA funguje jako důvěryhodná třetí strana, které důvěřuje jak subjekt/vlastník (mobilní server), tak strana, která certifikát ověřuje (všichni klienti)
 Certifikát CA musí být důvěryhodný pro všechny klienty. Klienti tak mohou ověřit platnost certifikátů vydaných CA
 Certifikát CA se používá k navázání zabezpečeného připojení mezi mobilním serverem a klienty a službami
 Certifikát CA musí být nainstalován do počítače, na kterém je mobilní server spuštěn