Шифроване на данни от мобилен сървър
Във XProtect VMS шифроването е активирано или деактивирано за всеки мобилен сървър. Когато активирате шифроване на мобилен сървър, ще имате възможност да използвате шифрована комуникация с всички клиенти, услуги и интеграции, които извличат потоци от данни.
Графиката илюстрира основната концепция за това как сертификатите се подписват, доверяват и разпространяват във XProtect VMS, за да осигурят комуникацията с мобилния сървър.
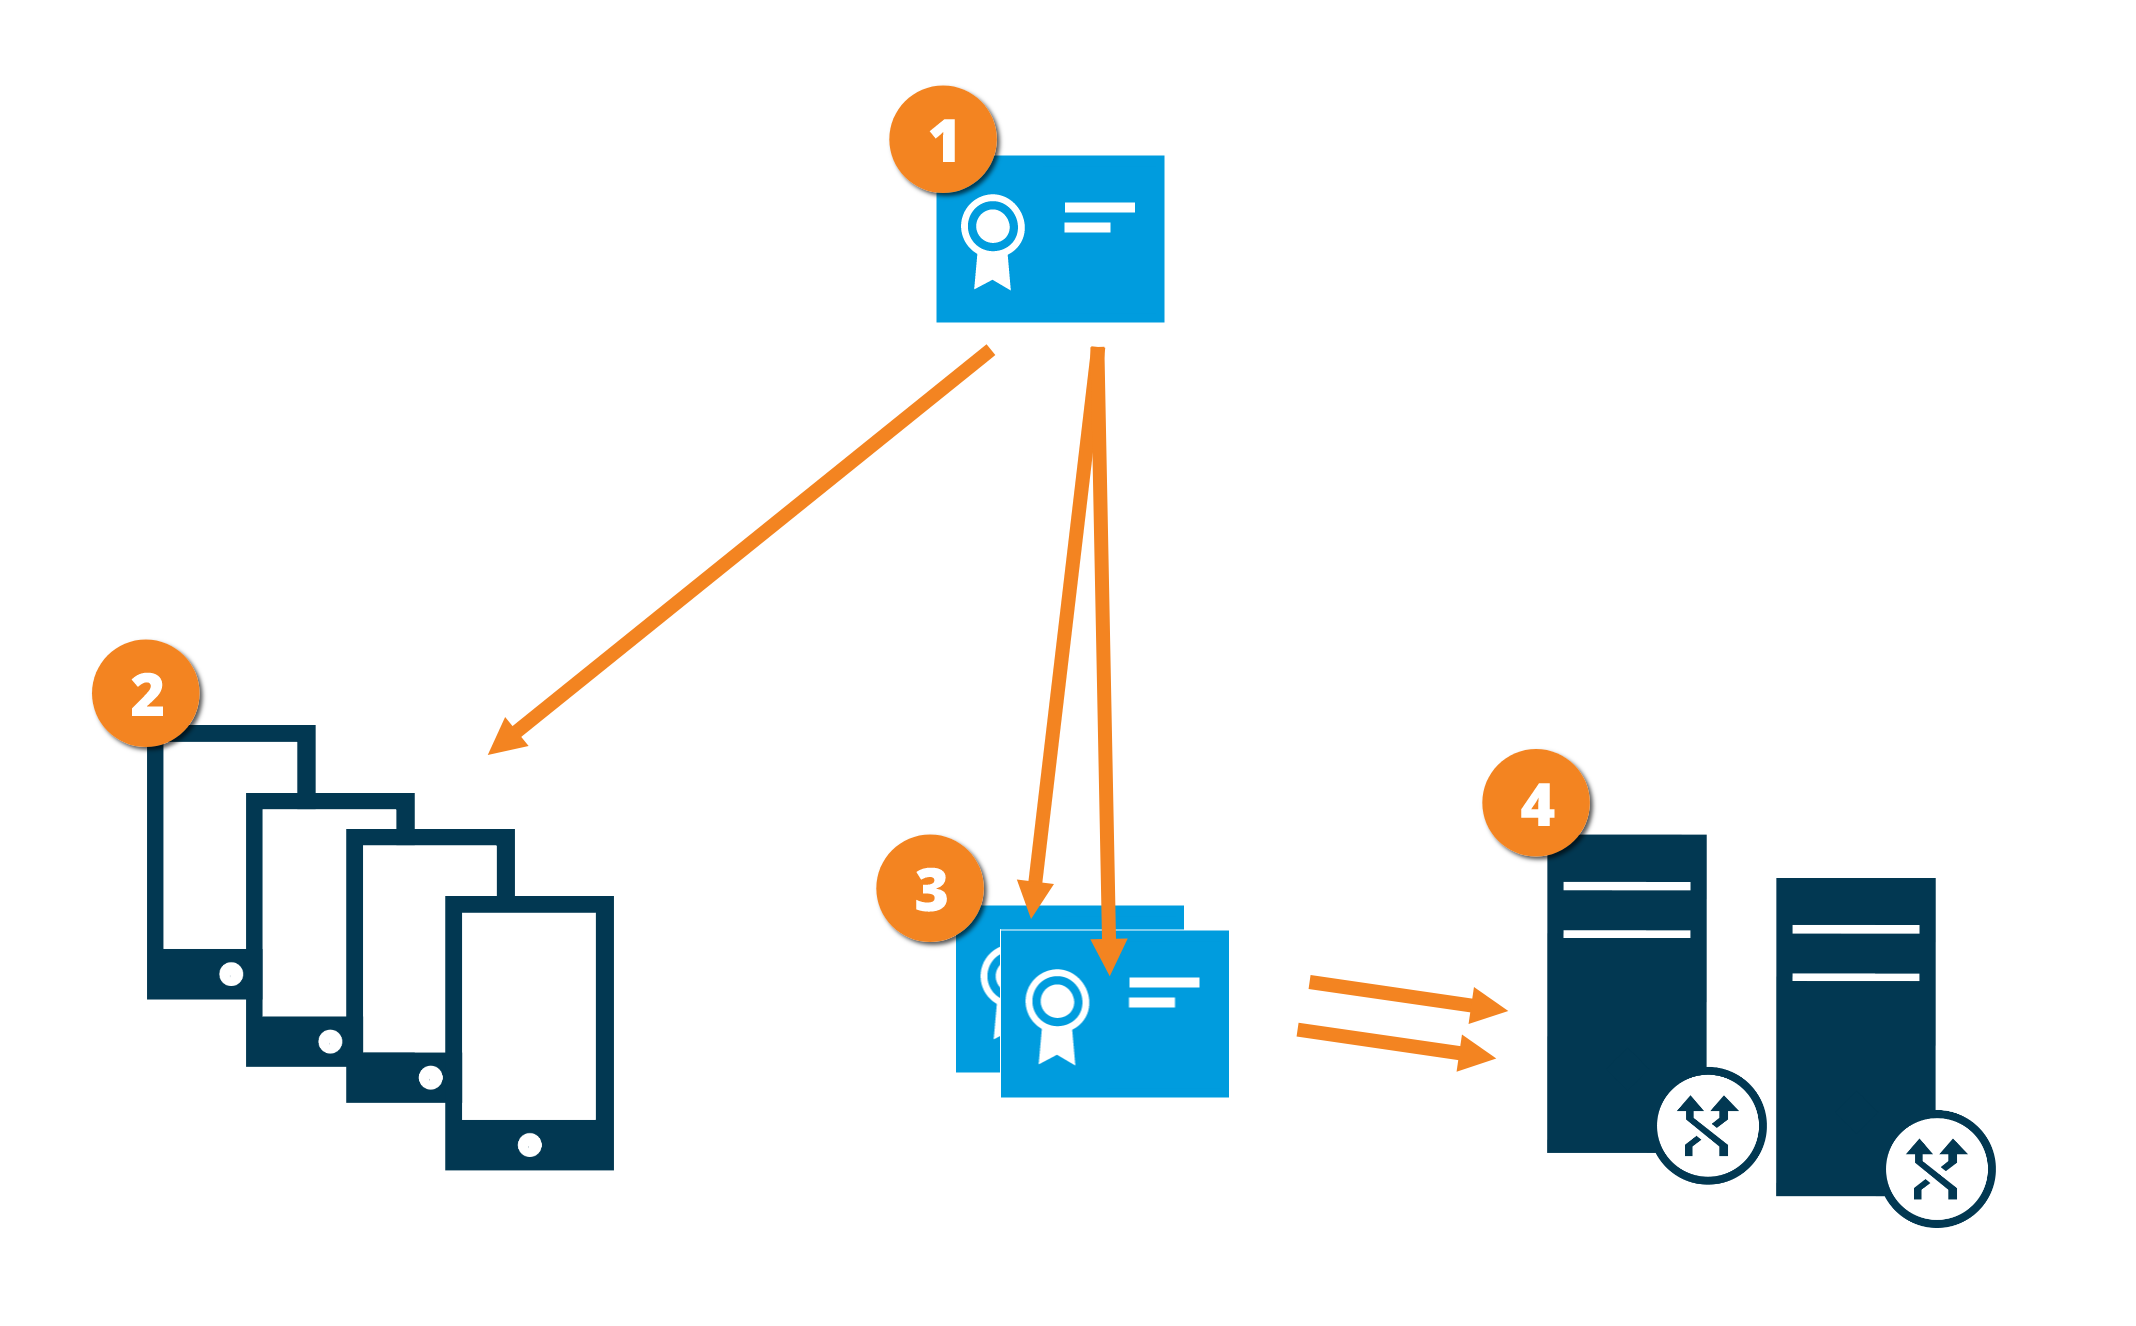
 Сертификатът на CA действа като доверена трета страна, на която се доверяват както субектът/собственикът (мобилен сървър), така и страната, която проверява сертификата (всички клиенти)
 Сертификатът на CA трябва да бъде надежден за всички клиенти. По този начин клиентите могат да проверят валидността на сертификатите, издадени от КО
 Сертификатът CA се използва за установяване на сигурна връзка между мобилния сървър и клиентите и услугите
 Сертификатът на CA трябва да се инсталира на компютъра, на който работи мобилният сървър