Přihlášení pomocí externího IDP
Můžete se přihlásit do XProtect Smart Client, XProtect Management Client, XProtect Web Client,A XProtect Mobile Klient využívající externí IDP.
Ověřování externího IDP
Následující obrázek poskytuje přehled o toku externího ověřování IDP. Tok využívá Microsoft Entra ID (Azure) k ilustraci procesu ověřování.
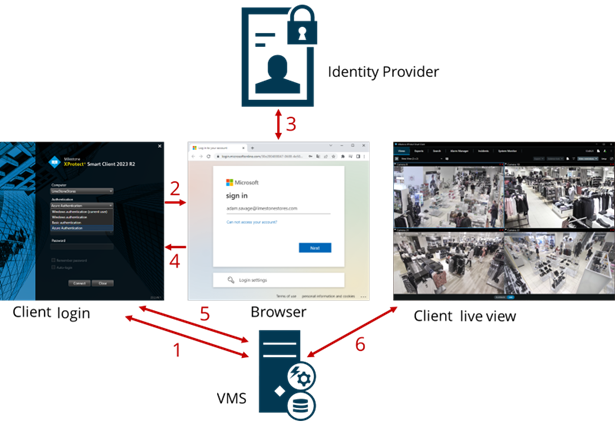
V poli Počítač v XProtect Smart Client nebo XProtect Management Client, zadejte adresu XProtect V počítači se systémem VMS vyberte externí IDP v části Ověření. Pole Uživatelské jméno a Heslo jsou zakázána.
Kliknutím na tlačítko Připojit otevřete v prohlížeči stránku ověřování externího IDP.
Na stránce ověřování zadejte svou e-mailovou adresu a klikněte na tlačítko Další.
Zadejte své heslo a klikněte na tlačítko pro přihlášení.
Jakmile získáte potvrzení, že je ověření uživatele úspěšné, můžete prohlížeč zavřít. Klient VMS pokračuje v pravidelném přihlašovacím procesu a po jeho dokončení se zobrazí klient a vy jste přihlášeni.
Poznámka
V části Nástroje > Možnosti > Externí IDP můžete nakonfigurovat název externího IDP, který se zobrazuje v seznamu Ověřování.
Poznámka
Pokud je externí IDP deaktivován například obnovením nebo změnou hesla, není možnost přihlášení prostřednictvím externího IDP na seznamu Ověření k dispozici. Pokud je externí IDP zakázán, tajný klíč klienta přijatý z externího IDP zmizí z pole tajný klíč klienta na kartě Externí IDP v části Nástroje > Možnosti.