Kanıt kilitleri
Not
Mevcut işlev, kullandığınız sisteme dayanır. Milestone web sitesindeki (<link xlink:href="https://www.milestonesys.com/products/software/xprotect-comparison/">https://www.milestonesys.com/products/software/xprotect-comparison/</link>) ürüne genel bakış sayfasında bulunan kapsamlı özellik listesine bakın.
Not
Yönetim sunucusunu daha önceki bir sürümden yükselttiğinizde, bu kayıt sunucuları yükseltilinceye kadar 2020 R1 veya daha önceki sürümlerdeki kayıt sunucularında kanıt kilitleri oluşturmak veya değiştirmek mümkün olmayacaktır.
Bu aynı zamanda, donanım bir kayıt sunucusundan (2020 R1 veya öncesinden) başka bir kayıt sunucusuna taşınmışsa ve üzerinde halen kayıtlar varsa, kanıt kilitlerinin oluşturulamayacağı veya değiştirilemeyeceği anlamına gelir.
Kanıt kilidi işleviyle, istemci operatörleri ses ve diğer veriler de dahil olmak üzere video dizilerini gerekirse, örneğin bir araştırma veya deneme devam ederken silinmeye karşı koruyabilirler. Daha fazla bilgi için, bkz. Evidence locks içinde Smart Client.
Korunduğunda, veriler ne sistemin varsayılan tutma süresinden sonra sistem tarafından otomatik olarak ne de diğer durumlarda veya istemci kullanıcılar tarafından manuel olarak silinemez. Yeterli kullanıcı izinlerine sahip bir kullanıcı kanıt kilidini açana kadar sistem veya bir kullanıcı verileri silemez.
Kanıt kilidi için akış diyagramı:
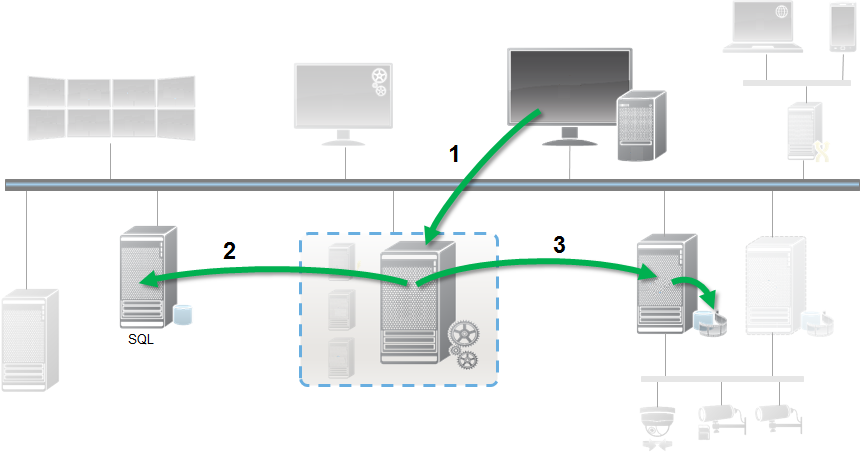
XProtect kanıt kilitlerinin oluşturulması ve korunmasıyla ilgili bileşenler.
Bir XProtect Smart Client kullanıcı bir kanıt kilidi oluşturur. Bilgiler Yönetim Sunucusuna gönderildi.
Yönetim Sunucusu, kanıt kilidi hakkındaki bilgiyi SQL Server veritabanında saklar.
Yönetim Sunucusu, korunan kayıtları veritabanında depolamak ve korumak için Kayıt Sunucusunu bilgilendirir.
Operatör bir kanıt kilidi oluşturduğunda, korunan veri, kaydedildiği kayıt depolamasında kalır ve korumalı veriler dışında korumalı verilerle birlikte arşivleme disklerine taşınır:
Kanıt kilidi için yapılandırılan tutma süresini izler. Potansiyel olarak sonsuz
Tımar, korunmayan veriler için yapılandırılmış olsa bile kayıtların orijinal kalitesini korur
Bir operatör kilitler oluşturduğunda, bir dizinin minimum boyutu, veritabanının kayıtlı dosyaları böldüğü dönemdir; bu, varsayılan olarak bir saatlik dizilerdir. Bunu değiştirebilirsiniz, ancak kayıt sunucusunda RecorderConfig.xml dosyasını özelleştirmeniz gerekir. Küçük bir dizi iki bir saatlik dönemi kapsarsa, sistem her iki dönemdeki kayıtları kilitler.
Denetim oturumunda, Management Clientbir kullanıcının kanıt kilitlerini oluşturduğunu, düzenlediğini veya sildiğini görebilirsiniz.
Bir diskte boş disk alanı kalmadığında, bu durum korumalı verileri etkilemez. Bunun yerine, korunmayan en eski veriler silinecektir. Silinecek daha fazla korumasız veri yoksa, sistem kaydı durdurur. Tam disk olaylarıyla tetiklenen kuralları ve alarmları oluşturabilirsiniz, böylece otomatik olarak bilgilendirilirsiniz.
Daha uzun süre saklanan ve potansiyel olarak disk depolamasını etkileyen daha fazla veri dışında, bu tür kanıt kilidi özelliği sistem performansını etkilemez.
Donanımı başka bir kayıt sunucusuna taşırsanız:
Kanıt kilitleriyle korunan kayıtlar, kanıt kilidi oluşturulduğunda tanımlanan tutma süresine sahip eski kayıt sunucusunda kalır
Kullanıcı, XProtect Smart Client başka bir kayıt sunucusuna taşınmadan önce bir kamerada yapılan kayıtlardaki kanıt kilitleriyle verileri korumaya devam edebilir. Kamerayı birden fazla kez hareket ettirseniz ve kayıtlar birden fazla kayıt sunucusunda saklansa bile
Varsayılan olarak, tüm operatörlere atanmış varsayılan kanıt kilidi profili bulunur, ancak özelliğe kullanıcı erişim izni yoktur. Bir rolün kanıt kilidi erişim izinlerini belirtmek için, bkz. rol ayarları için Cihaz sekmesi (roller) . Bir rolün kanıt kilidi profilini belirtmek için, rol ayarları için bkz. Bilgi sekmesi (roller)
'Management Clientde, varsayılan kanıt kilidi profilinin özelliklerini düzenleyebilir ve ek kanıt kilidi profilleri oluşturabilir ve bunları rollere atayabilirsiniz.