マネジメントサーバーとの間で暗号化を有効にする
以下のタイプのリモートサーバーがある場合は、マネジメントサーバーと Data Collector 関連サーバー間の双方向接続を暗号化できます。
Recording Server
Event Server
Log Server
LPR Server
Mobile Server
システムに複数のレコーディングサーバーまたはリモートサーバーが含まれている場合は、これらすべてで暗号化を有効にする必要があります。
注記
サーバーグループの暗号化を設定する場合は、同じ CA 証明書に属する証明書で有効にする必要があります。暗号化が無効な場合は、サーバーグループのあらゆるコンピュータで無効にしなくてはなりません。
まず、マネジメントサーバーで暗号化を有効にします。
注記
前提条件:サーバー認証証明書がマネジメントサーバーをホストしているコンピュータで信頼されていること
手順:
マネジメントサーバーがインストールされているコンピュータで、以下からServer Configuratorを開きます。
Windows のスタート メニュー
または
コンピュータのタスクバーで Management Server Manager アイコンを右クリック
Server Configuratorのサーバー証明書で、暗号化をオンにします。
[証明書を選択] をクリックすると、プライベートキーを持つ、Windows 証明書ストアでローカルコンピュータにインストールされている証明書の一意のサブジェクト名のリストが開きます。
レコーディング サーバー、マネジメントサーバー、フェールオーバー サーバー、データ コレクター サーバー間で通信を暗号化するために証明書を選択します。
[詳細] を選択すると、選択した証明書の Windows 証明書ストア情報が表示されます。
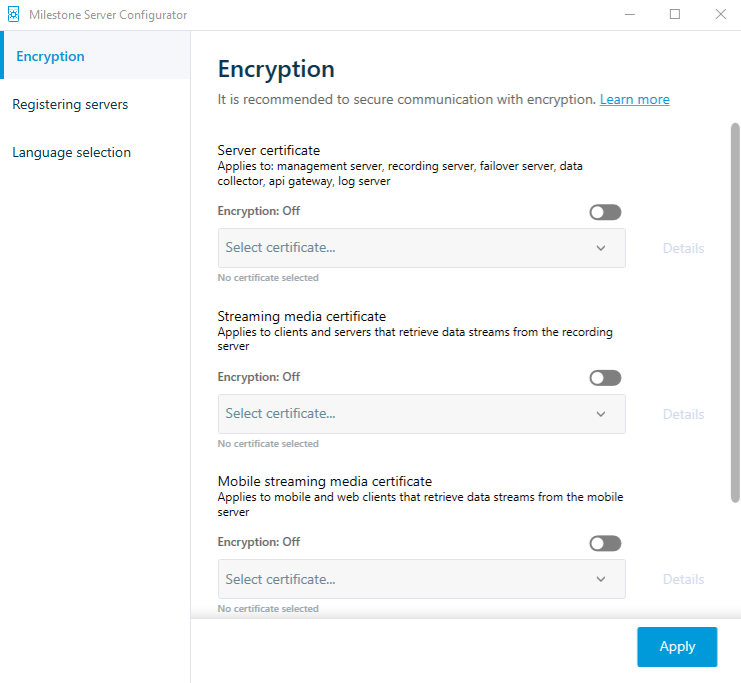
[適用] をクリックします。
暗号化を有効にするための次のステップは、各レコーディングサーバーと Data Collector(Event Server、Log Server、LPR Server および Mobile Server)のある各サーバーで暗号化設定をアップデートすることです。
暗号化を有効にする次のステップは、各レコーディング サーバーと、データコレクターのある各サーバーで暗号化設定をアップデートすることです(Event Server、Log Server、Mobile Server)。
詳細については、レコーディング サーバーまたはリモート サーバーのサーバー暗号化を有効にするをご参照ください。