Abilitare la crittografia da e verso il server di gestione
È possibile crittografare la connessione bidirezionale tra il server di gestione e l'agente di raccolta dati affiliato quando si dispone di un server remoto del seguente tipo:
Recording Server
Event Server
Log Server
LPR Server
Mobile Server
Se il sistema contiene più server di registrazione o server remoti, è necessario abilitare la crittografia su tutti.
Nota
Quando si configura la crittografia per un gruppo di server, questa deve essere abilitata con un certificato appartenente allo stesso certificato CA oppure, se la crittografia è disabilitata, deve essere disabilitata su tutti i computer del gruppo di server.
Innanzitutto, abilitare la crittografia sul server di gestione.
Nota
Prerequisito: un certificato di autenticazione del server è considerato attendibile nel computer che ospita il server di gestione
Operazioni:
Su un computer con un server di gestione installato, aprire il Server Configurator da:
Il menu Start di Windows
o
Facendo clic con il pulsante destro del mouse sull'icona di Management Server Manager sulla barra delle applicazioni del computer
In Server Configurator, sotto Certificato server, attivare Crittografia.
Fare clic su Seleziona certificato per aprire un elenco con nomi soggetto univoci dei certificati dotati di chiave privata e installati nel computer locale nell'archivio certificati di Windows.
Selezionare un certificato per crittografare la comunicazione tra il server di registrazione, il server di gestione, il server di failover e il server di raccolta dati.
Selezionare Dettagli per visualizzare le informazioni dell'archivio certificati di Windows sul certificato selezionato.
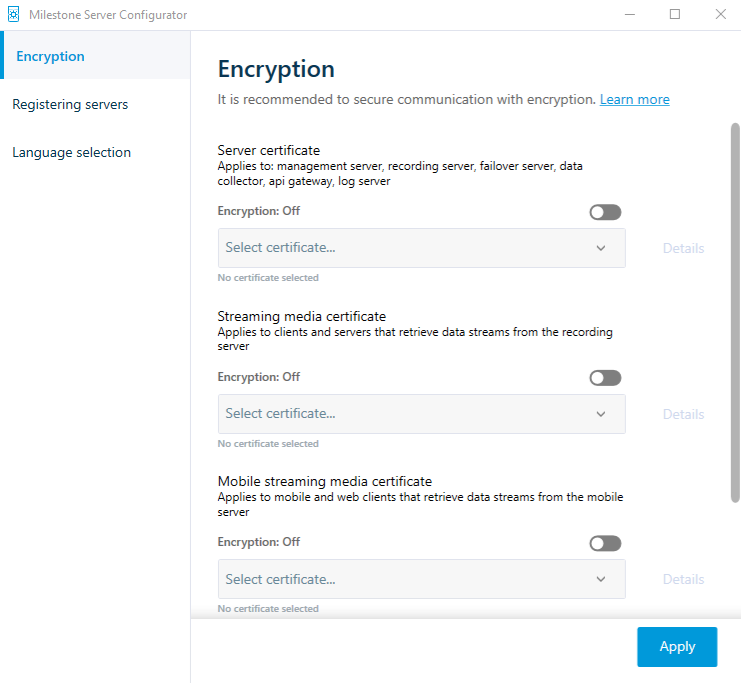
Fai clic su Applica.
Per completare l'abilitazione della crittografia, il passaggio successivo consiste nell'aggiornare le impostazioni di crittografia su ogni server di registrazione e su ogni server che dispone di un agente di raccolta dati (Event Server, Log ServerLPR Server, Mobile Servere ).
Per completare l'abilitazione della crittografia, il passaggio successivo consiste nell'aggiornare le impostazioni di crittografia su ciascun server di registrazione e su ciascun server con un data collector (Event Server, Log Server, Mobile Servere ).
Per ulteriori informazioni, consultare Abilitare la crittografia del server per i server di registrazione o i server remoti.