المستخدمون
يشير المصطلح "المستخدمون" في المقام الأول إلى المستخدمين الذين يتصلون بنظام المراقبة من خلال العملاء. يمكنك تكوين هؤلاء المستخدمين بطريقتين:
كمستخدمين أساسيين، تمت المصادقة بواسطة مجموعة اسم المستخدم/كلمة المرور
كمستخدمي Windows، تمت المصادقة بناء على تسجيل دخول Windows الخاص بهم
مستخدمو Windows
يمكنك إضافة مستخدمي Windows من خلال استخدام Active Directory. Active Directory (AD) هي خدمة دليل تنفذها Microsoft لشبكات مجالات Windows. تم تضمينه في معظم أنظمة تشغيل Windows Server. يحدد الموارد الموجودة على الشبكة حتى يتمكن المستخدمون أو التطبيقات من الوصول إليها. يستخدم Active Directory مفاهيم المستخدمين والمجموعات.
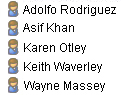
المستخدمون هم كائنات Active Directory التي تمثل الأفراد الذين لديهم حساب مستخدم. مثال:
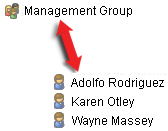
المجموعات هي كائنات Active Directory بها عدة مستخدمين. في هذا المثال، تضم مجموعة الإدارة ثلاثة مستخدمين:
يمكن أن تحتوي المجموعات على أي عدد من المستخدمين. بإضافة مجموعة إلى النظام، فإنك تضيف جميع أعضائها مرة واحدة. بمجرد إضافة المجموعة إلى النظام، فإن أي تغييرات يتم إجراؤها على المجموعة في Active Directory، مثل الأعضاء الجدد الذين تضيفهم أو الأعضاء القدامى الذين تقوم بإزالتهم في مرحلة لاحقة، تنعكس فورا في النظام. يمكن للمستخدم أن يكون عضوا في أكثر من مجموعة واحدة في وقت واحد.
يمكنك استخدام Active Directory لإضافة معلومات المستخدم والمجموعة الحالية إلى النظام مع بعض المزايا:
يتم تحديد المستخدمين والمجموعات مركزيا في Active Directory حتى لا تضطر إلى إنشاء حسابات مستخدمين من البداية
لا يتعين عليك تكوين أي مصادقة للمستخدمين على النظام حيث يعالج Active Directory المصادقة
قبل أن تتمكن من إضافة مستخدمين ومجموعات من خلال خدمة Active Directory، يجب أن يكون لديك خادم مثبت عليه Active Directory على شبكتك.
المستخدمون الأساسيون
إذا كان نظامك لا يتمتع بحق الوصول إلى Active Directory، فقم بإنشاء مستخدم أساسي. للحصول على معلومات حول كيفية إعداد المستخدمين الأساسيين، راجع .إنشاء مستخدمين أساسيين
المستخدمون المصرح لهم من خلال Identity Provider (IDP)
موفر الهوية الخارجي (IDP) هو تطبيق أو خدمة خارجية تقوم بتخزين معلومات هوية المستخدم وإدارتها وتعالج مصادقة الأنظمة الأخرى. يمكنك ربط IDP خارجية ببرنامج إدارة XProtectالفيديو بحيث يمكن للمستخدمين تسجيل الدخول XProtectللوصول IDP.
يشيع استخدام مزودي الهوية الخارجيين لدعم إدارة المستخدم المركزية عبر أنظمة متعددة، وتسجيل الدخول الأحادي، والمصادقة متعددة العوامل (MFA). عندما يقوم مستخدم بتسجيل الدخول إلى XProtectعبر IDP خارجي لأول مرة، يتم إنشاء اسم مستخدم تلقائيا. يوفر IDP مجموعة من المطالبات، ويستخدمها VMS لانتقاء اسم فريد في قاعدة بيانات VMS.
إذا قمت بحذف مستخدم في XProtectوقام نفس المستخدم بتسجيل الدخول مرة أخرى من IDP خارجي، فسيتم إنشاء مستخدم جديد.
المستخدمون والأمان - سياسة كلمة المرور والمصادقة
XProtect يدعم مزودي الهوية الخارجيين، والمصادقة متعددة العوامل (MFA)، والمصادقة المستندة إلى المخاطر. تساعدك هذه الخيارات على تلبية إرشادات الأمن الدولي والوطني، بما في ذلك توصيات ANSSI. يشرح هذا القسم كيفية عمل المصادقة المستندة إلى كلمة المرور في XProtectوكيفية تعيين سياسة كلمة مرور آمنة.
كلمة المرور هي إحدى الطرق للتحقق من هوية المستخدم. تعامل معه كجزء من نهج أوسع للتحكم في الوصول يعكس مدى حساسية النظام، وما يمكن للمستخدم القيام به، ومدى تعرض النظام.
كلمات المرور في XProtect
كما ذكرنا أعلاه، XProtectيتضمن طرقا مختلفة لإنشاء المستخدمين وإدارتهم:
مستخدمو Windows، قاموا بتسجيل الدخول من خلال نظام التشغيل أو خدمات الدليل.
مستخدمون أساسيون، تتم إدارتهم محليا في .XProtect
قام المستخدمون بتسجيل الدخول من خلال موفري الهوية الخارجيين.
تعتمد قواعد كلمة المرور التي يتم تطبيقها على طريقة تسجيل الدخول التي تستخدمها مؤسستك. XProtectيستخدم نظام التشغيل أو موفر الهوية للتحقق من كلمات المرور وفرض قواعد كلمة المرور.
مبادئ سياسة كلمة المرور الآمنة
عند تعيين سياسة كلمة مرور XProtect، قم بمطابقة القواعد مع المخاطر. يحتاج المستخدمون والأنظمة المختلفة إلى مستويات مختلفة من الحماية:
المستخدمون القياسيون
المسؤولون والمستخدمون المتميزون الآخرون
الأنظمة المفتوحة للوصول عن بعد أو الإنترنت
الأنظمة المستخدمة في البيئات الحساسة أو المنظمة.
نادرا ما تكون قاعدة واحدة للجميع هي النهج الصحيح.
طول كلمة المرور وبنيتها
يجب أن تكون كلمات المرور طويلة بما يكفي لمقاومة هجمات القوة الغاشمة والتخمين.
بالنسبة للبيئات المتوافقة مع CAPSS، يجب أن تتكون كلمة المرور من تسعة أحرف على الأقل و٦٤ حرفا كحد أقصى.
يجب ألا تكون كلمات المرور:
تم الحصول عليه من جثث مخالفات سابقة (عن طريق التحقق من قائمة غير متصلة بالإنترنت من مصدر موثوق، مثل NCSC)
كلمات القاموس (حيث تكون كلمة المرور بأكملها كلمة قاموس واحدة)
ثلاثة أحرف تسلسلية متكررة أو أكثر (مثل "aaa" أو "abcd١٢٣٤")
كلمات خاصة بالسياق، مثل اسم الخدمة، أو اسم المستخدم، أو مشتقات منهما.
نوصي بما يلي:
استخدم كلمات مرور طويلة أو عبارات مرور.
تجنب القواعد التي تتطلب مزيجا من أنواع الأحرف فقط.
القواعد الصارمة للغاية يمكن أن تدفع المستخدمين إلى عادات غير آمنة، مثل إعادة استخدام كلمات المرور أو كتابتها في أماكن غير آمنة.
جودة كلمة المرور والحماية الضعيفة لكلمة المرور
يجب ألا يكون من السهل تخمين كلمات المرور أو بناء على معلومات حول المستخدم أو النظام.
حيثما تدعمه طريقة تسجيل الدخول، قم بحظر:
كلمات المرور الشائعة أو المستخدمة على نطاق واسع
كلمات المرور بناء على أسماء المستخدمين أو أسماء النظام أو أسماء المؤسسات
كلمات المرور من القوائم المعروفة لبيانات الاعتماد التي تم اختراقها.
يعمل حظر كلمات المرور الضعيفة بشكل أفضل من طلب أحرف معقدة فقط.
تغييرات كلمة المرور وإدارة دورة الحياة
للمستخدمين القياسيين:
لا تفرض تغييرات منتظمة على كلمة المرور ما لم يكن لديك سبب للاعتقاد بأن كلمة المرور قد تم كشفها.
تتطلب تغيير كلمة المرور إذا تمت مشاركة كلمة المرور أو إساءة استخدامها.
للمسؤولين:
طبق ضوابط أكثر صرامة، لأن هذه الحسابات تتمتع بوصول أكبر.
إضافة حماية إضافية، مثل مسارات تسجيل الدخول المحدودة أو المصادقة متعددة العوامل (MFA).
مصادقة المستخدم وإعادة المصادقة:
يتطلب النظام من المستخدم تغيير كلمة المرور الخاصة به عند تسجيل الدخول لأول مرة.
يجب ألا يطلب تغيير كلمات المرور إلا عند الاشتباه في تعرض كلمة المرور للاختراق. لن يسمح المنتج بكلمة المرور السابقة.
يجب تخزين كلمات المرور مجزأة ومملحة بملح فريد لكل كلمة مرور.
يجب أن يتم ضبط قفل الحساب على عشر محاولات أو أقل بحد أدنى ثلاث محاولات.
تنفيذ جلسات الإغلاق بعد فترة محددة من عدم النشاط، مما يتطلب من المستخدم إعادة المصادقة. يجب ألا تزيد فترة عدم النشاط عن ١٥ دقيقة لأدوار المسؤول وما يصل إلى ١٢٠ دقيقة لأدوار المشغل أو الأدوار الأخرى المستخدمة في منطقة آمنة للمراجعة السلبية للبيانات.
تخزين كلمة المرور ومعالجتها
لا تقم مطلقا بتخزين كلمات المرور أو إرسالها في نص واضح.
XProtect يستخدم طرق تسجيل الدخول القياسية والآمنة التي يوفرها نظام التشغيل أو موفرو الهوية الخارجيون للحفاظ على كلمات المرور محمية.
يمكن للمستخدمين استخدام برامج إدارة كلمات المرور لإنشاء كلمات مرور قوية وفريدة وتخزينها وإدارتها.
مصادقة متعددة العوامل (MFA) (موصى به)
غالبا ما لا تكون كلمة المرور وحدها كافية لحماية الأنظمة الحساسة أو الوصول عن بعد. بالنسبة للبيئات ذات الاحتياجات الأمنية العالية، شغل MFA من خلال مزود الهوية المدعوم.
يضيف MFA خطوة تسجيل دخول ثانية، مثل رمز لمرة واحدة يتم إرساله إلى هاتف المستخدم عبر رسالة نصية قصيرة أو يتم إنشاؤه بواسطة تطبيق مصادقة، بالإضافة إلى كلمة المرور. تجعل خطوة تسجيل الدخول الثانية هذه الوصول غير المصرح به أكثر صعوبة.
مسؤوليات المسؤول
XProtect يتضمن هذا الدليل الأدوات اللازمة لإعداد تسجيل دخول آمن، ولكنك -بصفتك المسؤول- مسؤول عن:
اختيار طرق تسجيل الدخول الصحيحة
إعداد قواعد كلمة المرور التي تناسب بيئة المخاطر الخاصة بك
التأكد من أن الحسابات المميزة محمية بشكل جيد
راجع عناصر التحكم في الأمان لديك بانتظام واضبطها مع تغير التهديدات أو استخدام النظام.