Gebruikers
De term gebruikers verwijst voornamelijk naar gebruikers die via de clients verbinding maken met het bewakingssysteem. Je kunt deze gebruikers op twee manieren configureren:
Als basisgebruikers, geverifieerd door een combinatie van gebruikersnaam en wachtwoord
Als Windows-gebruikers, geverifieerd op basis van hun Windows-aanmelding
Windows-gebruikers
U kunt Windows-gebruikers toevoegen via het gebruik van Active Directory. Active Directory (AD) is een directoryservice die wordt geïmplementeerd door Microsoft voor Windows-domeinnetwerken. Het is opgenomen in de meeste Windows Server-besturingssystemen. Het identificeert bronnen in een netwerk zodat gebruikers of toepassingen er toegang toe hebben. Active Directory gebruikt de begrippen gebruikers en groepen.
Gebruikers zijn Active Directory-objecten die personen met een gebruikersaccount vertegenwoordigen. Voorbeeld:
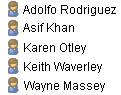
Groepen zijn Active Directory-objecten met meerdere gebruikers. In dit voorbeeld heeft de managementgroep drie gebruikers:
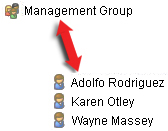
Groepen kunnen een willekeurig aantal gebruikers bevatten. Door een groep aan het systeem toe te voegen, voeg je alle leden in één keer toe. Zodra je de groep aan het systeem hebt toegevoegd, worden alle wijzigingen die aan de groep in Active Directory zijn aangebracht, zoals nieuwe leden die je toevoegt of oude leden die je later verwijdert, direct in het systeem weergegeven. Een gebruiker kan lid zijn van meerdere groepen tegelijk.
Je kunt Active Directory gebruiken om bestaande gebruikers- en groepsgegevens aan het systeem toe te voegen, met een aantal voordelen:
Gebruikers en groepen worden centraal opgegeven in Active Directory, zodat je geen gebruikersaccounts hoeft te maken
U hoeft geen verificatie van gebruikers op het systeem te configureren, aangezien Active Directory verificatie afhandelt
Voordat u gebruikers en groepen kunt toevoegen via de Active Directory-service, moet er een server met Active Directory op uw netwerk zijn geïnstalleerd.
Basisgebruikers
Als je systeem geen toegang heeft tot Active Directory, moet je een basisgebruiker aanmaken. Raadpleeg Basisgebruikers makenvoor informatie over het instellen van basisgebruikers.
Gebruikers die zijn geautoriseerd via een Identity Provider (IDP)
Een externe identiteitsprovider (IDP) is een externe toepassing of service die identiteitsgegevens van gebruikers opslaat en beheert en verificatie voor andere systemen afhandelt. Je kunt een externe IDP koppelen aan het XProtect -VMS, zodat gebruikers zich aanmelden om XProtect de IDP te navigeren.
Externe IDP's worden vaak gebruikt ter ondersteuning van centraal gebruikersbeheer in meerdere systemen, eenmalige aanmelding en meervoudige verificatie (MFA). Wanneer een gebruiker zich voor de eerste keer aanmeldt bij XProtect via een externe IDP, wordt automatisch een gebruikersnaam gemaakt. De IDP bevat een aantal claims en het VMS gebruikt deze om een naam te kiezen die uniek is in de VMS-database.
Als je een gebruiker in XProtect verwijdert en dezelfde gebruiker zich opnieuw aanmeldt bij de externe IDP, wordt er een nieuwe gebruiker gemaakt.
Gebruikers en beveiliging: wachtwoordbeleid en verificatie
XProtect Ondersteunt externe identiteitsproviders, meervoudige verificatie (MFA) en risicogebaseerde verificatie. Met deze opties kunt u voldoen aan internationale en nationale veiligheidsrichtlijnen, inclusief aanbevelingen van de ANSSI. In dit gedeelte wordt uitgelegd hoe wachtwoordgebaseerde verificatie in XProtect werkt en hoe je een veilig wachtwoordbeleid kunt instellen.
Een wachtwoord is een manier om de identiteit van een gebruiker te verifiëren. Behandel het als onderdeel van een bredere toegangscontrolebenadering die weergeeft hoe gevoelig het systeem is, wat de gebruiker kan doen en hoe kwetsbaar het systeem is.
Wachtwoorden in XProtect
Zoals hierboven vermeld, bevat XProtect verschillende manieren om gebruikers te maken en te beheren:
Windows-gebruikers, die zijn aangemeld via het besturingssysteem of de directoryservices.
Basisgebruikers, lokaal beheerd in XProtect.
Gebruikers zijn aangemeld via externe identiteitsproviders.
De wachtwoordregels die van toepassing zijn, zijn afhankelijk van de aanmeldmethode die je organisatie gebruikt. XProtect gebruikt het besturingssysteem of de identiteitsprovider om wachtwoorden te controleren en wachtwoordregels op te leggen.
Principes voor een beveiligd wachtwoordbeleid
Wanneer je een wachtwoordbeleid voor XProtectinstelt, pas je de regels aan het risico aan. Verschillende gebruikers en systemen hebben verschillende beschermingsniveaus nodig:
Standaardgebruikers
Beheerders en andere bevoorrechte gebruikers
Systemen geopend voor externe of internettoegang
Systemen die worden gebruikt in gevoelige of gereguleerde omgevingen.
Eén regel voor iedereen is zelden de juiste aanpak.
Lengte en structuur van wachtwoord
Wachtwoorden moeten lang genoeg zijn om brute kracht en gissingen te weerstaan.
Voor CAPSS-compatibele omgevingen moet het wachtwoord minimaal negen tekens en maximaal 64 tekens lang zijn.
Wachtwoorden mogen niet het volgende zijn:
Verkregen van eerdere overtredingslijken (door te controleren aan de hand van een offline lijst van een betrouwbare bron, zoals NCSC)
Woordenboekwoorden (waarbij het volledige wachtwoord één woordenboekwoord is)
Drie of meer repetitieve opeenvolgende tekens (zoals 'aaa' of 'abcd1234')
Contextspecifieke woorden, zoals de naam van de service, de gebruikersnaam of derivaten daarvan.
We raden je aan om:
Gebruik lange wachtwoorden of wachtwoorden.
Vermijd regels die alleen een mix van karaktertypen vereisen.
Te strikte regels kunnen gebruikers duwen in onveilige gewoonten, zoals het hergebruiken van wachtwoorden of het opschrijven ervan op onveilige plaatsen.
Wachtwoordkwaliteit en zwakke wachtwoordbeveiliging
Wachtwoorden moeten niet gemakkelijk te raden zijn of gebaseerd zijn op informatie over de gebruiker of het systeem.
Blokkeer het volgende waar de aanmeldmethode dit ondersteunt:
Gebruikelijke of veelgebruikte wachtwoorden
Wachtwoorden zijn gebaseerd op gebruikersnamen, systeemnamen of organisatienamen
Wachtwoorden van bekende lijsten met geschonden aanmeldgegevens.
Het blokkeren van zwakke wachtwoorden werkt beter dan alleen complexe tekens.
Wachtwoord wijzigen en levenscyclusbeheer
Voor standaardgebruikers:
Forceer geen reguliere wachtwoordwijzigingen, tenzij u redenen hebt om aan te nemen dat een wachtwoord is blootgesteld.
Vereis een wachtwoordwijziging als een wachtwoord is gedeeld of verkeerd is gebruikt.
Voor beheerders:
Pas strengere controles toe, omdat deze accounts meer toegang hebben.
Voeg extra beveiliging toe, zoals beperkte aanmeldpaden of meervoudige verificatie (MFA).
Gebruikersverificatie en opnieuw verifiëren:
Op het systeem moet de gebruiker zijn wachtwoord wijzigen wanneer hij zich voor de eerste keer aanmeldt.
Wachtwoorden hoeven alleen te worden gewijzigd als het vermoeden bestaat dat een wachtwoord is gecompromitteerd. Er is geen eerder wachtwoord toegestaan voor het product.
Wachtwoorden moeten worden opgeslagen, gehashed en gezouten met een uniek zout per wachtwoord.
Accountvergrendeling wordt ingesteld op tien pogingen of minder met een minimum van drie.
Vergrendelingssessies te implementeren na een gedefinieerde periode van inactiviteit, waarbij de gebruiker opnieuw moet verifiëren. De inactiviteitsperiode mag niet langer zijn dan 15 minuten voor beheerdersrollen en maximaal 120 minuten voor gebruikersrollen of andere rollen die in een beveiligde omgeving worden gebruikt voor passieve beoordeling van gegevens.
Opslag en verwerking van wachtwoorden
Bewaar of verstuur wachtwoorden nooit in duidelijke tekst.
XProtect Gebruikt de standaard, veilige aanmeldmethoden die worden geleverd door het besturingssysteem of externe identiteitsproviders om wachtwoorden te beschermen.
Gebruikers kunnen wachtwoordbeheerders gebruiken om sterke, unieke wachtwoorden te maken, op te slaan en te beheren.
Multi-factor verificatie (MFA) (aanbevolen)
Een wachtwoord alleen is vaak niet voldoende om gevoelige systemen of toegang op afstand te beschermen. Schakel MFA in via een ondersteunde identiteitsprovider voor omgevingen met hogere beveiligingsbehoeften.
MFA voegt een tweede aanmeldstap toe, zoals een eenmalige code die via sms naar de telefoon van de gebruiker wordt verzonden of die door een verificatieapp wordt gegenereerd, naast het wachtwoord. Deze tweede aanmeldstap maakt ongeautoriseerde toegang veel moeilijker.
Beheerdersverantwoordelijkheden
XProtect Dit omvat de tools om beveiligde aanmelding in te stellen, maar als beheerder ben je verantwoordelijk voor:
De juiste aanmeldmethoden kiezen
Wachtwoordregels instellen die passen bij je risicoomgeving
Ervoor zorgen dat bevoorrechte accounts goed worden beschermd
Controleer uw beveiligingscontroles regelmatig en pas deze aan als er bedreigingen zijn of als het systeemgebruik is gewijzigd.