ユーザー
ユーザーという用語は、主にクライアントを通じて監視システムに接続するユーザーを意味します。こうしたユーザーは、次の2種類の方法で設定できます。
基本ユーザーとして、ユーザー名/パスワードの組み合わせで認証
Windowsユーザーとして、Windowsログインに基づく認証。
Windowsユーザー
Active Directoryを使用して、Windowsユーザーを追加します。Active Directory(AD)は、Windowsドメインのネットワーク向けにMicrosoftが実装したディレクトリサービスです。これは、ほとんどのWindows Serverオペレーティングシステムに搭載されています。このサービスは、ユーザーやアプリケーションがアクセスできるネットワーク上のリソースを識別します。Active Directoryは、ユーザーおよびグループの概念を使用します。
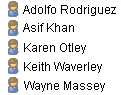
ユーザーはActive Directoryのオブジェクトで、ユーザーアカウントを持つ個人を指します。例:
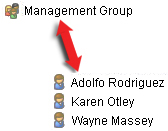
グループは、複数のユーザーを持つActive Directoryオブジェクトです。この例では、管理グループに3人のユーザーがいます:
グループにはユーザーを何人でも含めることができます。グループをシステムに追加すると、1回でメンバー全員を追加できます。グループをシステムに追加した後で、Active Directoryのグループに行った変更は(新規メンバーの追加や旧メンバーの削除など)、すぐにシステムに反映されます。ユーザーは一度に複数のグループに所属できます。
Active Directoryを使用して既存のユーザーとグループの情報をシステムに追加することには以下のようなメリットがあります。
ユーザーおよびグループはActive Directoryで一元的に指定できるため、システムで最初からユーザーアカウントを作成する必要がなくなります
Active Directoryで認証を処理しているシステムでは、ユーザーの認証を設定する必要はありません
Active Directoryサービスでユーザーやグループを追加する前に、ネットワーク上でActive Directoryをインストールしたサーバーが必要です。
基本ユーザー
システムからActive Directoryにアクセスできない場合は、基本ユーザーを作成します。基本ユーザーを設定する方法については、「基本ユーザーの作成」をご参照ください。
Identity Providerを通じて承認されたユーザー(IDP)
外部IDプロバイダー(IDP)は、ユーザーID情報を保存および管理し、他のシステムの認証を処理する外部アプリケーションまたはサービスです。外部IDPをVMSに関連付けて、ユーザーがXProtectIDPを介してサインインできるようにすることXProtectができます。
外部IDPは、一般的に複数のシステム、シングルサインオン、多要素認証(MFA)で一元的なユーザー管理をサポートするために使用されます。ユーザーが外部IDPを介して初めてXProtectサインインすると、ユーザー名が自動的に作成されます。IDPはクレームのセットを提供し、VMSはこれを使用してVMSデータベースで一意の名前を選択します。
でユーザーを削除しXProtect、同じユーザーが外部IDPから再度サインインすると、新しいユーザーが作成されます。
ユーザーとセキュリティ – パスワードポリシーと認証
XProtect 外部Identity Provider、多要素認証(MFA)、リスクベース認証をサポートします。これらのオプションは、ANSSI勧告を含む国際的および国家安全保障上のガイダンスを満たすのに役立ちます。このセクションでは、パスワードベースの認証がどのように機能するか、XProtectおよび安全なパスワードポリシーを設定する方法について説明します。
パスワードは、ユーザーの身元を確認する1つの方法です。システムの機密性、ユーザーが何をできるか、システムがどれほど危険にさらされているかを反映する、より広範な入退室管理アプローチの一部として扱います。
パスワード入力 XProtect
上記のように、ユーザーを作成および管理するさまざまな方法が含まれていますXProtect。
Windowsユーザーは、オペレーティングシステムまたはディレクトリサービスを介してサインインします。
基本ユーザー。XProtectでローカルで管理されます。
ユーザーは外部IDプロバイダーを通じてサインインします。
適用されるパスワードルールは、組織で使用されているサインイン方法によって異なります。XProtect オペレーティングシステムまたはIDプロバイダーを使用してパスワードを確認し、パスワードルールを適用します。
安全なパスワードポリシーの原則
にパスワードポリシーを設定する場合は、XProtectリスクに応じてルールを一致させます。ユーザーやシステムによって必要な保護レベルは異なります。
標準ユーザー
管理者およびその他の特権ユーザー
リモートまたはインターネットアクセスに開放されたシステム
機密性の高い、または規制された環境で使用されるシステム。
すべての人に1つのルールが正しいアプローチであることはめったにありません。
パスワードの長さと構造
パスワードは、ブルートフォースや推測の攻撃に抵抗するのに十分な長さでなければなりません。
CAPSSに準拠している環境では、パスワードは最低9文字、最大64文字の長さである必要があります。
次のパスワードを使用することはできません:
以前のデータ漏洩コーパスから取得(NCSCなどの信頼できるソースからのオフラインリストと照合して確認)
辞書単語(パスワード全体が1つの辞書単語である場合)
3文字以上の繰り返しシーケンス文字(「aaa」または「abcd1234」など)
コンテキスト固有の単語(サービス名、ユーザー名、またはその派生語など)。
お客様には以下を推奨します。
長いパスワードまたはパスフレーズを使用します。
文字タイプの混在のみを必要とするルールは避けてください。
厳格すぎるルールは、パスワードの再利用や安全ではない場所への書き込みなど、ユーザーを危険な習慣に追い込む可能性があります。
パスワード品質と脆弱なパスワード保護
パスワードは、推測が容易であったり、ユーザーやシステムに関する情報に基づいていてはなりません。
サインイン方法がサポートしている場合は、次をブロックします。
一般的または広く使用されているパスワード
ユーザー名、システム名、または組織名に基づくパスワード
侵害された認証情報の既知のリストからのパスワード。
弱いパスワードをブロックすることは、複雑な文字のみを必要とするよりも優れています。
パスワード変更とライフサイクル管理
標準ユーザーの場合
パスワードが公開されたと信じる理由がない限り、定期的なパスワード変更を強制しないでください。
パスワードが共有または悪用された場合、パスワードの変更を要求します。
システム管理者向け:
これらのアカウントにはアクセス権が多いため、より厳格な制御を適用します。
サインインパスの制限や多要素認証(MFA)などの保護を強化します。
ユーザー認証と再認証:
システムは、初めてログインする際にパスワードを変更するようユーザーに求めます。
パスワードは、パスワードの漏洩が疑われる場合にのみ変更する必要があります。本製品は、いかなる事前パスワードも許可しないものとします。
パスワードは、パスワードごとに一意の塩でハッシュ化して塩漬けにする必要があります。
アカウントのロックアウトは、10回以下、最低3回で設定する必要があります。
定義された一定時間操作しない後にロックアウトセッションを実装し、ユーザーに再認証を要求する。非アクティブ期間は、管理者の役割では15分以内、オペレータの役割またはデータのパッシブレビューのために安全なエリアで使用されるその他の役割では最大120分でなければなりません。
パスワードの保存と処理
決して明確なテキストでパスワードを保存または送信しないでください。
XProtect は、オペレーティングシステムまたは外部のidプロバイダーによって提供される標準の安全なサインイン方法を使用して、パスワードを保護し続けます。
ユーザーはパスワードマネージャーを使用して、強力で一意のパスワードを作成、保存、管理できます。
多要素認証(MFA)(推奨)
多くの場合、パスワードだけでは機密システムやリモートアクセスを保護するには不十分です。より高いセキュリティのニーズがある場合は、サポートされているIDプロバイダーを通じてMFAをオンにしてください。
MFAは、パスワードに加えて、SMSを介してユーザーの携帯電話に送信されたワンタイムコードや認証アプリによって生成されたワンタイムコードなどの第2のサインインステップを追加します。この2番目のサインイン手順により、権限のないアクセスがはるかに困難になります。
管理者の責任
XProtect 安全なサインインを設定するためのツールが含まれていますが、管理者として以下の責任があります。
適切なサインイン方法の選択
リスク環境に合ったパスワードルールの設定
特権アカウントが適切に保護されていることを確認する
セキュリティコントロールを定期的に確認し、脅威やシステム使用の変化に応じて調整します。