モバイルサーバーで暗号化を有効にする
HTTPSプロトコルを使用して、モバイルサーバーとクライアント間の安全な接続を確立する場合、サーバー上で有効な証明書を適用する必要があります。この証明書は、証明書所有者が安全な接続を確立する権限を持っていることを裏付けるものです。
詳細については、「」を参照してくCertificates guide for Milestone XProtect productsださい。
注記
サーバーグループの暗号化を設定する場合は、同じ CA 証明書に属する証明書で有効にする必要があります。暗号化が無効な場合は、サーバーグループのあらゆるコンピュータで無効にしなくてはなりません。
注記
CA(証明書システム管理者)によって発行される証明書は証明書チェーンを持っており、このチェーンのルートにはCAルート証明書があります。デバイスまたはブラウザがこの証明書をみるとき、これはそのルート証明書とOS上にあらかじめインストールされているもの(Android、iOS、Windowsなど)とを比較します。ルート証明書があらかじめインストールされている証明書リストのなかにある場合は、サーバーへの接続が十分に安全であることをOSがユーザーに保証します。これらの証明書はドメイン名に対して発行され、無料です。
手順:
モバイルサーバーがインストールされているコンピュータで、以下からServer Configuratorを開きます:
Windows のスタート メニュー
または
Mobile Server ManagerコンピュータのタスクバーでMobile Server Managerアイコンを右クリック
Server Configuratorのモバイル ストリーミング メディア証明書で、暗号化をオンにします。
[証明書を選択] をクリックすると、プライベートキーを持つ、Windows証明書ストアでローカルコンピュータにインストールされている証明書の一意のサブジェクト名のリストが開きます。
XProtect MobileクライアントおよびXProtect Web Clientとモバイル サーバーとの通信を暗号化するための証明書を選択します。
[詳細] を選択すると、選択した証明書の Windows 証明書ストア情報が表示されます。
Mobile Serverサービス ユーザーには秘密キーへのアクセスが付与されています。この証明書はあらゆるクライアントで信頼される必要があります。
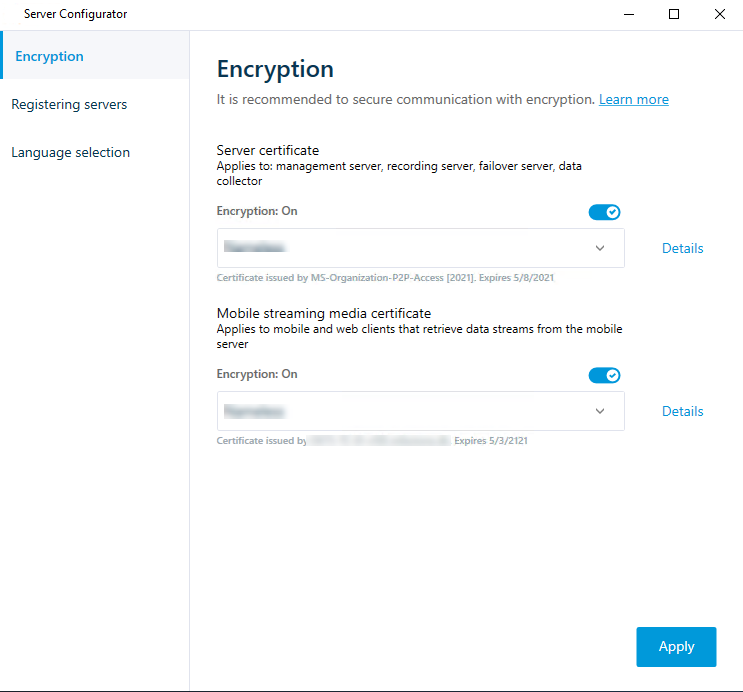
[適用] をクリックします。
重要
証明書を適用すると、Mobile Serverサービスが再起動します。