Utilisateurs
Le terme utilisateurs fait principalement référence aux utilisateurs en mesure de se connecter au système de surveillance par le biais des clients. Vous pouvez configurer ces utilisateurs des deux manières suivantes :
En tant qu’utilisateurs basiques, authentifiés par une combinaison nom d’utilisateur/mot de passe
En tant qu’utilisateurs Windows, authentifiés à partir de leurs identifiants de connexion Windows.
Utilisateurs Windows
Vous pouvez ajouter des utilisateurs Windows en utilisant Active Directory. Active Directory (AD) est un service d’annuaire mis en œuvre par Microsoft pour les réseaux avec domaine Windows. Il est inclus dans la plupart des systèmes d’exploitation Windows Server. Il identifie les ressources sur un réseau afin que les utilisateurs ou applications puissent y accéder. L’Active Directory utilise les concepts d’utilisateurs et de groupes.
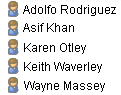
Les utilisateurs sont des objets de l’Active Directory représentant des individus avec un compte utilisateur. Exemple :
Les groupes sont des objets de l’Active Directory contenant plusieurs utilisateurs. Dans cet exemple, le Groupe d’administration compte trois utilisateurs :
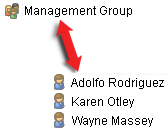
Les groupes peuvent contenir un nombre illimité d’utilisateurs. En ajoutant un groupe au système, vous ajoutez tous ses membres en même temps. Une fois que vous avez ajouté le groupe au système, toute modification effectuée ultérieurement sur le groupe dans l’Active Directory, lorsque vous ajoutez de nouveaux membres ou supprimez d’anciens membres ultérieurement par exemple, sera immédiatement reflétée dans le système. Un utilisateur peut être un membre appartenant à plusieurs groupes en même temps.
Vous pouvez utiliser Active Directory pour ajouter au système des informations existantes sur les utilisateurs et groupes et en tirer des avantages :
Les utilisateurs et groupes sont spécifiés centralement dans Active Directory. Vous n’avez donc pas à créer des comptes utilisateur à partir de rien
Vous n’avez pas besoin de configurer l’authentification des utilisateurs du système car Active Directory prend l’authentification en charge
Avant que vous puissiez ajouter des utilisateurs et groupes par le biais du service Active Directory, vous devez disposer d’un serveur doté d’Active Directory installé sur votre réseau.
Utilisateurs basiques
Si votre système n’a pas accès à Active Directory, créez un utilisateur basique. Pour plus d’informations sur comment configurer les utilisateurs basiques, voir Créer des utilisateurs de base.
Utilisateurs autorisés via un Identity Provider (IDP)
Un fournisseur d’identité externe (IDP) est une application ou un service externe qui stocke et gère les informations d’identité des utilisateurs et gère l’authentification pour d’autres systèmes. Vous pouvez associer un IDP externe au VMS XProtect afin que les utilisateurs se connectent au XProtect via l'IDP.
Les IDP externes sont couramment utilisés pour prendre en charge la gestion centralisée des utilisateurs sur plusieurs systèmes, l’authentification unique et l’authentification multifacteur (MFA). Lorsqu’un utilisateur se connecte pour la première fois à XProtect via un IDP externe, un nom d’utilisateur est créé automatiquement. L'IDP fournit un ensemble de revendications, et le VMS les utilise pour choisir un nom unique dans la base de données VMS.
Si vous supprimez un utilisateur dans XProtect et que le même utilisateur se connecte à nouveau à partir de l'IDP externe, un nouvel utilisateur est créé.
Utilisateurs et sécurité – Politique de mot de passe et authentification
XProtect prend en charge les fournisseurs d’identité externes, l’authentification multifacteur (MFA) et l’authentification basée sur les risques. Ces options vous aident à respecter les directives de sécurité internationales et nationales, y compris les recommandations de l’ANSSI. Cette section explique comment l’authentification par mot de passe fonctionne dans XProtect et comment configurer une politique de mot de passe sécurisé.
Un mot de passe est un moyen de vérifier l’identité d’un utilisateur. Traitez-le comme faisant partie d’une approche plus large du contrôle d’accès qui reflète le niveau de sensibilité du système, ce que l’utilisateur peut faire et le degré d’exposition du système.
Mots de passe dans XProtect
Comme mentionné ci-dessus, XProtect comprend différentes façons de créer et de gérer les utilisateurs :
Utilisateurs Windows, connectés via le système d’exploitation ou les services d’annuaire.
Utilisateurs basiques, gérés localement dans XProtect.
Utilisateurs connectés via des fournisseurs d’identité externes.
Les règles de mot de passe applicables dépendent de la méthode de connexion utilisée par votre organisation. XProtect utilise le système d’exploitation ou le fournisseur d’identité pour vérifier les mots de passe et imposer des règles de mot de passe.
Principes pour une politique de mot de passe sécurisé
Lorsque vous définissez une politique de mot de passe pour les XProtect, faites correspondre les règles au risque. Différents utilisateurs et systèmes ont besoin de différents niveaux de protection :
Utilisateurs standard
Administrateurs et autres utilisateurs privilégiés
Systèmes ouverts à l’accès à distance ou à Internet
Systèmes utilisés dans des environnements sensibles ou réglementés.
Une seule règle pour tout le monde est rarement la bonne approche.
Longueur et structure du mot de passe
Les mots de passe doivent être suffisamment longs pour résister à la force brute et aux attaques de devinettes.
Pour les environnements conformes au CAPSS, le mot de passe doit comporter un minimum de neuf caractères et un maximum de 64 caractères.
Les mots de passe ne doivent pas être :
Obtenu à partir de corpus de violations précédents (en comparant avec une liste hors ligne provenant d’une source fiable, telle que NCSC)
Mots de dictionnaire (où le mot de passe complet est un seul mot de dictionnaire)
Trois caractères séquentiels répétitifs ou plus (tels que 'aaa' ou 'abcd1234')
Mots spécifiques au contexte, tels que le nom du service, le nom d’utilisateur ou ses dérivés.
Nous vous recommandons de :
Utilisez des mots de passe longs ou des phrases de passe.
Évitez les règles qui ne nécessitent qu’un mélange de types de caractères.
Des règles trop strictes peuvent pousser les utilisateurs à adopter des habitudes dangereuses, telles que la réutilisation des mots de passe ou leur écriture dans des endroits non sécurisés.
Qualité du mot de passe et faible protection par mot de passe
Les mots de passe ne doivent pas être faciles à deviner ou basés sur des informations concernant l’utilisateur ou le système.
Lorsque la méthode de connexion le prend en charge, bloquez :
Mots de passe courants ou largement utilisés
Mots de passe basés sur des noms d’utilisateur, des noms de système ou des noms d’organisation
Mots de passe provenant de listes connues d’identifiants violés.
Bloquer les mots de passe faibles fonctionne mieux que de ne nécessiter que des caractères complexes.
Changements de mot de passe et gestion du cycle de vie
Pour les utilisateurs standard :
Ne forcez pas les changements de mot de passe habituels, sauf si vous avez des raisons de croire qu’un mot de passe a été exposé.
Exigez la modification d’un mot de passe si un mot de passe a été partagé ou mal utilisé.
Pour les administrateurs :
Appliquez des contrôles plus stricts, car ces comptes ont plus d’accès.
Ajoutez une protection supplémentaire, telle que des chemins de connexion limités ou une authentification multifacteur (MFA).
Authentification et ré-authentification des utilisateurs :
Le système exige que l’utilisateur modifie son mot de passe lors de sa première connexion.
Les mots de passe ne doivent être modifiés qu’en cas de suspicion de violation du mot de passe. Aucun mot de passe précédent ne sera autorisé par le produit.
Les mots de passe doivent être stockés hachés et salés avec un sel unique par mot de passe.
Le blocage du compte doit être fixé à dix tentatives ou moins avec un minimum de trois.
Mettez en place des sessions de verrouillage après une période d’inactivité définie, nécessitant une nouvelle authentification de l’utilisateur. La période d’inactivité ne doit pas dépasser 15 minutes pour les rôles d’administrateur et jusqu’à 120 minutes pour les rôles d’opérateur ou les autres rôles utilisés dans une zone sécurisée pour l’examen passif des données.
Stockage et gestion des mots de passe
Ne stockez ni n’envoyez jamais de mots de passe en texte clair.
XProtect utilise les méthodes de connexion standard et sécurisées fournies par le système d’exploitation ou les fournisseurs d’identité externes pour protéger les mots de passe.
Les utilisateurs peuvent utiliser des gestionnaires de mots de passe pour créer, stocker et gérer des mots de passe forts et uniques.
Authentification multifacteur (MFA) (recommandé)
Un mot de passe seul n’est souvent pas suffisant pour protéger les systèmes sensibles ou l’accès à distance. Pour les environnements ayant des besoins de sécurité plus élevés, activez MFA via un fournisseur d’identité pris en charge.
MFA ajoute une deuxième étape de connexion, comme un code à usage unique envoyé au téléphone de l’utilisateur par SMS ou généré par une application d’authentification, en plus du mot de passe. Cette deuxième étape de connexion rend l’accès non autorisé beaucoup plus difficile.
Responsabilités de l’administrateur
XProtect comprend les outils pour configurer la connexion sécurisée, mais en tant qu’administrateur, vous êtes responsable de :
Choisir les bonnes méthodes de connexion
Définition de règles de mot de passe adaptées à votre environnement à risque
Veiller à ce que les comptes privilégiés soient bien protégés
Passez régulièrement en revue vos contrôles de sécurité et ajustez-les au fur et à mesure que les menaces ou l’utilisation du système évoluent.