SAML – BriefCam要求的ADFS依赖方设置
要使用ADFS登录到您的BriefCam实例,您需要以下组件:
Active Directory实例。
本指南使用来自Server 2012R2的屏幕截图,但在其他版本上也可以执行类似的步骤。
用于签署ADFS登录页面的SSL证书以及该证书的指纹。
在满足这些基本要求后,您需要在服务器上安装ADFS。配置和安装ADFS超出了本指南的范围,但在Microsoft知识库文章中有详细介绍。
注意
BriefCam 使用ADFS提供的用户电子邮件作为SAML声明的一部分,以便识别用户。
完整安装ADFS后,请记下ADFS端点部分中SAML 2.0/W-Federation URL的值。如果您选择的是安装的默认值,则为
'/adfs/ls/'默认值。
步骤1:添加信赖方信任
此时,您应该准备好建立与实BriefCam例的ADFS连接。ADFS和BriefCam之间的连接使用信赖方信任(RPT)定义。
从ADFS管理选择信赖方信任文件夹,并从操作侧边栏添加新的标准信赖方信任。此操作将启动新信任的配置向导。
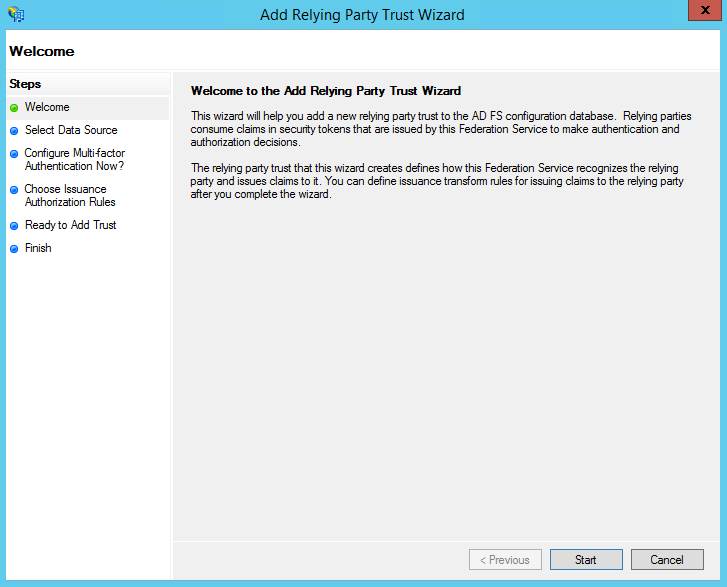
在选择数据源屏幕中,选择最后一个选项,手动输入有关依赖方的数据。
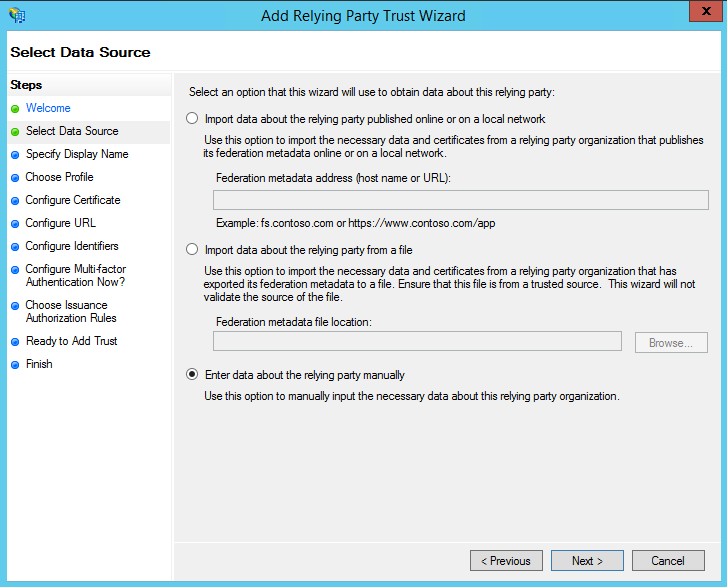
在下一个屏幕上,输入您将来可以识别的显示名称,以及您要制作的任何备注。
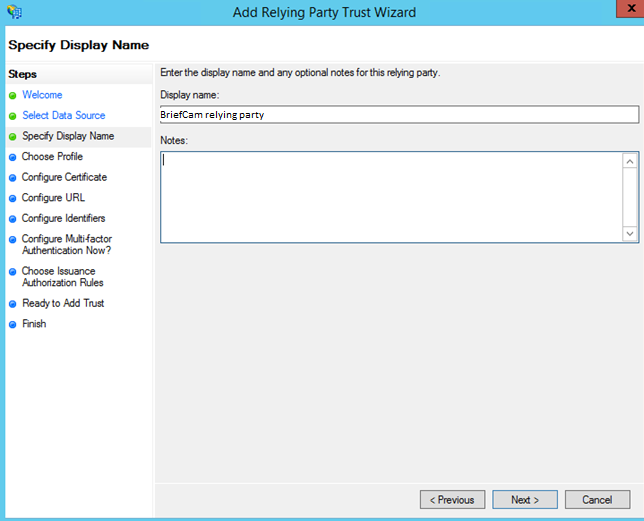
在下一个屏幕上,选择AD FS配置文件单选按钮。
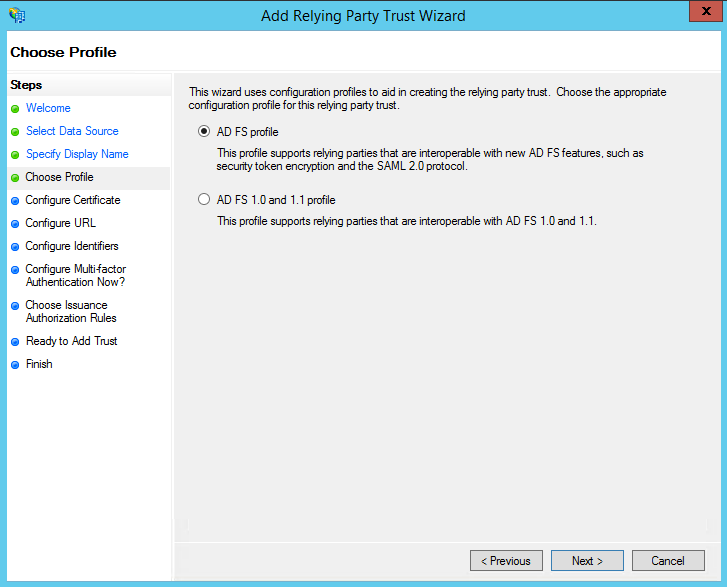
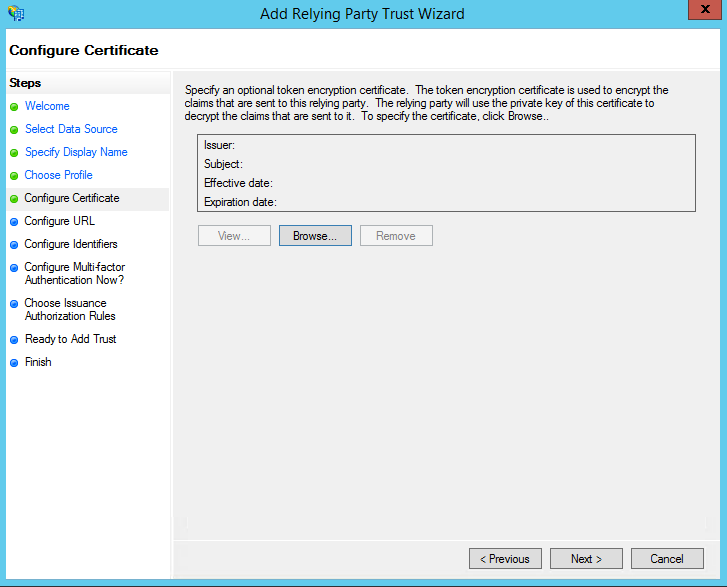
在下一个屏幕中,保留证书设置及其默认值。
在下一个屏幕上,选中标有“启用对SAML 2.0 WebSSO协议的支持”的复选框。服务URL将是:
https://<WebServices>/ProWebApi/AuthenticationApi/AuthenticateSaml替换
<WebServices>为您的BriefCamWebServices服务器地址。请注意,URL的末尾没有斜杠。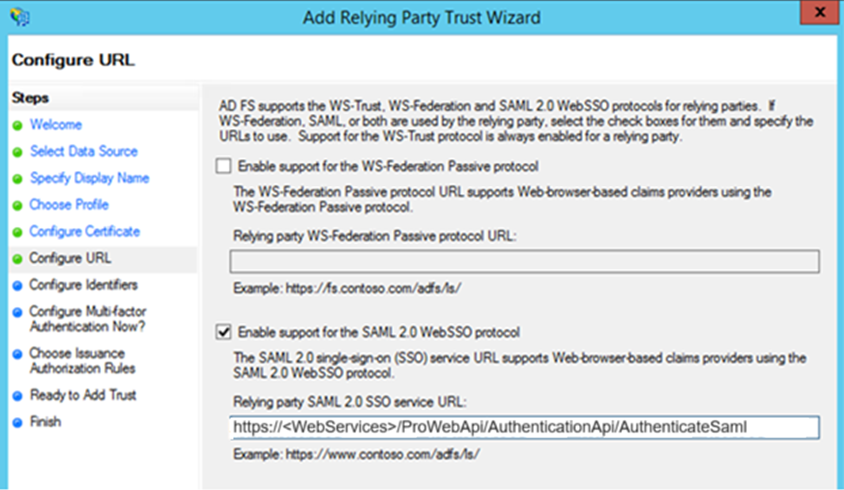
在下一个屏幕上,添加依赖方信任标识符。
https://<WebServices>/prowebapi必须与设置中的prowebapi地址完全匹配(区分大小写)。替换
<WebServices>为您的BriefCamWeb服务服务器地址。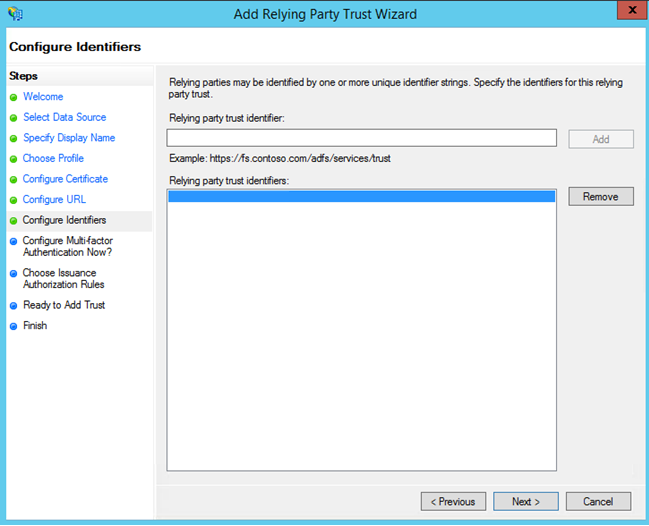
地址中必须包含HTTPS。
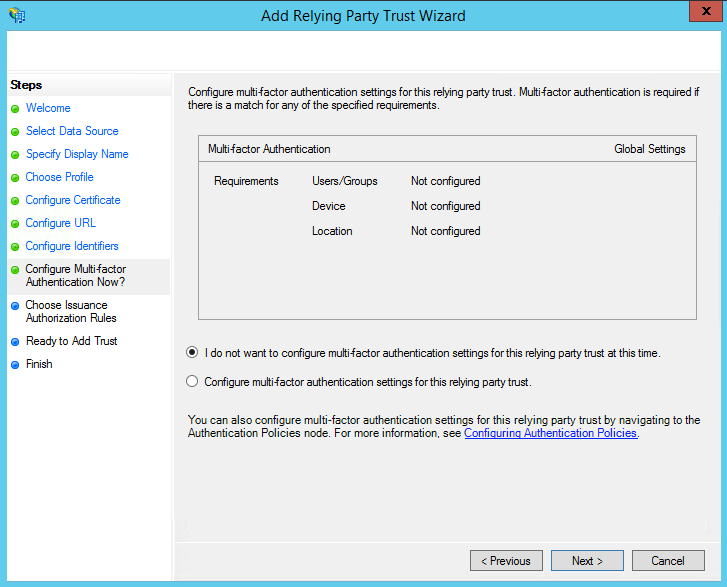
在下一个屏幕上,您可以配置多因素身份验证,但这超出了本指南的范围。
在下一个屏幕上,选择“允许所有用户访问此依赖方”单选按钮。
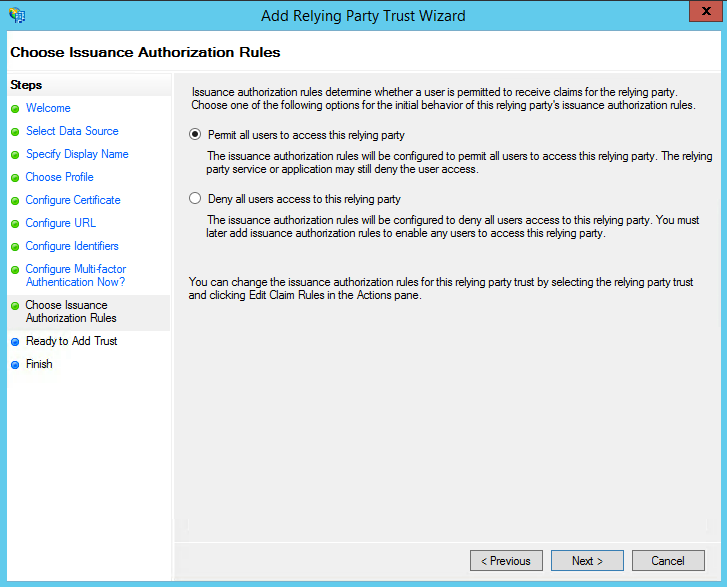
在接下来的两个屏幕上,向导将显示您的设置概览。在最后一个屏幕上,使用关闭按钮退出并打开声明规则编辑器。
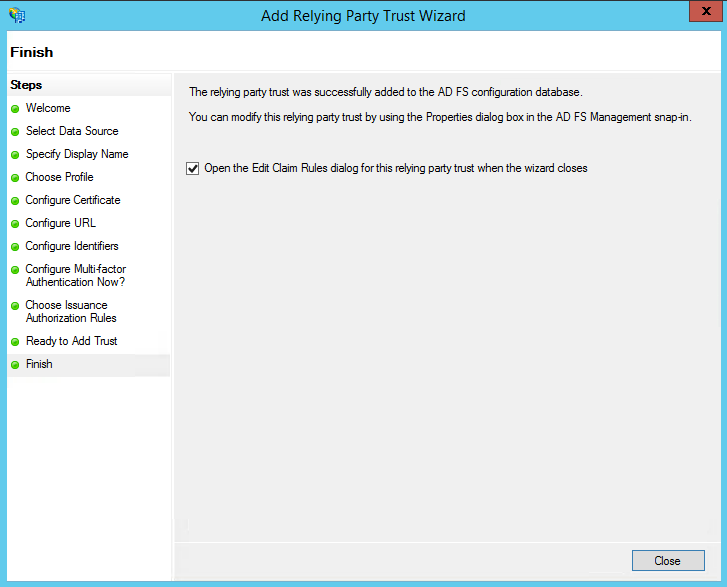
步骤2:创建声明规则
一旦创建了依赖方信任,您就可以创建声明规则。
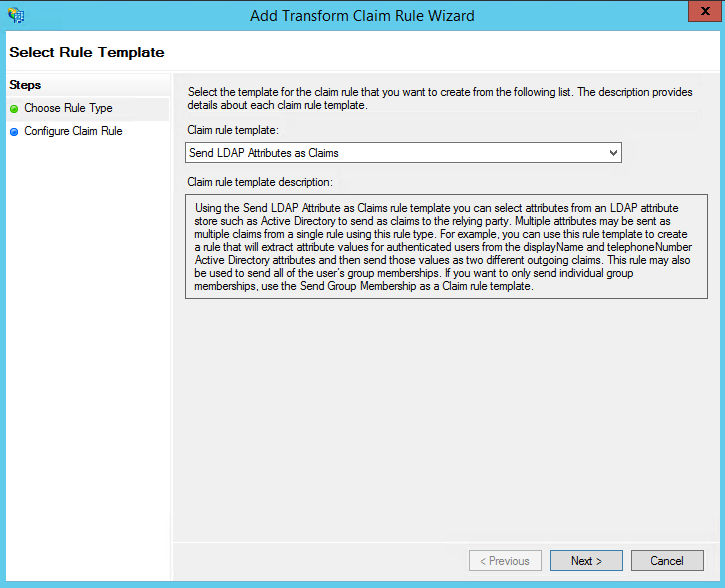
要创建新规则,请单击“添加规则”。创建“将LDAP属性作为声明发送”规则。
在下一个屏幕上,使用Active Directory作为属性存储,执行以下操作:
从LDAP属性列中,选择电子邮件地址。
从传出声明类型中,选择电子邮件地址。
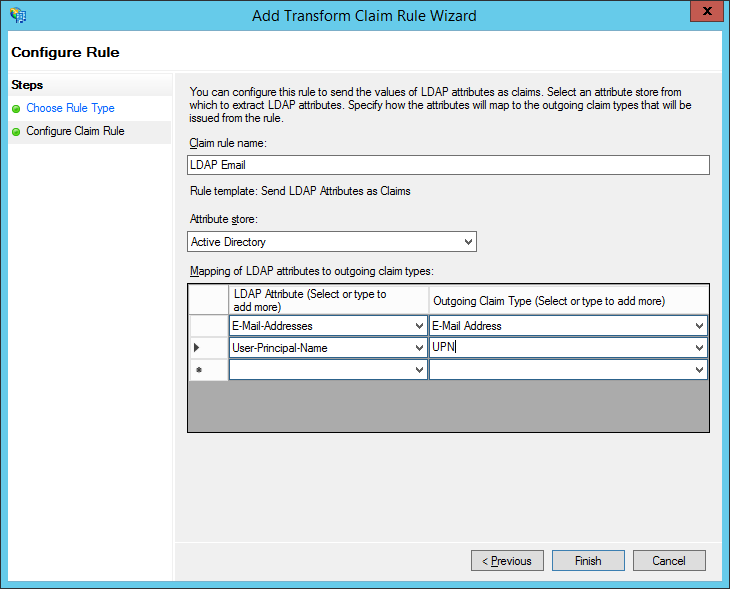
对UPN重复上述步骤。
单击确定保存新规则。
步骤3:配置 BriefCam
设置ADFS后,您需要配置实BriefCam例以使用SAML进行身份验证。
您将使用带有SAML端点的完整ADFS服务器URL作为SSO URL。
指纹将是安装在ADFS实例中的令牌签名证书的指纹。在Windows证书实用程序中,这也称为SHA-1指纹。
将PowerShell中的ADFS令牌签名证书(在ADFS服务器上)导出为管理员:
$certRefs=Get-AdfsCertificate -CertificateType Token-Signing
$certBytes=$certRefs[0].Certificate.Export([System.Security.Cryptography.X509Certificates.X509ContentType]::Cert)
[System.IO.File]::WriteAllBytes("c:\foo.cer",$certBytes)
复制
c:\foo.cer到服BriefCam务器。启动mmc。
文件->添加和删除快照。
证书->添加->计算机帐户->本地计算机。
转到证书->个人->证书。
右键单击证书并选择所有任务->导入
foo.cer。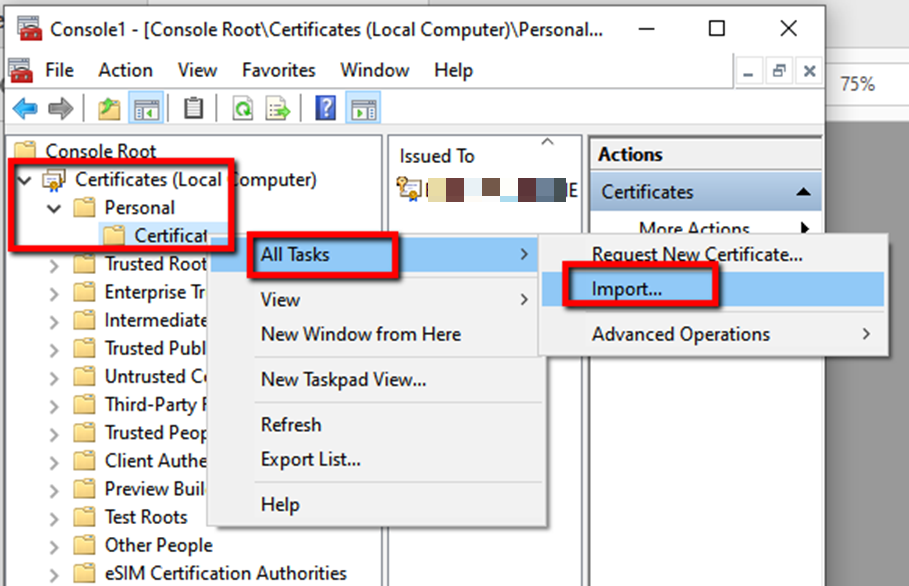
双击新证书,转到“详细信息”选项卡并复制证书指纹。
将缩略图粘贴到文本编辑器中,删除空格,然后将其复制并粘贴到Web管理>设置示例Certificate字段中的ProWebAPI部分。
在BriefCam Administrator Console的环境设置中配置以下字段:
SamlLoginUrl = https:// <ADFS服务器地址>/adfs/ls/idpinitiatedsignon
SamlLogoutUrl = ADFS服务器注销URL
SamlCertificate = <SAML证书>
注意
请勿更改ProWebApiAddress和ProWebClientAddress环境设置(保留默认值)。
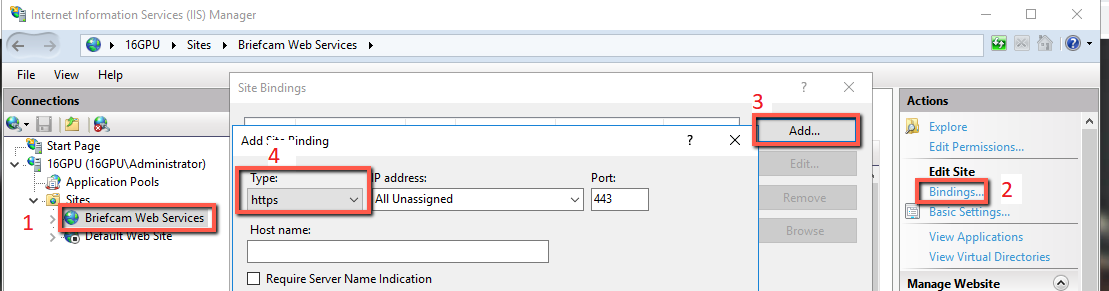
在Web服务计算机上的IIS管理器中,转到BriefCam Web服务>绑定>添加,从类型下拉菜单中,选择https并单击OKept。
重新启动IIS服务(通过打开Windows服务,右键单击万维网发布服务并单击“重新启动”)。
您现在应该已设置好并做好了启动准备。要测试,请运行:https://localhost/authenticationApi/RequestAuthenticationRoute
如果您被重新路由到登录页面,登录并收到有效的输出(会话id和用户名),恭喜您成功完成本指南。
否则,请确保正确执行了所有步骤。