SAML - BriefCam Gereksinimleri için ADFS Güvenen Taraf Kurulumu
Bulut sunucunuzda oturum açmak üzere ADFS'BriefCamyi kullanmak için aşağıdaki bileşenlere ihtiyacınız vardır:
Active Directory bir örnek.
Bu kılavuz Sunucu 2012R2'den ekran görüntülerini kullanır, ancak diğer sürümlerde benzer adımlar mümkün olmalıdır.
ADFS oturum açma sayfanızı ve bu sertifikanın parmak izini imzalamak için bir SSL sertifikası.
Bu temel gereksinimleri karşıladıktan sonra, sunucunuza ADFS yüklemeniz gerekir. ADFS'nin yapılandırılması ve kurulması bu kılavuzun kapsamı dışındadır, ancak bir Microsoft KB makalesinde ayrıntılı olarak açıklanmıştır.
Not
BriefCam kullanıcıyı tanımlamak için ADFS tarafından sağlanan e-postayı SAML iddialarının bir parçası olarak kullanır.
Tam olarak yüklenmiş bir ADFS kurulumunuz olduğunda, ADFS Uç Noktaları bölümünde SAML 2.0/W-Federasyon URL değerini not edin. Kurulum için varsayılanları seçtiyseniz, bu
'/adfs/ls/'.
Adım 1: Güvenen Bir Taraf Güveni Ekleme
Bu noktada, BriefCam bulut sunucunuzla ADFS bağlantısını ayarlamaya hazır olmalısınız. ADFS ve ADFS arasındaki bağlantı, BriefCam bir Güvenen Taraf Güveni (RPT) kullanılarak tanımlanır.
ADFS Yönetimi'nden Güvenen Taraf Güvenleri klasörünü seçin ve Eylemler kenar çubuğundan yeni bir Güvenen Taraf Güveni ekleyin . Bu, yeni bir güven için yapılandırma sihirbazını başlatır.
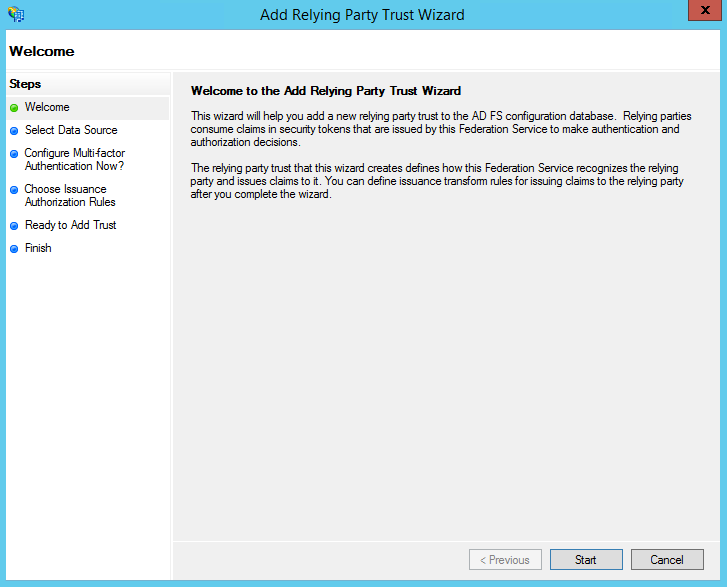
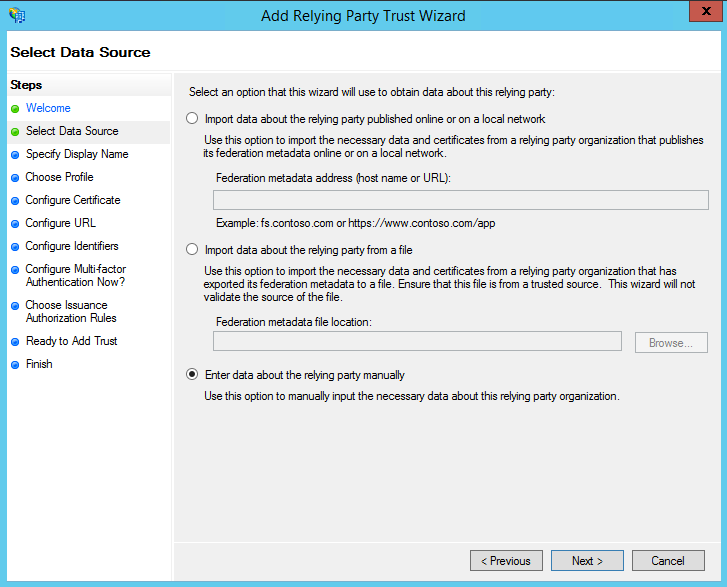
Veri Kaynağını Seç ekranında, son seçeneği seçin, Güvenen taraf hakkındaki verileri manuel olarak girin.
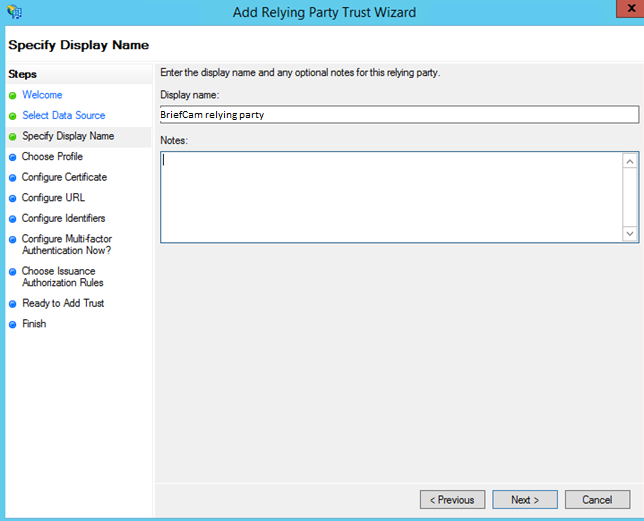
Bir sonraki ekranda, gelecekte tanıyacağınız bir Ekran adı ve yapmak istediğiniz notları girin.
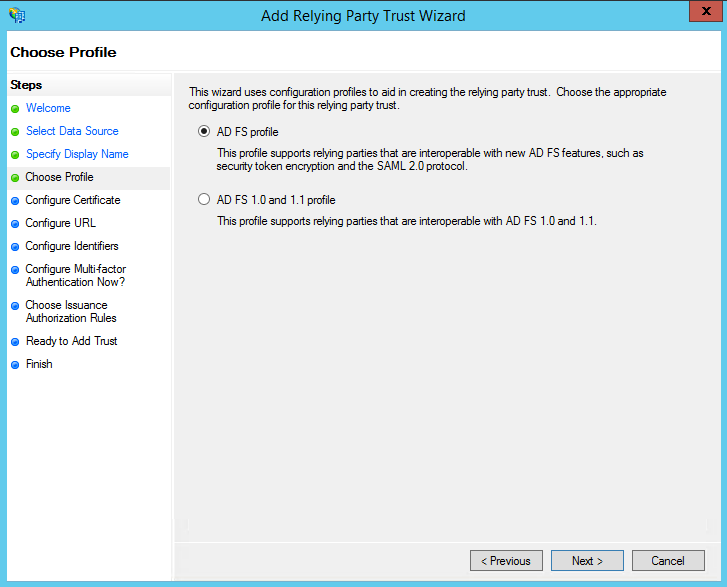
Bir sonraki ekranda, AD FS profil radyo düğmesini seçin.
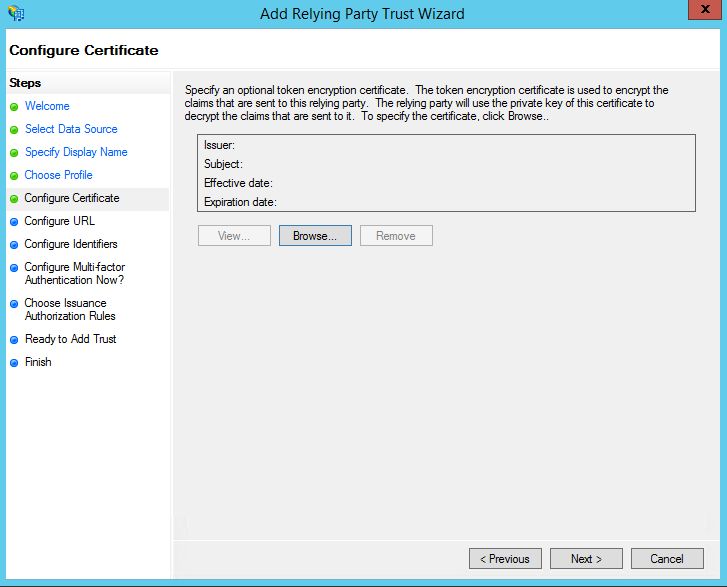
Bir sonraki ekranda, sertifika ayarlarını varsayılanları ile bırakın.
Bir sonraki ekranda, SAML 2.0 WebSSO protokolü için Desteği Etkinleştir etiketli kutuyu işaretleyin. Hizmet URL'si:
https://<WebServices>/ProWebApi/AuthenticationApi/AuthenticateSamlWebServices sunucu
<WebServices>adresinizle BriefCam değiştirin. URL'nin sonunda sonda eğik çizgi olmadığını unutmayın.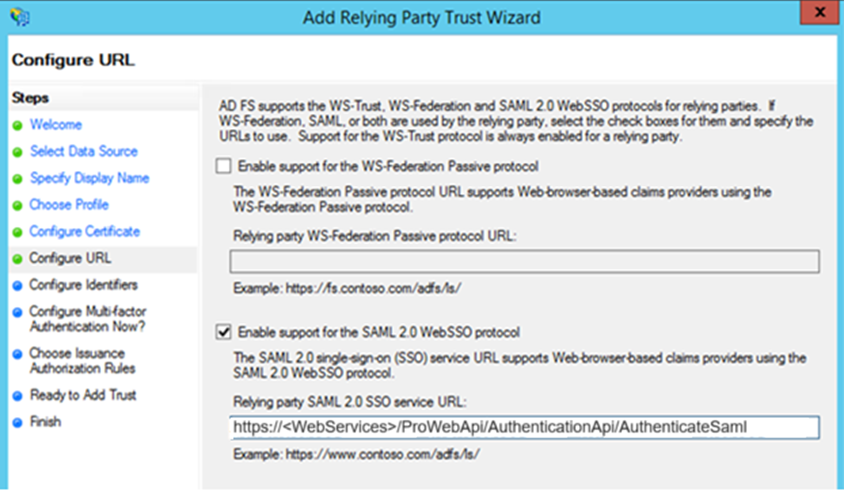
Bir sonraki ekranda, bir Güvenen taraf güven kimliği ekleyin.
https://<WebServices>/prowebapiayarlarda tam prowebapi adresi ile eşleşmelidir (büyük/küçük harf duyarlıdır).Web Hizmetleri sunucu
<WebServices>adresinizle BriefCam değiştirin.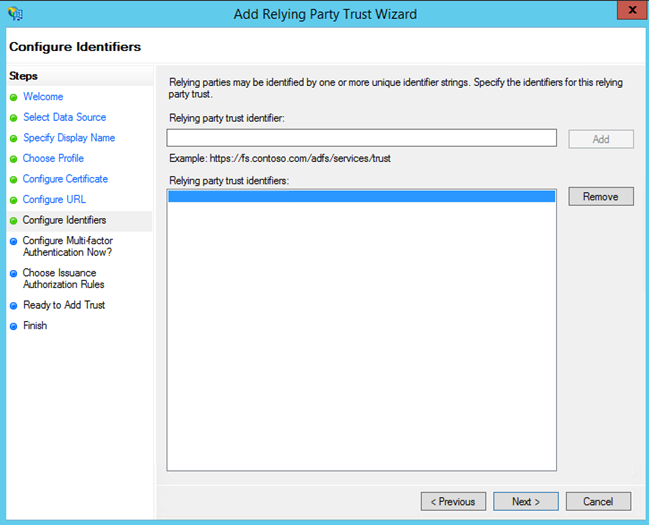
Adreste HTTPS gereklidir.
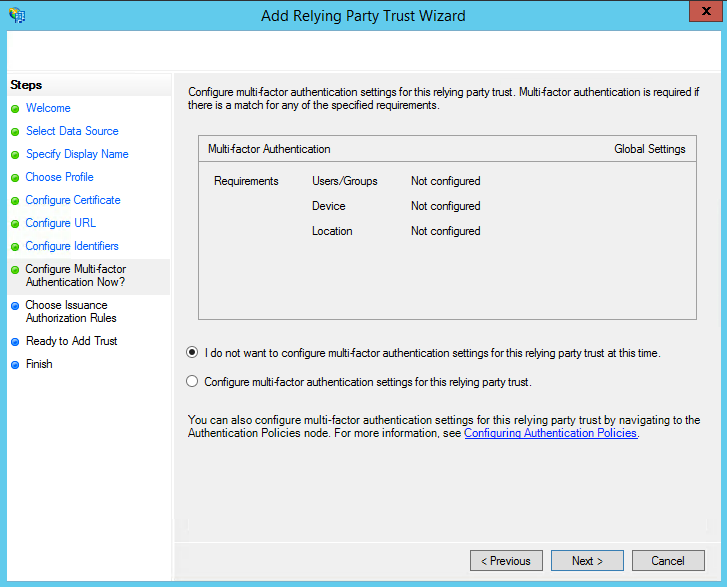
Bir sonraki ekranda, çok faktörlü kimlik doğrulamayı yapılandırabilirsiniz, ancak bu, bu kılavuzun kapsamının dışındadır.
Sonraki ekranda, Tüm kullanıcıların bu güvenilir taraf radyo düğmesine erişmesine izin ver öğesini seçin.
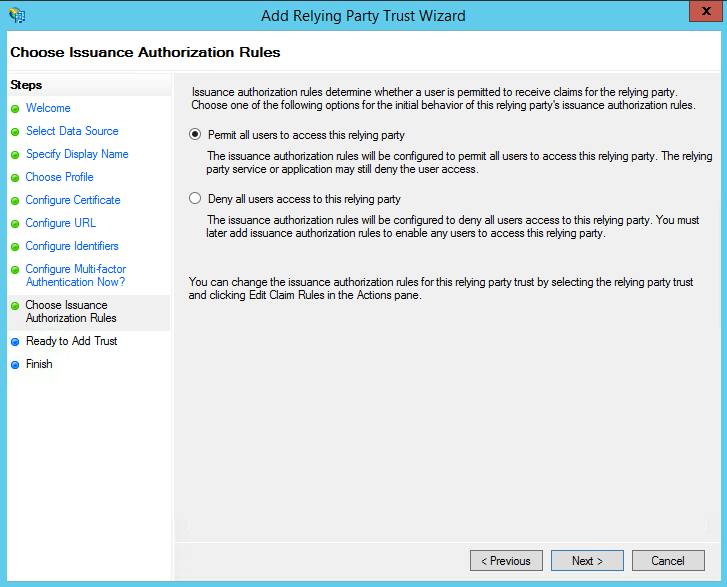
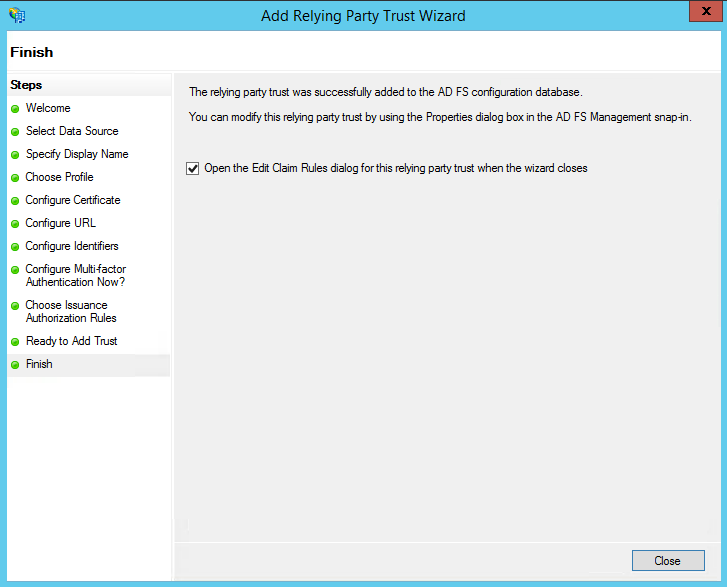
Sonraki iki ekranda, sihirbaz ayarlarınızın bir genel görünümünü görüntüleyecektir. Son ekranda, çıkmak ve Talep Kuralları düzenleyicisini açmak için Kapat düğmesini kullanın.
Adım 2: Talep Kuralları Oluşturma
Güvenilir taraf güveni oluşturulduktan sonra, talep kurallarını oluşturabilirsiniz.
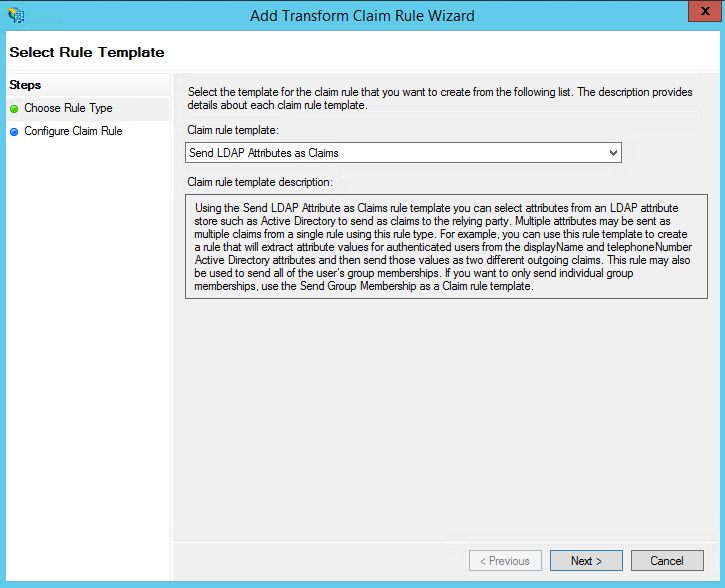
Yeni bir kural oluşturmak için, Kural Ekle üzerine tıklayın. LDAP Özniteliklerini Talep Olarak Gönder kuralı oluşturun.
Bir sonraki ekranda, öznitelik deponuz olarak Active Directory kullanarak aşağıdakileri yapın:
LDAP Özniteliği sütunundan E-Posta Adresleri'ni seçin .
Giden Talep Türünden, E-Posta Adresi öğesini seçin.
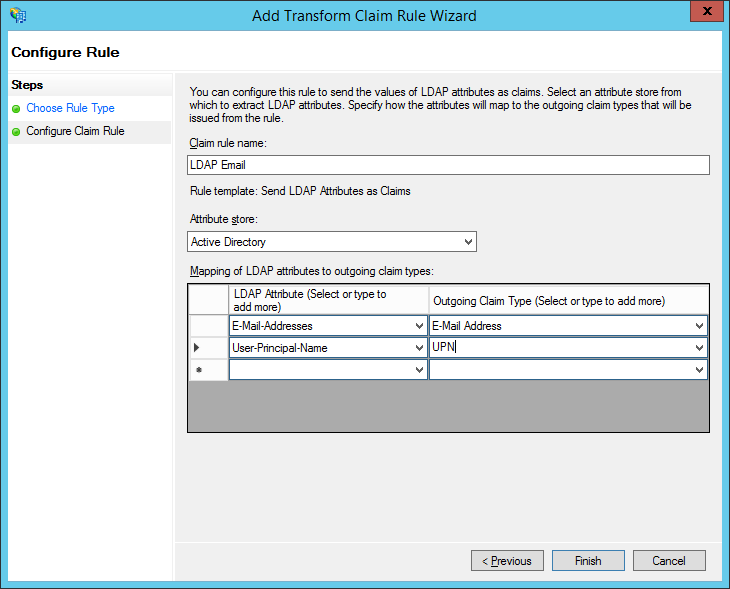
UPN için adımı tekrarlayın.
Yeni kuralı kaydetmek için Tamam düğmesini tıklatın.
Adım 3: Yapılandırma BriefCam
ADFS'yi ayarladıktan sonra, SAML kullanarak kimlik doğrulaması yapmanız için BriefCam bulut sunucunuzu yapılandırmanız gerekir.
SSO URL'si olarak SAML uç noktasıyla birlikte tam ADFS sunucusu URL'nizi kullanacaksınız.
Parmak izi, ADFS bulut sunucunuzda yüklü olan belirteç imzalama sertifikasının parmak izi olacaktır. Windows sertifika yardımcı programında buna SHA-1 Parmak İzi de denir.
PowerShell'deki (ADFS sunucusundaki) ADFS belirteci imzalama sertifikasını yönetici olarak dışa aktarın:
$certRefs=Get-AdfsCertificate -CertificateType Token-Signing
$certBytes=$certRefs[0].Certificate.Export([System.Security.Cryptography.X509Certificates.X509ContentType]::Cert)
[System.IO.File]::WriteAllBytes("c:\foo.cer", $certBytes)
Sunucuya
c:\foo.cerkopyalayınBriefCam.Mmc'yi başlat.
File -> add remove snap ins.
Sertifikalar -> ekle -> bilgisayar hesabı -> yerel bilgisayar.
Sertifikalar -> Kişisel -> Sertifikalar öğesine gidin .
Sertifikalar üzerine sağ tıklayın ve Tüm Görevler -> İçeri Aktar
foo.ceröğesini seçin .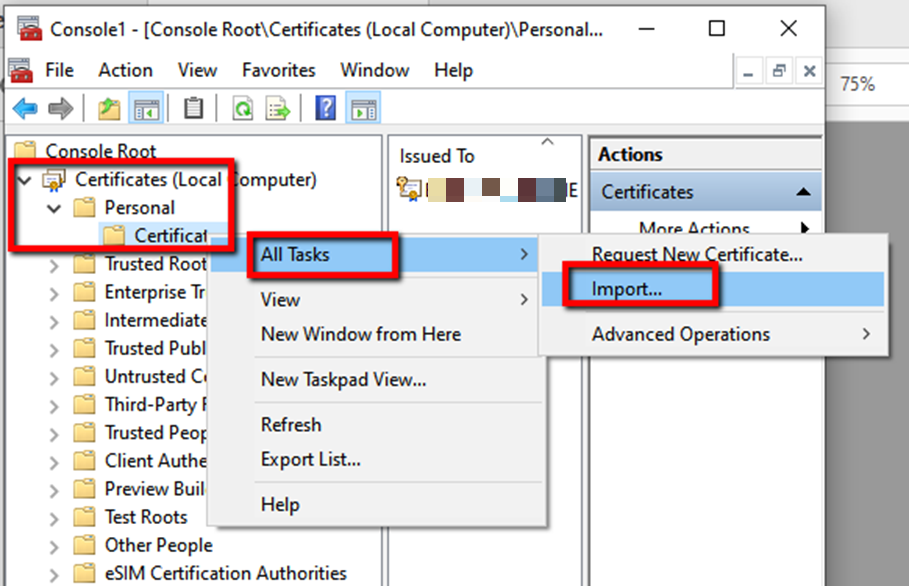
Yeni sertifikaya çift tıklayın, ayrıntılar sekmesine gidin ve sertifika parmak izini kopyalayın.
Parmak izini bir metin düzenleyicisine yapıştırın, boşlukları kaldırın, sonra kopyalayıp web yöneticisinin Ayarlar SamlCertificate alanındaki ProWebAPI bölümüne yapıştırın.
'BriefCam Administrator Consolein ortam ayarlarında aşağıdaki alanları yapılandırın:
SamlLoginUrl = https:// <ADFS Server address>/adfs/ls/idpinitiatedsignon
SamlLogoutUrl = ADFS sunucusu oturum kapatma URL'si
SamlCertificate = <SAML Certificate>
Not
ProWebApiAddress ve ProWebClientAddress ortam ayarlarını değiştirmeyin (varsayılan değerleri bırakın).
WebServices bilgisayarındaki IIS yöneticisinde, BriefCam Web Hizmetleri > Bağlamalar > Ekle'ye gidin, Tip açılan menüsünden, httpsseçeneğini seçin ve tıklayınTamamTamam.
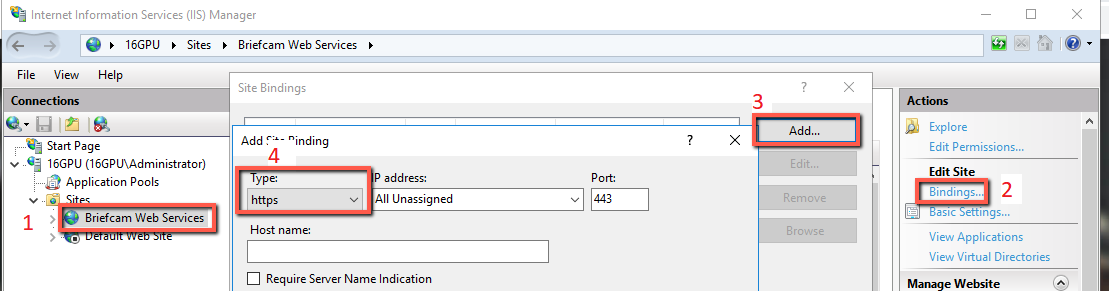
IIS Hizmetlerini yeniden başlatın (Windows hizmetlerini açarak, World Wide Web Publishing Service'e sağ tıklayarak ve Yeniden Başlat' a tıklayarak).
Şimdi hazırlıklı ve gitmeye hazır olmalısınız. Test etmek için çalıştırın: https://localhost/authenticationApi/RequestAuthenticationRoute
Oturum açma sayfasına yeniden yönlendirildiyseniz, oturum açtınız ve geçerli bir çıkış (oturum kimliği ve kullanıcı adı) aldıysanız, tebrikler, bu kılavuzdan başarıyla kurtuldunuz.
Aksi halde, tüm adımları doğru bir şekilde uyguladığınızdan emin olun.