Se configurează sign-onul unic (SSO)
BriefCam Oferă trei opțiuni gata de utilizare pentru sign-on unic și o interfață pentru implementarea unei soluții personalizate de sign-on unic.
Cele trei opțiuni SSO încorporate sunt:
SSO bazat pe SAML, unde puteți autentifica un furnizor de tokenuri SAML existent. Consultați SSO bazat pe SAML pentru informații despre cum să implementați această aplicație.
Active Directory Single Sign on, unde ne conectăm la un Active Directory și sincronizăm utilizatorii și grupul de acolo. Consultați Integrare Microsoft Active Directory secțiunea din Ghidul BriefCam administratorului pentru informații despre cum se implementează aceasta.
Milestone XProtect Single Sign on. În instalările Milestone oferim opțiunea de a utiliza Milestone Client și Directory pentru a oferi o soluție de sign-on unic.
SSO bazat pe SAML
Atributele obligatorii (afirmații/metadate SAML) BriefCamnecesare pentru SSO bazat pe SAML sunt:
E-mail
Prenume
Nume de familie
UPN
Utilizatorii BriefCam care sunt creați automat în timpul procesului SSO sunt creați pe baza atributului de e-mail primit în răspunsul SAML.
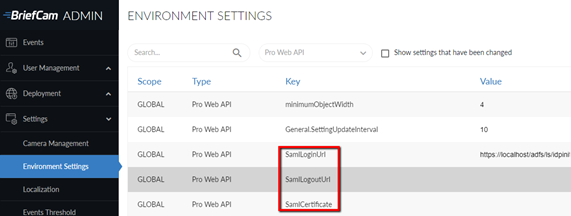
Pentru a integra un furnizor existent de token-uri SAML (cum ar fi Microsoft ADFS) cu BriefCamBriefCam, utilizați infrastructura SAML, introducând informațiile și URL-urile propriului dvs. furnizor de token în locurile corespunzătoare din secțiunea API Pro Web Setări de mediu:
SamlLoginUrl - Acesta este punctul final de conectare SAML, care este un furnizor de token SAML care răspunde solicitărilor de autentificare SAML. Când se face conectarea la BriefCam, utilizatorul este redirecționat la această adresă cu un parametru care îi spune punctului final să returneze informațiile BriefCam de conectare după conectare.
SamlLogoutUrl – Acesta este punctul final de deconectare SAML, care oferă funcționalitatea de deconectare. Utilizatorii vor fi redirecționați la această adresă odată ce se deconectează de la BriefCam.
SamlCertificate – Acesta este certificatul de amprentă SAML, care este un identificator unic dat de Windows pentru acest certificat SAML. Certificatul, care ar trebui instalat pe PC-ul local, este utilizat pentru a cripta comunicarea dintre clientul BriefCamSAML și furnizorul de tokenuri SAML.
Vedeți și SAML – ADFS Relying Party Setup pentru cerințele BriefCam.
Exemplu de răspuns
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>