Konfigurace jednotného přihlášení (SSO)
BriefCam Nabízí tři připravené možnosti pro jednotné přihlášení a rozhraní pro implementaci vlastního řešení jednotného přihlášení .
Tři vestavěné možnosti SSO jsou:
SSO založené na SAML, kde můžete ověřit stávajícího poskytovatele tokenů SAML. Viz SSO založené na SAML informace o spuštění této aplikace.
Active Directory Single Sign on, kde se připojujeme ke službě Active Directory a odtud synchronizujeme uživatele a skupiny. Informace o Integrace Microsoft Active Directory způsobu nasazení naleznete v části BriefCam Příručka správce.
Milestone XProtect - jednotné přihlášení. V instalacích Milestone nabízíme možnost použít Milestone Client and Directory k poskytnutí řešení pro jednotné přihlášení.
SSO založené na SAML
Povinné atributy (tvrzení/metadata SAML), BriefCamkteré jsou vyžadovány pro SSO založené na SAML, jsou:
E-mail
Křestní jméno
Příjmení
UPN
Uživatelé, BriefCam kteří jsou automaticky vytvořeni během procesu SSO, jsou vytvořeni na základě atributu e-mailu přijatého v odezvě SAML.
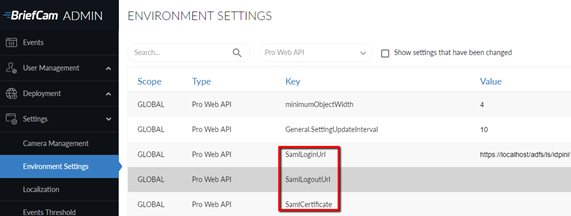
Chcete-li integrovat stávajícího poskytovatele tokenů SAML (například služby Microsoft ADFS)BriefCam, použijte BriefCam infrastrukturu SAML zadáním informací o poskytovateli tokenů a adres URL na příslušných místech v části Pro Web API nastavení prostředí:
SamlLoginUrl – Toto je koncový bod přihlášení SAML, což je poskytovatel tokenů SAML, který odpovídá na požadavky na ověřování SAML. Při BriefCampřihlašování je uživatel přesměrován na tuto adresu s parametrem, který říká koncovému bodu, aby po přihlášení vrátil přihlašovací informaceBriefCam.
SamlLogoutUrl – Toto je koncový bod odhlášení SAML, který poskytuje funkce odhlášení. Uživatelé budou přesměrováni na tuto adresu, jakmile se BriefCamodhlásí.
SamlCertificate – Toto je otisk prstu certifikátu SAML, což je jedinečný identifikátor daný systémem Windows pro tento certifikát SAML. Certifikát, který by měl být nainstalován do místního počítače, se používá k šifrování komunikace mezi klientem BriefCamSAML a poskytovatelem tokenu SAML.
Viz také SAML – Nastavení závislé strany ADFS pro požadavky BriefCam.
Příklad Odezvy Na Vzorek
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>