SAML – ADFS Relying Party Setup pentru cerințele BriefCam
Pentru a utiliza ADFS pentru a vă conecta la BriefCam instanța dvs., aveți nevoie de următoarele componente:
O instanță Active Directory.
Acest ghid folosește capturi de ecran de pe serverul 2012R2, dar pași similari ar trebui să fie posibili și pe alte versiuni.
Un certificat SSL pentru a semna pagina de conectare ADFS și amprenta pentru certificatul respectiv.
După ce îndepliniți aceste cerințe de bază, trebuie să instalați ADFS pe server. Configurarea și instalarea ADFS nu se încadrează în acest ghid, dar este detaliat într-un articol Microsoft KB.
Notă
BriefCam folosește e-mailul utilizatorului furnizat de ADFS ca parte a afirmațiilor SAML pentru a identifica utilizatorul.
Când aveți o instalație ADFS complet instalată, notați valoarea pentru URL-ul SAML 2.0/W-Federation în secțiunea ADFS Endpoints. Dacă alegeți setările implicite pentru instalare, aceasta va fi
'/adfs/ls/'.
Pasul 1: Adăugarea unui fond de încredere
În acest moment ar trebui să fiți gata să configurați conexiunea ADFS cu BriefCam instanța dvs. Conexiunea dintre ADFS și BriefCam RPT este definită utilizând un RPT (Relying Party Trust).
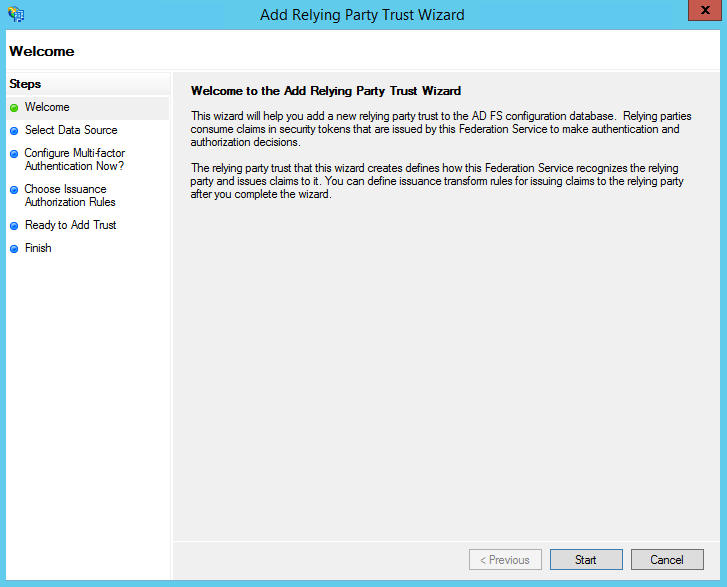
Selectați folderul Autentificări ale părților care se bazează din ADFS Management și adăugați o Autentificare a părților care se bazează pe standarde din bara laterală Acțiuni. Acest lucru pornește expertul de configurare pentru o încredere nouă.
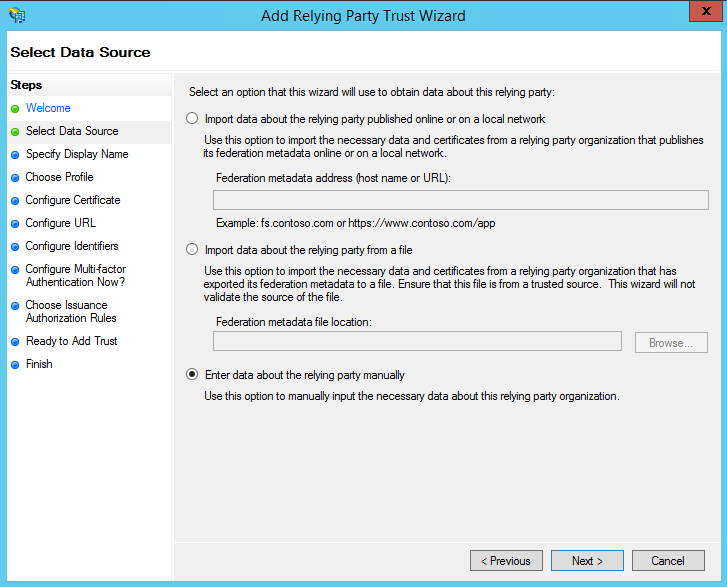
În ecranul Selectați sursa de date, selectați ultima opțiune, introduceți manual date despre partea care se bazează.
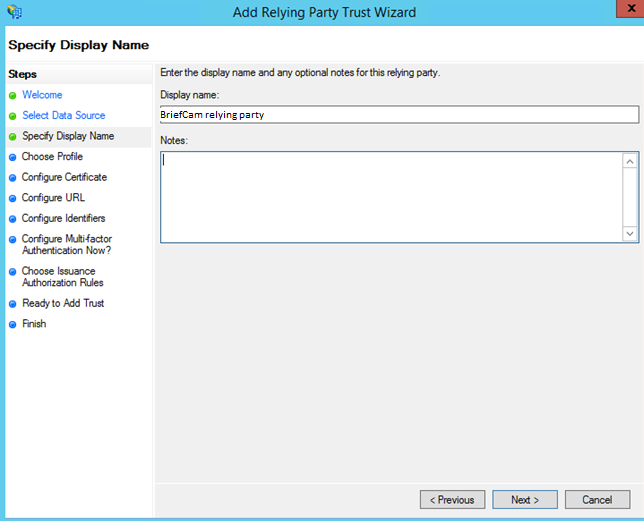
În ecranul următor, introduceți un nume afișat pe care îl veți recunoaște în viitor și orice note pe care doriți să le faceți.
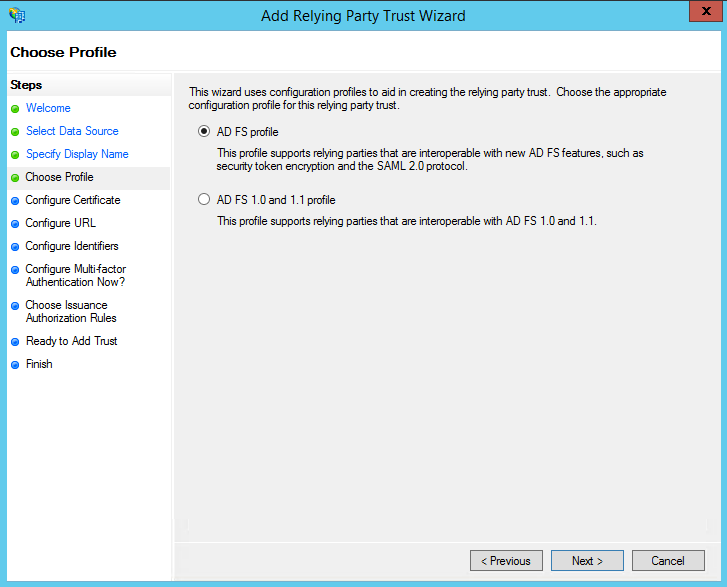
Pe ecranul următor, selectați butonul radio al profilului AD FS.
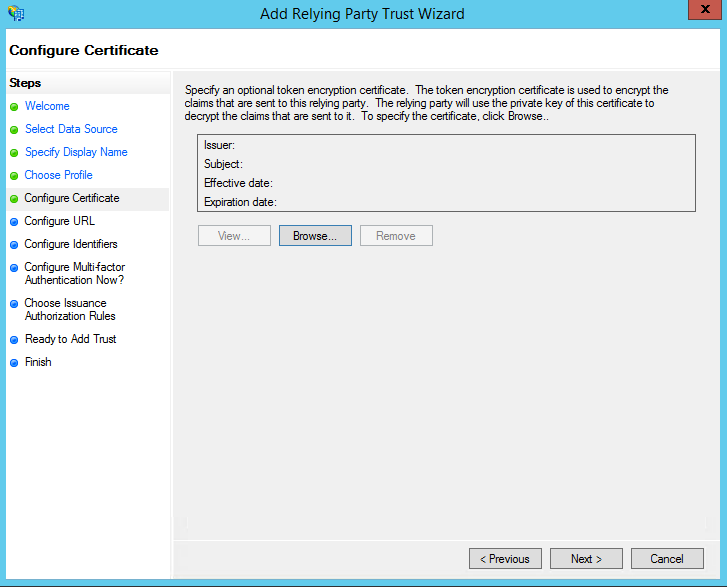
În ecranul următor, lăsați setările certificatului cu setările implicite.
Pe ecranul următor, bifați caseta etichetată Activare suport pentru protocolul SAML 2.0 WebSSO. URL-ul serviciului va fi:
https://<WebServices>/ProWebApi/AuthenticationApi/AuthenticateSamlÎnlocuiți
<WebServices>cu adresa serverului BriefCam Web Services. Rețineți că nu există nicio bară oblică la sfârșitul URL-ului.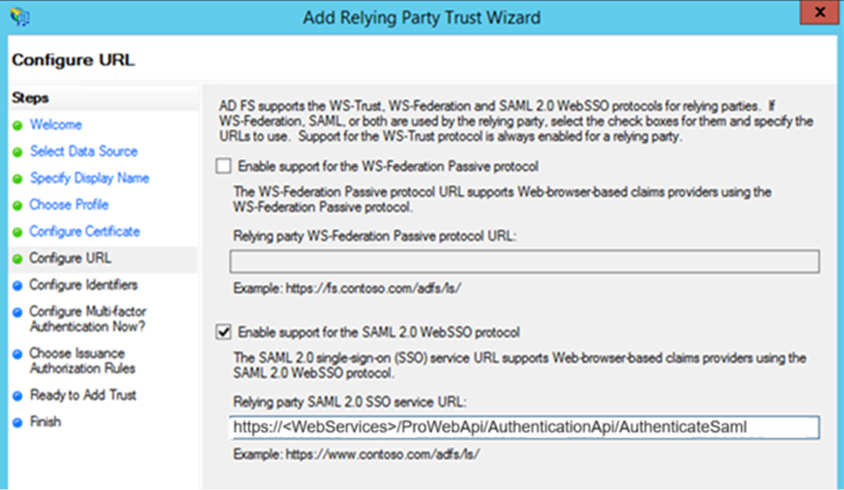
În ecranul următor, adăugați un identificator de încredere al părții care se bazează .
https://<WebServices>/prowebapiTrebuie să se potrivească cu adresa Prowebapi exactă din setări (este sensibilă la litere mari și mici).Înlocuiți
<WebServices>cu adresa serverului BriefCam de servicii Web.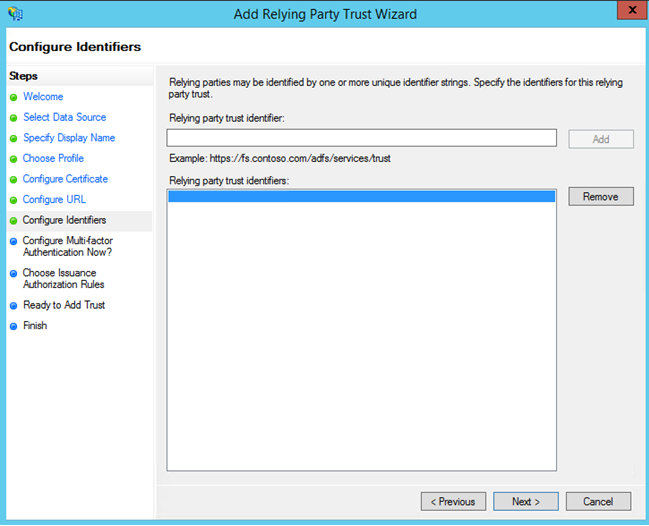
HTTPS este obligatoriu în adresă.
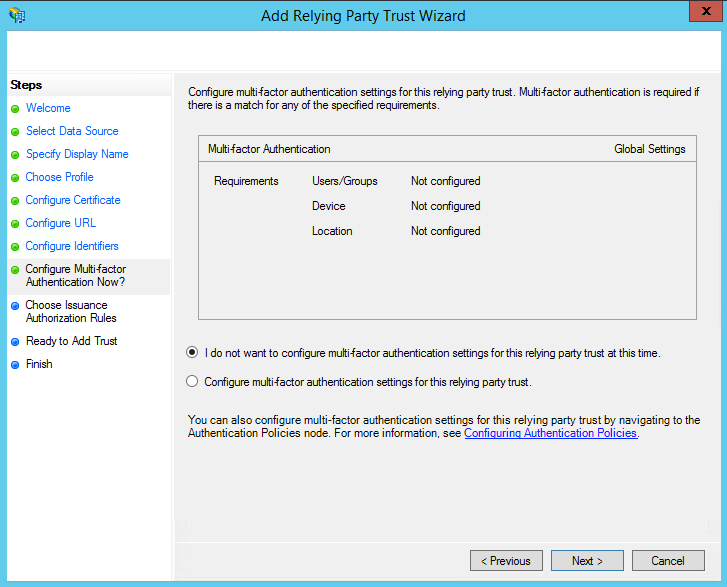
Pe ecranul următor, puteți să configurați autentificarea multi-factor, dar acest lucru nu se încadrează în domeniul de aplicare al acestui ghid.
Pe ecranul următor, selectați butonul Permiteți tuturor utilizatorilor să acceseze acest radio de la parte .
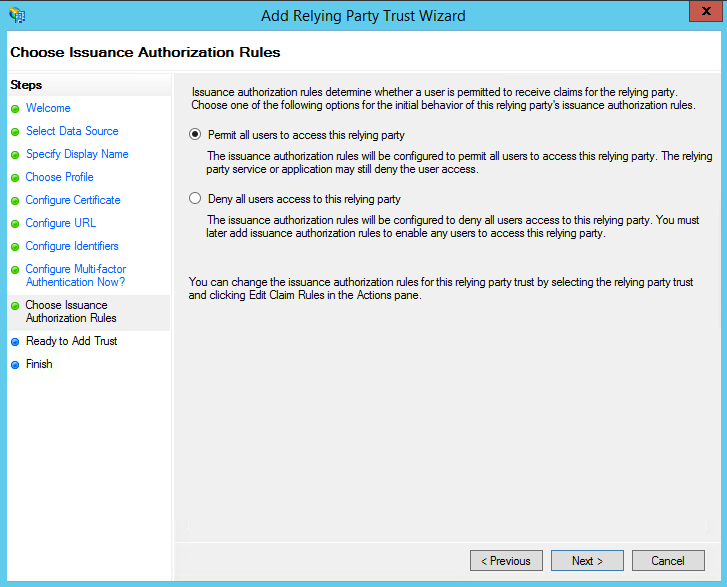
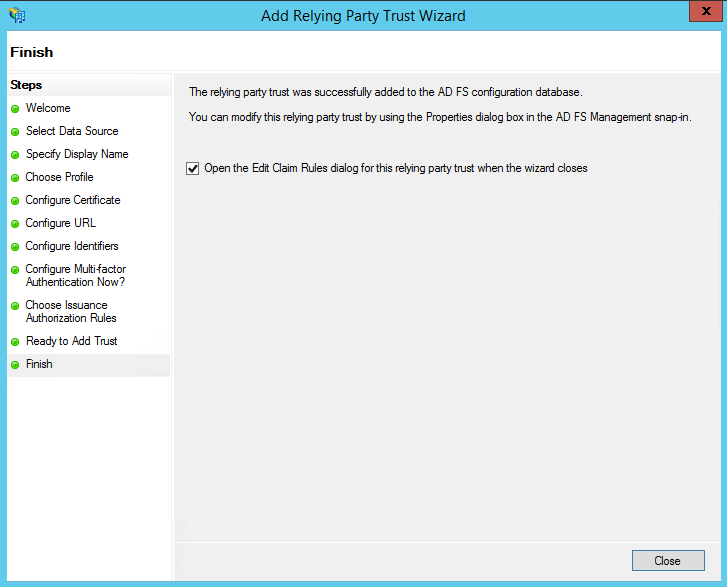
Pe următoarele două ecrane, expertul va afișa o prezentare generală a setărilor. Pe ecranul final, folosiți butonul Închideți pentru a ieși și a deschide editorul de reguli de revendicare.
Pasul 2: Crearea regulilor de revendicare
Odată ce a fost creată încrederea părții care se bazează, puteți crea regulile de revendicare.
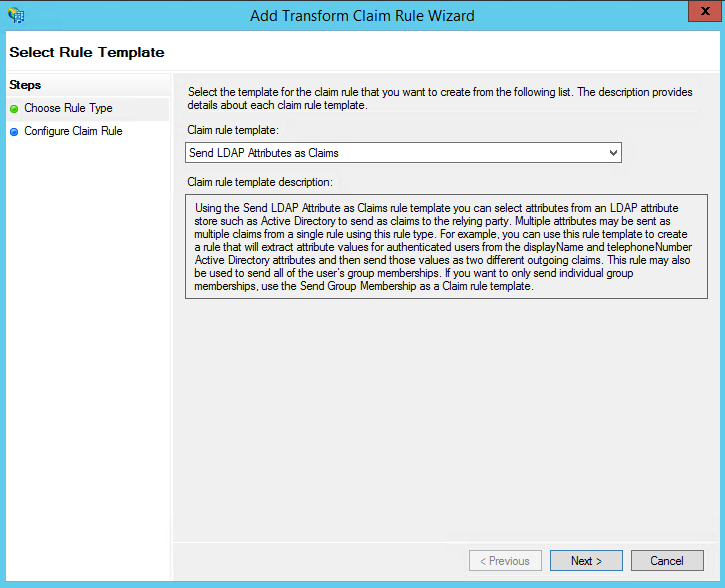
Pentru a crea o regulă nouă, faceți clic pe Adăugare regulă. Creați o regulă Trimitere atribute LDAP ca revendicări.
În ecranul următor, folosind Active Directory ca depozit de atribute, procedați astfel:
Din coloana Atribut LDAP, selectați Adrese de poștă electronică.
Din tipul de revendicare de ieșire, selectați Adresă de e-mail.
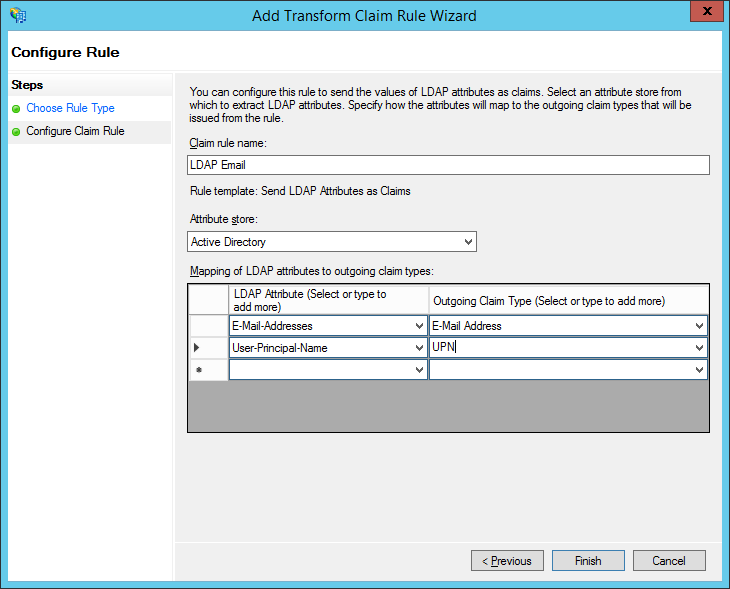
Repetați pasul pentru UPN.
Faceți clic pe OK pentru a salva regula nouă.
Pasul 3: Configurare BriefCam
După configurarea ADFS, trebuie să vă configurați BriefCam instanța pentru a vă autentifica folosind SAML.
Veți utiliza URL-ul serverului ADFS complet cu punctul final SAML ca URL SSO.
Amprenta va fi amprenta certificatului de semnătură a tokenului instalat în instanța ADFS. În utilitatea de certificat Windows, aceasta este, de asemenea, menționată ca amprenta SHA-1.
Exportați certificatul de semnătură a tokenului ADFS (pe serverul ADFS) în PowerShell ca administrator:
$certRefs=Get-AdfsCertificate -CertificateType Token-Signing
$certBytes=$certRefs[0].Certificate.Export([System.Security.Cryptography.X509Certificates.X509ContentType]::Cert)
[System.IO.File]::WriteAllBytes("c:\foo.cer", $certBytes)
Copiați
c:\foo.cerpe BriefCam server.Lansarea mmc.
Fișier -> adăugați sau eliminați utilitare de completare snap-in.
Certificate -> adăugați -> cont de computer -> computer local.
Către Certificate -> Personal -> Certificate.
Faceți clic dreapta pe Certificate și selectați Toate activitățile -> Import
foo.cer.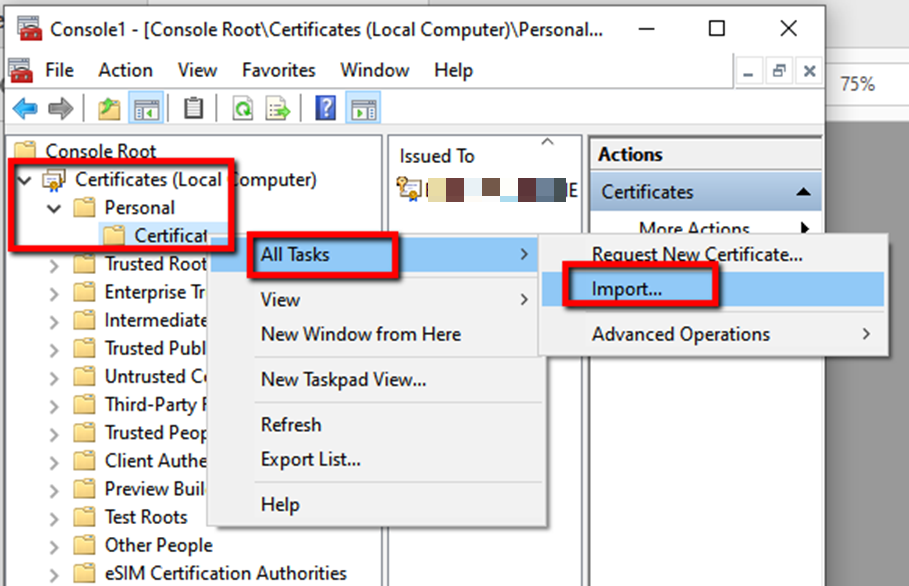
Faceți dublu clic pe certificatul nou, accesați fila Detalii și copiați amprenta certificatului.
Lipiți amprenta într-un editor de text, eliminați spațiile, apoi copiați-o și lipiți-o în secțiunea ProWebAPI din câmpul administrator web > Setări SamlCertificate.
Configurați următoarele câmpuri în setările de mediu ale BriefCam Administrator Consoleutilizatorului:
SamlLoginUrl = https:// <ADFS Server address>/adfs/ls/idpinitiatedsignon
SamlLogoutUrl = URL deconectare server ADFS
SamlCertificate = <SAML Certificate>
Notă
Nu modificați setările mediului ProWebApiAddress și ProWebClientAddress (lăsați valorile implicite).
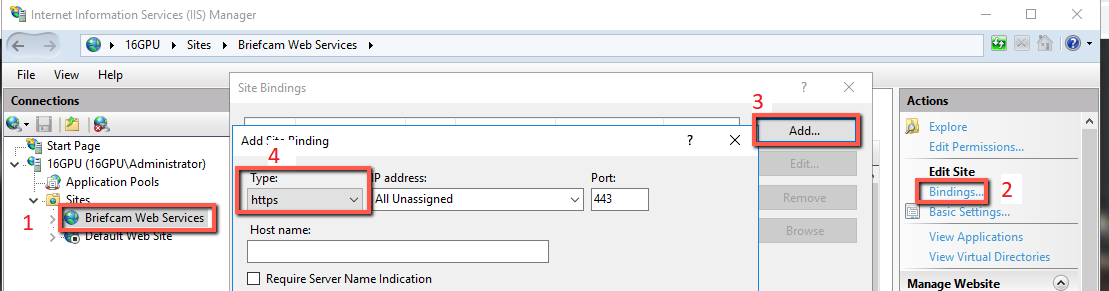
În managerul IIS de pe computerul Web Services, accesați BriefCam Web Services > Legături > Adăugare, din meniul vertical Tip, selectați https și faceți clic pe OK.
Reporniți serviciile IIS (deschizând serviciile Windows, făcând clic dreapta pe World Wide Web Publishing Service și făcând clic pe Repornire).
Acum ar trebui să fiți configurat și gata de plecare. Pentru a testa, rulați: https://localhost/authenticationApi/RequestAuthenticationRoute
Dacă ați fost redirecționat către pagina de conectare, v-ați conectat și ați primit o ieșire validă (ID de sesiune și nume de utilizator), felicitări că ați supraviețuit cu succes acestui ghid.
În caz contrar, asigurați-vă că ați urmat corect toți pașii.