用户数据与安全
用户和凭据类型
BriefCam 内部用户-这些用户由管理员创建和维护。他们被允许登录并使用Web客户端和API。
BriefCam 管理员用户-管理员管理用户和AD导入用户的用BriefCam户权限和摄像机授权。
BriefCam Active Directory (AD)用户–这些用户由AD管理员创建和维护。用户和组将同步到BriefCam以应用权限。摄像机权限由BriefCam管理员分配。
BriefCam SAML用户–这些用户由SAML身份验证提供商创建和维护。
视频管理软件凭据–这些凭据用于访问视频管理系统(VMS)上的视频。
AD凭据-这些凭据用于从AD服务器读取用户和组列表。
受限组
默认情况下,任何用户都可以与其他任何用户共享任何案例、观察列表或规则。这意味着用户将获得中定义的任何组或用户的BriefCam列表以进行选择。
有些场景不允许用户查看其他用户的存在,或只允许用户查看其他用户的子集。
对于此场景,配置首先禁用用户在共享时查看和选择其他用户的选项,然后允许用户仅查看现有用户和组的子集。
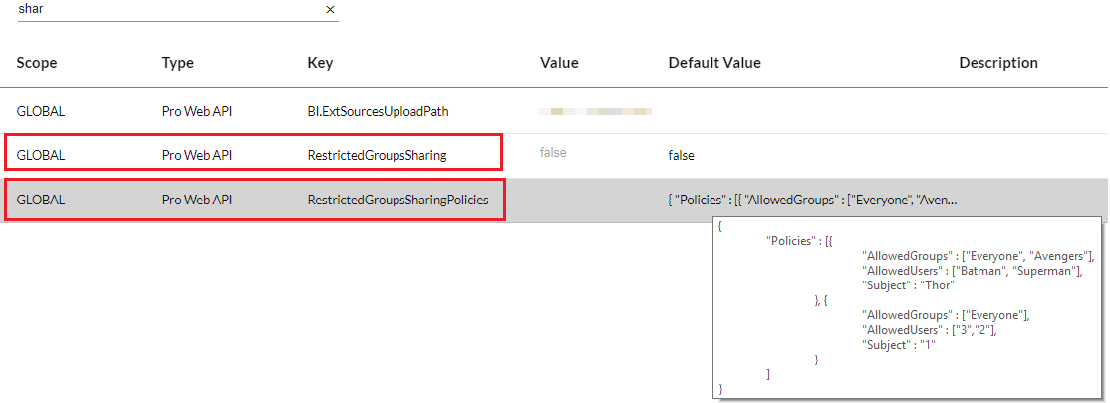
将RestrictedGroupsSharing环境设置设为true时,当用户尝试共享时,用户将获得用户和组的空列表。
此外,当RestrictedGroupsSharingPolicies环境设置定义用户及其AllowedUsersAllowedGroups和的列表时,只有这些用户才有权共享和查看其他用户,但只能查看已允许的用户和组。
在下面的示例中,用户Thor可以共享案例,但只能与用户Batman和Superman且只能与属于组的用户:Everyone和Avengers。