Azure B2C集成(弃用)
注意
此集成已弃用(因为Microsoft已停止销售Azure B2C),并且仅适用于已实施它的客户。
为使与的集成正常BriefCam工作:
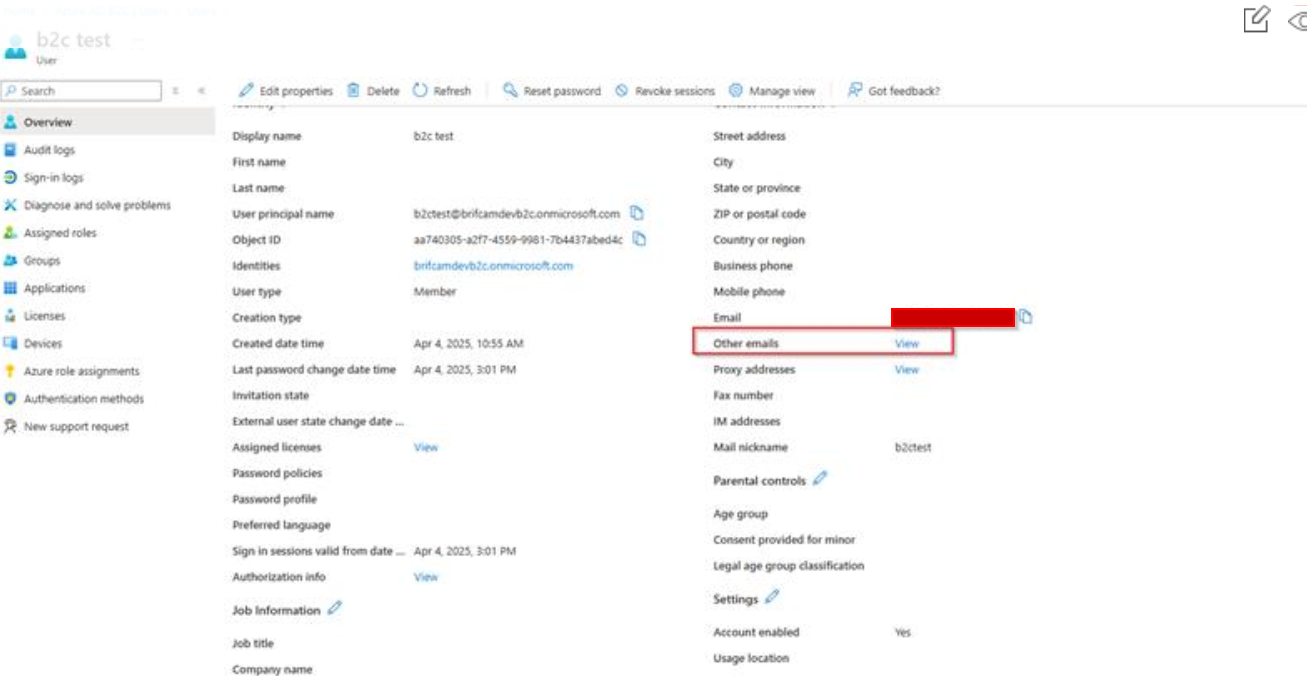
Azure中的身份名称必须唯一。
集成只能与在Azure B2C租户上创建的本地用户一起使用。
必须为这些用户禁用MFA(多因素身份验证)。
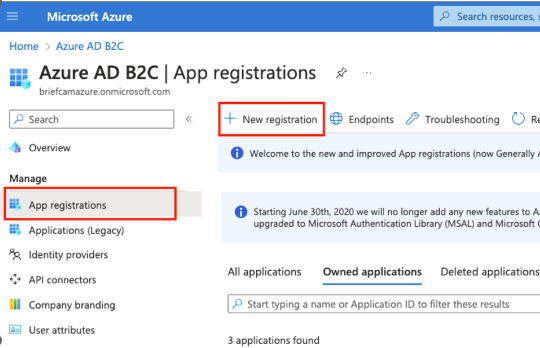
在Azure门户中,打开AD管理页面。
从管理菜单中,选择应用程序注册。
单击“新注册”以创建新应用程序。
输入名称,例如
BriefCam App。要使用正确集成,BriefCam需要提供名称且名称必须唯一。选择相关的受支持帐户类型,然后单击注册。
选择身份验证选项卡,单击添加URI按钮,并输入以下值:
https://<FQDN>/app/login。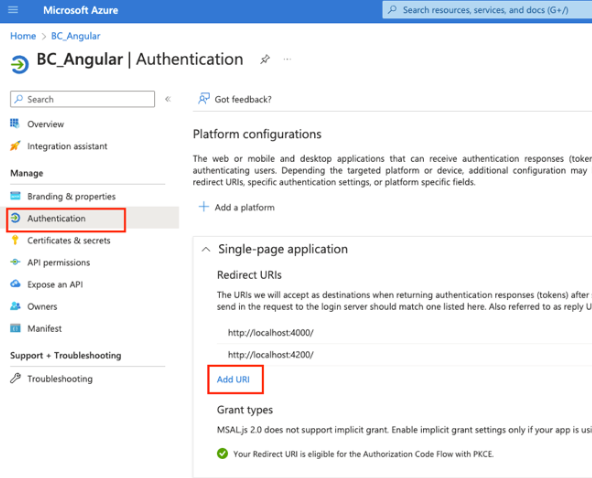
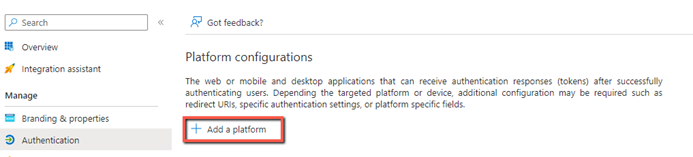
单击“添加平台”按钮。
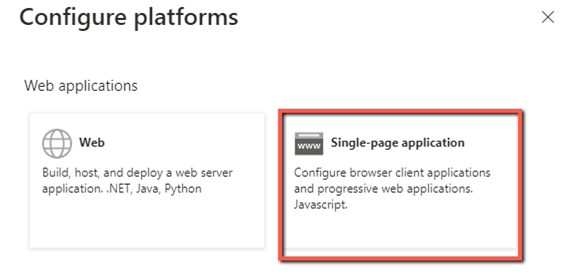
从屏幕右侧,选择单页应用程序。
创建重定向URL。URL必须为
https或localhost(如果要使用http)。此外,URL应为应用程序根目录(而非/login)。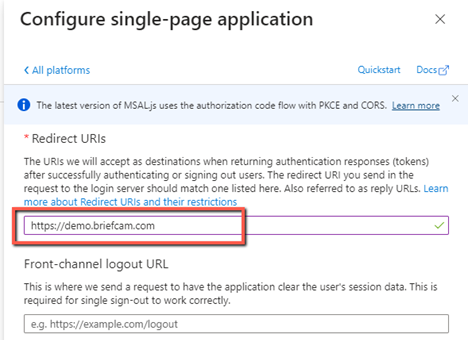
单击Configure按钮。
返回AD管理页面,从策略菜单选择用户流。
单击新建用户流按钮。
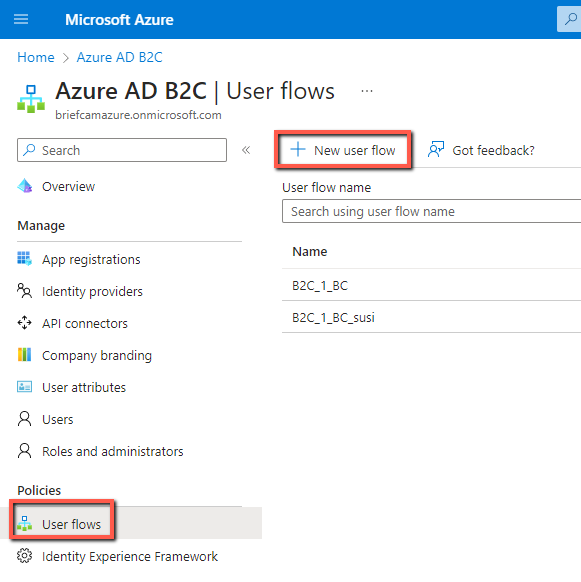
选择登录用户流类型。
选择推荐的版本,然后单击创建按钮。
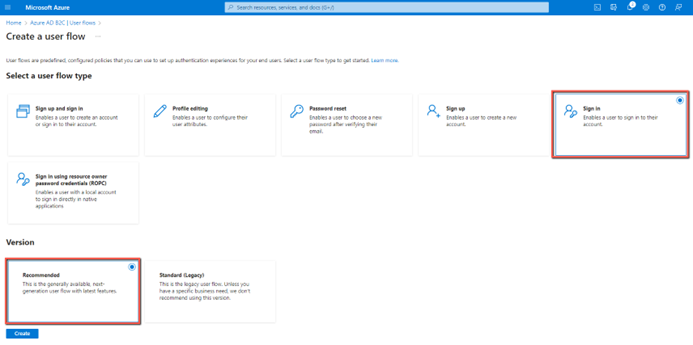
输入名称并选择电子邮件登录本地帐户。
在应用程序声明部分中,单击显示更多。
选中“电子邮件地址”复选框,然后单击“确定”按钮。
单击“创建”按钮。
选择您刚创建的新用户流,然后单击运行用户流按钮。
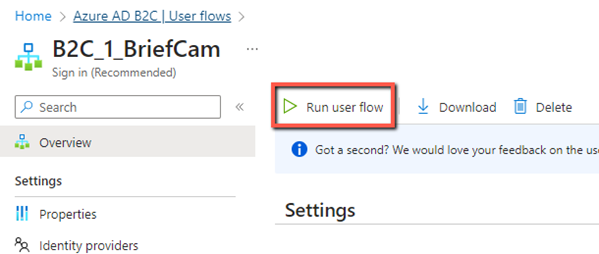
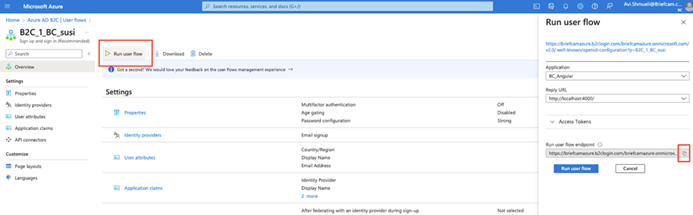
选择应用程序和回复URL。
从“运行用户流端点”字段中,复制端点。
将URL粘贴到文本编辑器中,如记事本。BriefCam Administrator Console将从复制的URL提取值以输入。
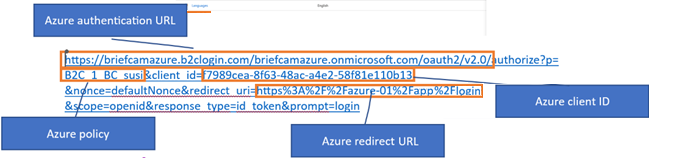
在BriefCam Administrator Console中,使用来自上述重定向URI的值设置以下环境设置:
Azure.AuthenticationUrl
Azure.ClientId
Azure.Policy
Azure.RedirectUrl
在测试Azure身份验证之前,请确保用户配置了其他电子邮件。