セッションタイムアウトとユーザーのロックアウト
セッションタイムアウト
アクティビティが20分間検出されない場合(マシンごとに)、ユーザーは自動的にログアウトされます。これにより、ユーザーがログアウトを忘れたときに、他のユーザーがシステムを表示したりアクセスしたりする可能性が最小限に抑えられます。また、セッションがリリースされるため、ライセンスが制限されている場合に他のユーザーがログインできるようになります。
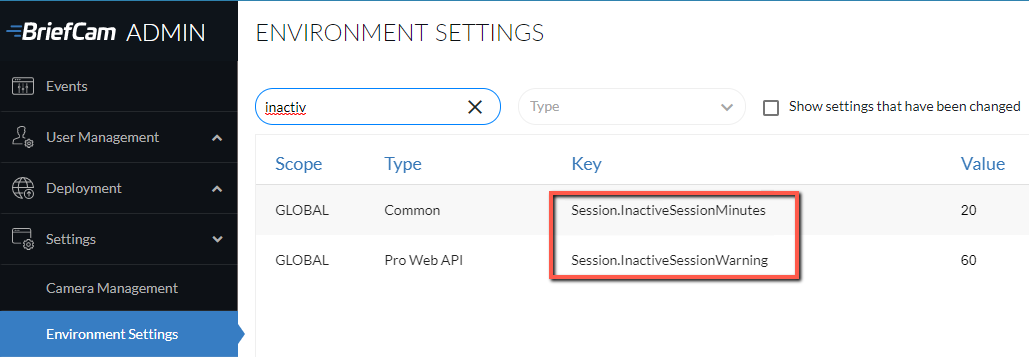
Session.InactiveSessionMinutes環境設定で20分のデフォルトを変更できます。この設定の範囲は、最小で1、最大で34560分(24日)です。
また、ユーザーがログアウトされるまで警告が表示される時間(秒単位)を変更することもできます。これは、Session.InactiveSessionWarning環境設定で設定されます。
ユーザーのロックアウト
ログインに何度か失敗した場合はBriefCam、管理者ユーザーを含めBriefCam、ユーザーをロックアウトするように設定できます。これは、デフォルトでfalseに設定されているEnableLockUser環境設定を使用して行われます。許可されるログイン試行回数は5回に設定されており、LoginAttemptsBeforeUserLockout環境設定を使用して変更できます。
ユーザーがロックアウトされる方法とタイミングをさらに設定するために使用できる追加の設定があります。
ResetUserLoginAttemptsCountInMinutes - ログイン試行回数をリセットするまでの最後の失敗から経過した時間(分単位)。デフォルトは30です。
UserLockoutByIP - IPアドレスに基づいてユーザーをロックアウトするかどうかを決定します。デフォルトでは、この設定はfalseに設定されています。
UserLockoutDurationInMinutes - ユーザーがロックアウトされている時間(分単位)。