使用者資料與安全性
使用者與認證類型
BriefCam 內部使用者–這些使用者由管理員建立與維護。允許他們登錄並使用Web客戶端和API。
BriefCam 管理員使用者–管理員負責管理使用者和AD匯入使用者的使用者權BriefCam限和攝影機授權。
BriefCam Active Directory(AD)用戶–這些用戶由AD管理員創建和維護。使用者與群組會同步到BriefCam以套用權限。攝影機權限由管理員指BriefCam派。
BriefCam SAML使用者–這些使用者由SAML驗證提供者建立與維護。
VMS憑證–這些憑證用於存取視訊管理系統(VMS)上的視訊。
AD憑證–這些憑證用於從AD伺服器讀取使用者和群組清單。
受限群組
默認情況下,任何用戶都可以與其他任何用戶共享任何案例、觀察列表或規則。這表示使用者正在取得BriefCam要選取的任何群組或使用者定義的清單。
有些情況不允許用戶查看其他用戶的存在,或者只允許用戶查看其他用戶的子集。
對於此情況,配置首先禁用供用戶查看的選項,並在共享時選擇其他用戶,然後允許用戶僅查看現有用戶和組的子集。
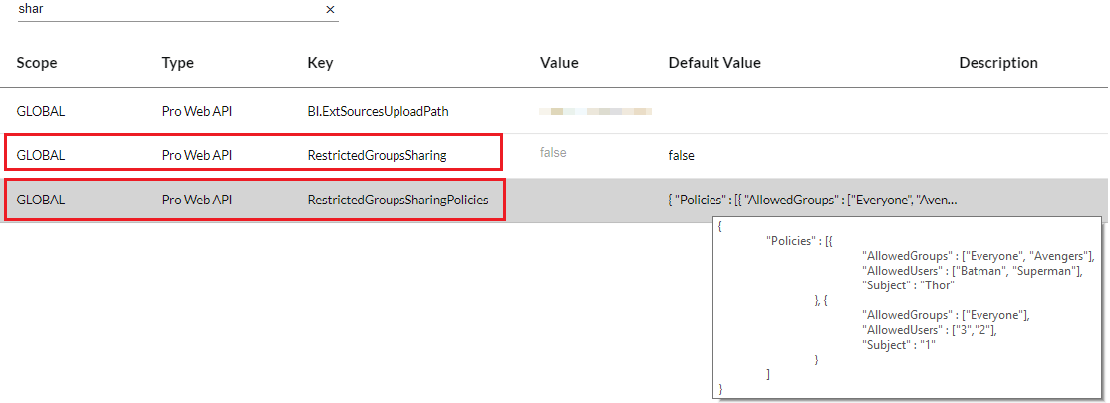
當RestrictedGroupsSharing環境設置設置為true時,當用戶嘗試共享時,用戶將得到一個空的用戶和組列表。
此外,當RestrictedGroupsSharingPolicies環境設定定義使用者及其使用者和使用者的清單AllowedUsers時AllowedGroups,只有這些使用者才有權限分享和查看其他使用者,但僅限於允許的使用者和群組。
在下面的示例中,用戶可以Thor共享案例,但只能與用Batman戶Superman和且只能與屬於組的用戶共享:Everyone和。Avengers