Date și securitate utilizator
Tipuri De Utilizator Și Acreditări
BriefCam utilizatori interni - Acești utilizatori sunt creați și întreținuți de administrator. Aceștia se pot conecta și pot lucra cu clientul web și API-ul.
BriefCam Utilizator administrator - Administratorul gestionează permisiunile utilizatorilor și autorizațiile camerei pentru BriefCam utilizatori și utilizatorii importați AD.
BriefCam Utilizatori Active Directory (AD) - Acești utilizatori sunt creați și întreținuți de administratorul AD. Utilizatorii și grupurile sunt sincronizate BriefCam în grupuri pentru a aplica permisiunile. Permisiunile camerei sunt atribuite de BriefCam administrator.
BriefCam Utilizatori SAML - Acești utilizatori sunt creați și întreținuți de furnizorul de autentificare SAML.
Acreditări VMS – Aceste acreditări sunt utilizate pentru accesarea videoclipurilor pe un sistem de gestionare video (VMS).
Acreditări AD - Aceste acreditări sunt utilizate pentru a citi lista de utilizatori și grupuri de pe serverul AD.
Grupuri restricționate
În mod implicit, orice utilizator poate partaja orice caz, listă de urmărire sau regulă cu orice alt utilizator. Aceasta înseamnă că utilizatorul primește lista oricărui grup sau utilizator definit în BriefCam pentru a selecta.
Există scenarii care nu le permit utilizatorilor să vadă că există alți utilizatori sau să le permită utilizatorilor să vadă doar un subset al celorlalți utilizatori.
Pentru acest scenariu există o configurație pentru a dezactiva mai întâi opțiunea ca un utilizator să vadă și să selecteze alți utilizatori atunci când partajează și apoi să-i permită utilizatorului să vadă doar un subset al utilizatorilor și grupurilor existente.
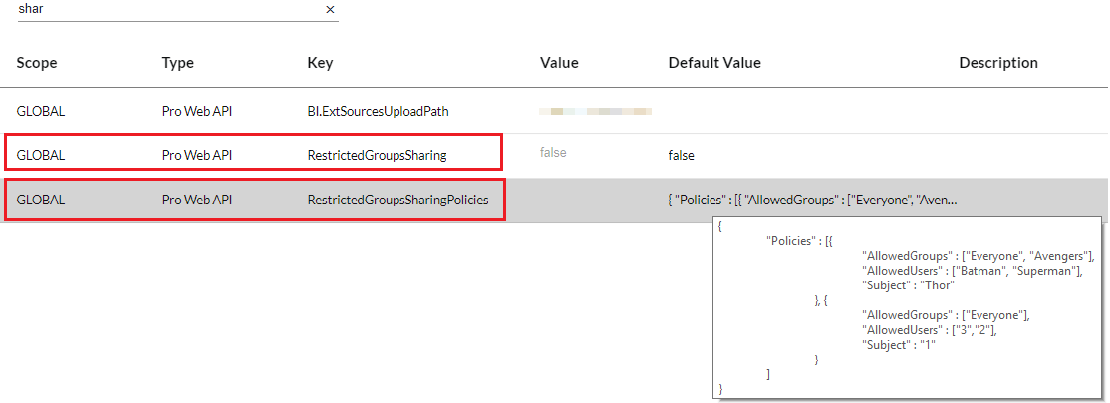
Când setarea de mediu RestrictedGroupsSharing este setată la adevărat, când un utilizator încearcă să partajeze, utilizatorul va obține o listă goală de utilizatori și grupuri.
În plus, când setarea de mediu RestrictedGroupsSharingPolicies definește o listă de utilizatori AllowedUsers și AllowedGroupsutilizatorii lor, numai utilizatorii respectivi vor avea permisiunea de a partaja și a vedea alți utilizatori, dar numai de la utilizatorii și grupurile permise.
În exemplul de mai jos, Thor utilizatorul poate partaja un caz, dar numai cu utilizatorii Batman și Superman numai cu utilizatorii care aparțin grupurilor: Everyone și Avengers.