Tempos limite de sessão e bloqueio de usuários
Tempos limite de sessão
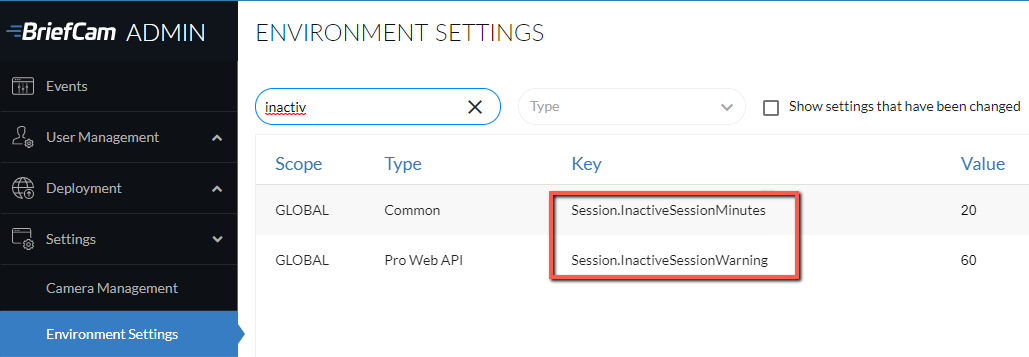
Os usuários são desconectados automaticamente se nenhuma atividade for detectada por 20 minutos (por máquina). Isso minimiza a possibilidade de outras pessoas visualizarem ou acessarem o sistema quando um usuário se esquecer de sair. Além disso, isso liberará a sessão para que outros possam fazer login se as licenças forem limitadas.
Você pode alterar o padrão de 20 minutos na configuração do ambiente Session.InactiveSessionMinutes. O intervalo para esta configuração é de no mínimo 1 e no máximo 34560 minutos (24 dias).
Você também pode alterar o período de tempo (em segundos) em que um aviso será mostrado ao usuário antes de ser desconectado. Isso é definido na configuração do ambiente Session.InactiveSessionWarning.
Bloqueando usuários
Se houver várias tentativas malsucedidas de loginBriefCam, você pode configurar BriefCam para bloquear o usuário, incluindo os usuários administradores. Isso é feito usando a configuração de ambiente EnableLockUser, que por padrão é definida como false. O número de tentativas de login permitidas é definido como cinco e pode ser alterado usando a configuração do ambiente LoginAttemptsBeforeUserLockout.
Há configurações adicionais que você pode usar para definir ainda mais como e quando os usuários estão bloqueados:
ResetUserLoginAttemptsCountInMinutes – Tempo (em minutos) decorrido desde a última tentativa falsa antes de redefinir a contagem de tentativas de login. O padrão é 30.
UserLockoutByIP – Determina se o usuário deve ser bloqueado com base no endereço IP. Por padrão, essa configuração é definida como falso.
UserLockoutDurationInMinutes – Por quanto tempo (em minutos) um usuário está bloqueado.